

Spoločnosť Wiz zverejnila výsledky analýzy stôp činnosti červa Shai-Hulud 2, počas ktorého boli v repozitári NPM zverejnené škodlivé verzie viac ako 800 balíkov, ktoré celkovo zaznamenali viac ako 100 miliónov stiahnutí. Po nainštalovaní zasiahnutého balíka sa aktivovaný červ pokúša vyhľadávať dôverné údaje, zverejňuje nové škodlivé vydania (pri zistení prístupového tokenu do repozitára NPM) a sprístupňuje nájdené dôverné údaje prostredníctvom vytvárania nových repozitárov na GitHub-e.
Na GitHub-e bolo identifikovaných viac ako 30 tisíc repozitárov so zachytenými údajmi červom. V približne 70% z týchto repozitárov sa nachádza súbor content.json, v 50% súbor truffleSecrets.json, a v 80% súbor environment.json, ktoré obsahujú prístupové kľúče, dôverné údaje a environmentálne premenné nájdené v systéme vývojára, ktorý nainštaloval škodlivý balík s červom. V týchto repozitároch bolo tiež identifikovaných približne 400 súborov actionsSecrets.json s kľúčmi nájdenými v prostrediach na vykonávanie GitHub Actions.
V súboroch contents.json bolo viac ako 500 unikátnych prihlasovacích údajov a tokenov na pripojenie k GitHub-u. V súboroch truffleSecrets.json sa nachádzali dôverné údaje, ktoré boli nájdené v dôsledku vykonávania na zasiahnutom systéme nástroja TruffleHog, ktorý zhromažďuje viac ako 800 typov údajov, medzi ktoré patrí prístupové kľúče, šifrovacie kľúče, heslá a tokeny používané v rôznych službách, cloudových prostrediach, produktoch a DBMS. Celkovo bolo v truffleSecrets.json identifikovaných viac ako 400 tisíc unikátnych záznamov, z ktorých približne 2,5% (~10 000) bolo overených.
Predpokladá sa, že dôverné informácie, ktoré sa dostali na verejnosť, môžu byť východiskovým bodom pre novú vlnu útokov, pretože mnohé údaje zostávajú aktuálne. Napríklad preverenie ukázalo, že 60% prístupových tokenov k NPM, zachytených zo zasiahnutých systémov červom, zostáva platných.
V správe sú tiež uvedené celkové štatistiky získané na základe analýzy prostredia napadnutých systémov. 23 % spustení červa sa odohralo na počítačoch vývojárov a 77 % v prostredí systémov nepretržitej integrácie (60 % GitHub Actions, 5 % — Jenkins, 5 % — GitLab CI, 3 % — AWS CodeBuild). Na 87 % systémov bol použitý Linux, 12 % — macOS a 1 % — Windows. 76 % spustení prebehlo v kontajneroch, 13 % — v základných systémoch.
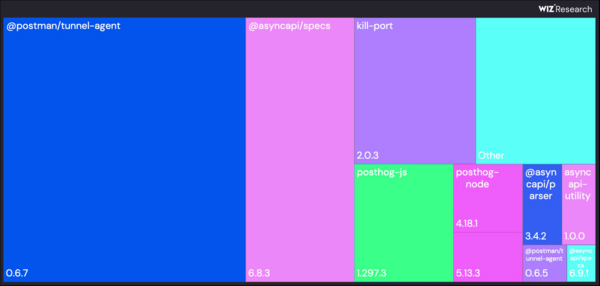
60 % všetkých infikovaní sa stalo v dôsledku inštalácie škodlivých vydaní balíkov @postman/tunnel-agent-0.6.7 a @asyncapi/specs-6.8.3. V 99 % prípadov bol červ aktivovaný pri spustení príkazu „node setup_bun.js“, ktorý bol uvedený v package.json v sekcii preinštalácie (ostávajúce 1 % pravdepodobne pripadá na pokusy o testovanie).
Zdroj: opennet.ru
