

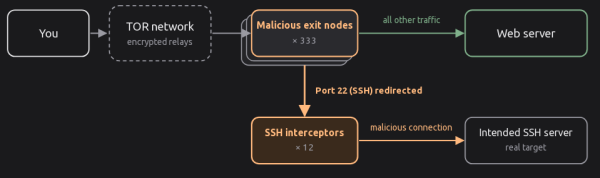
Boli zverejnené podrobnosti o incidente, pri ktorom sa útočníkom podarilo získať kontrolu nad 333 výstupnými uzlami siete Tor (celkovo je v Tor približne 3000 výstupných uzlov) a zorganizovať na nich záchyt nešifrovaného prenosu dát a presmerovanie SSH pripojení. Útok sa začal 2. októbra (v piatok večer), ale bol zistený a začal sa blokovať 4. októbra. 5. októbra boli všetky skompromitované servery odpojené operátormi alebo samotnými útočníkmi. Preverenie ukázalo, že útočníci získali prístup k serverom dva mesiace pred začiatkom útoku na používateľov Tor a nainštalovali do skompromitovaných systémov malware Ebury 1.8.3.
Cieľom útoku bol záchyt hesiel, kľúčov a dôverných informácií v tranzitnom nešifrovanom prenosu dát, ako aj získanie hesiel pre SSH. Pri analýze nešifrovaného prenosu sa útočníci sústredili na požiadavky bez šifrovania na poštové servery. Na stimuláciu návratu k práci bez šifrovania na výstupných uzloch bolo zablokovaných niekoľko sieťových portov, ktoré sa používali na organizáciu šifrovaného komunikačného kanála s poštovými servermi. Nešifrovaný prenos dát sa analyzoval za behu.
Na zhromažďovanie hesiel pre SSH bolo zorganizované presmerovanie SSH požiadaviek na jeden z 12 serverov útočníkov. Tieto servery prijímali pripojenia cez SSH a zobrazovali výzvu na zadanie hesla od vlastného servera, ku ktorému sa pripojovalo. Keďže hostiteľské kľúče sa nezhodovali, ssh na strane klienta vydával varovanie o pripojení k neznámemu serveru.
Ak používateľ ignoroval toto varovanie a zadal heslo na pripojenie, malware server poskytoval pripojenie k legitímnemu cieľovému SSH serveru, uchovával zadané heslo obete a interceptoval informácie o činnostiach v SSH session. Súčasne sa uskutočnilo pripojenie k cieľovému serveru so zachyteným heslom a naň sa nainštaloval malware Ebury. Získaním kontroly nad Linux servermi, ktoré neboli výstupnými uzlami Tor, útočníci menili nastavenia v súbore torrc a prevádzali ich na nové malvérom infikované výstupné uzly Tor.
Na určenie všetkých škodlivých výstupných uzlov, výskumník, ktorý problémy odhalil, použil nástroj exitmap na prehľadanie všetkých výstupných uzlov, nadviazanie SSH pripojenia cez každý z nich a kontrolu, či dôjde k presmerovaniu požiadavky. Ako sa útočníkom podarilo získať prístup k zachyteným Tor uzlom, zatiaľ nie je jasné, medzi iným sa vznesú
predpoklady o kompromitácii operátorov hostingu.
Zdroj: opennet.ru
