

Vedci z Kalifornskej univerzity v Riverside vyvinuli (PDF) novú triedu útokov na bezdrôtové siete – AirSnitch. Tieto útoky umožňujú obísť mechanizmy izolácie klientov v Wi-Fi sieti, ktoré bránia klientom priamo si navzájom komunikovať. V najhoršom scenári útok umožňuje útočníkovi presmerovať cez seba premávku obete (MITM) na analýzu alebo modifikáciu nezašifrovaných požiadaviek, ako aj podvádzať návštevy stránok prostredníctvom otravy DNS cache.
Na vykonanie útokov musí mať útočník možnosť pripojiť sa k tej istej bezdrôtovej sieti ako obeť, alebo k hosťovskej sieti obsluhovanej rovnakým prístupovým bodom. Napríklad, útoky môžu byť aplikované v verejných bezdrôtových sieťach. Z 9 testovaných modelov bezdrôtových prístupových bodov od Netgear, Tenda, D-LINK, TP-LINK, ASUS, Ubiquiti, LANCOM a Cisco, ako aj riešení s firmvérmi DD-WRT a OpenWrt, sa všetky zariadenia ukázali ako zraniteľné voči aspoň jednej metóde útoku.
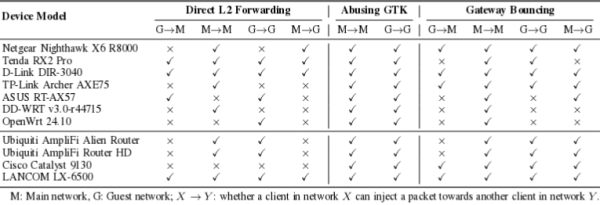
Vynárajú sa tri problémy, ktoré umožňujú vykonať útok. Prvý problém umožňuje obísť izoláciu medzi klientmi kvôli nesprávnemu spravovaniu kľúčov používaných na ochranu širokopásmových rámcov. Druhý problém súvisí s tým, že izolácia sa zvyčajne aplikuje na úrovni MAC alebo na úrovni IP, ale nie na oboch úrovniach súčasne. Tretí problém je spôsobený nespoľahlivou synchronizáciou identifikátorov klientov na úrovni celej sieťovej štruktúry, čo umožňuje zachytávať prichádzajúcu a odchádzajúcu premávku iných klientov.
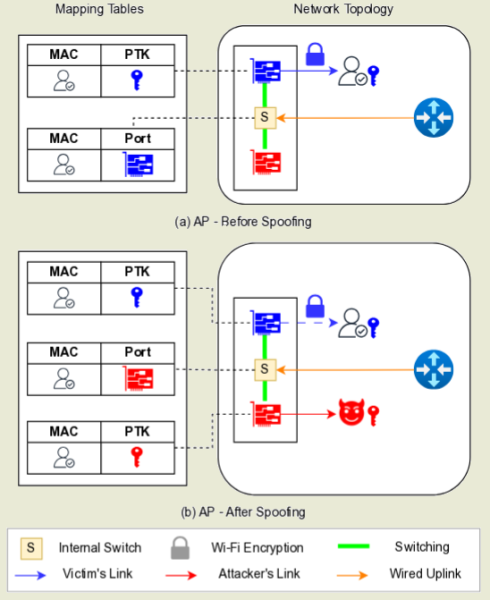
Súčasné bezdrôtové prístupové body kombinujú funkcie rádiového vysielača a sieťového prepínača (Layer 2 Switch), pričom prepínač, na rozdiel od káblových sietí, namiesto priradenia klienta k fyzickému portu, používa logické priradenie k bezdrôtovému kanálu. Ako identifikátor pri takomto priradení sa používa MAC adresa klienta, ktorá sa identifikuje s kanálom v špeciálnej tabuľke MAC adries. V prípade prepnúť klienta na iný kanál (napríklad po prechode z 2.4 GHz na 5 GHz) sa údaje v tabuľke aktualizujú.
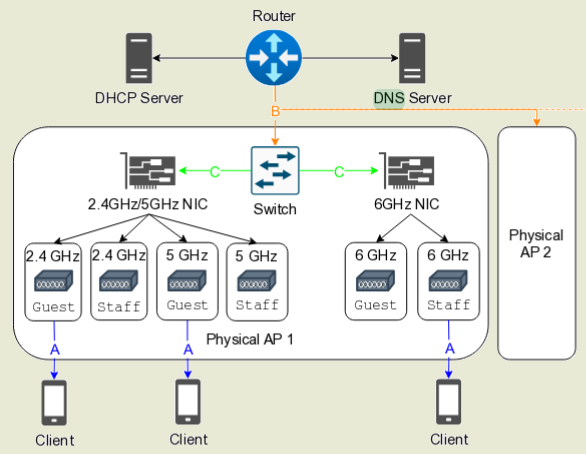
Útok sa vykonáva na prvých (fyzických, rádiových kanáloch) a druhých (kanálových, MAC-adresách) úrovniach modelu OSI a spočíva v tom, že útočník pripojený k rovnakému prístupovému bodu, ale používajúci frekvenčný rozsah iný ako obeť (napríklad 2,4 GHz namiesto 5 GHz), posiela žiadosť o dohodu spojenia (4-way handshake) a uvádza MAC-adresu obete (podobne ako ARP-spoofing v ethernetových sieťach). Keďže klienti sú identifikovaní podľa MAC-adresy, prístupový bod sa domnieva, že klient prešiel na iný kanál a mení záznam v tabuľke MAC-adresy. Po tom, všetok prichádzajúci traffic z prístupového bodu sa začína posielať na zariadenie útočníka.
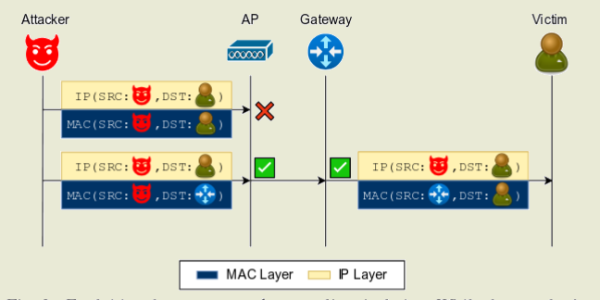
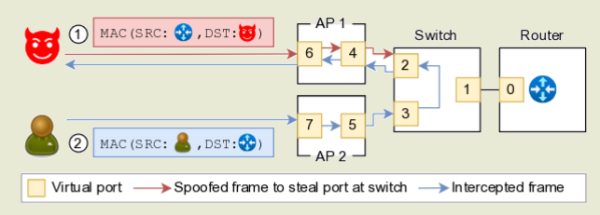
Na organizáciu obojsmerného odpočúvania útočník, ktorý dostane údaje adresované obeti, vracia stav tabuľky MAC-adres do pôvodného stavu. Na to sa odošle paket „ICMP Ping“ so zadaním náhodnej MAC-adresy a šifrovaním paketu kľúčom GTK (Group Temporal Key), ktorý je spoločný pre všetkých klientov bezdrôtovej siete. Prístupový bod, ktorý dostane tento paket, vracia viazanosť MAC-adresy obete na pôvodný bezdrôtový kanál. Vklinenie do trafficu sa uskutočňuje prostredníctvom cyklickej výmeny a vrátenia záznamu v tabuľke MAC-adres.
Zdroj: opennet.ru
