

Skupina výskumníkov zo štyroch amerických univerzít vyvinula techniku útoku Pixnapping (CVE-2025-48561), ktorá umožňuje z neurčených Android aplikácií, ktoré neiniciujú dodatočné oprávnenia, určiť obsah zobrazovaný na obrazovke inými aplikáciami. Ako príklad praktického použitia útoku bola demonštrovaná detekcia kódov dvojfaktorovej autentifikácie, ktoré zobrazuje aplikácia Google Authenticator. Rovnako bolo predvedené, ako môže byť útok použitý na extrakciu dôverných údajov zobrazených na obrazovke pri práci s Gmail, Signal, Venmo a Google Maps.
Na určenie obsahu obrazovky je použitá metóda pixelového analýzy, implementovaná v roku 2023 tou istou výskumnou skupinou v útoku cez GPU.zip a prvýkrát opísaná už v roku 2013. Podstata metódy spočíva v tom, že v dôsledku prítomných optimalizácií v GPU je vykresľovanie pixelu s farbou zhodnou s už zobrazenou farbou rýchlejšie ako pixelu s inou farbou. Vyhodnotením rozdielu v čase pri vykresľovaní pixelov je možné zrekonštruovať už existujúci obsah na obrazovke a vytvoriť akúsi podobu snímku obrazovky.
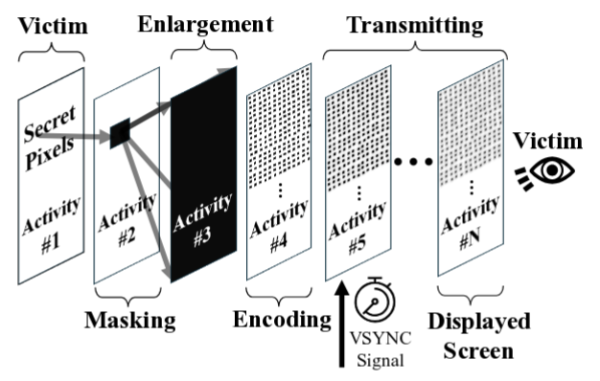
Útok Pixnapping spočíva vo vyvolaní cieľovej aplikácie, zobrazení svojho okna nad ňou a pixelovo-priebežnom prehľadávaní obsahu s analýzou času vykonávania grafických operácií na každom pixeli. Takéto prehľadávanie umožňuje s vysokou pravdepodobnosťou určiť, ktoré pixely majú bielu farbu pozadia a ktoré sa podieľajú na zobrazovaní znakov. Na skrytie manipulácií s pixelmi pred používateľom je aplikované prekrytie vrstiev s maskami — počas útoku sa vizuálne na obrazovke naďalej zobrazuje obsah okna aplikácie, z ktorej je útok vykonávaný.
Na aktiváciu napadnutej aplikácie a prenos pixelov z jej okna do vykresľovacieho kanála sa uskutočňuje prechod medzi Android aktivitami pomocou intent žiadostí. Nad oknom napadnutej aplikácie sa zobrazujú polopriezračné okná, ktoré zvýrazňujú jednotlivé pixely a iniciujú vykonávanie grafických operácií s nimi pomocou API Window Blurs. Na meranie presného času vykresľovania pixelu sa používajú spätné volania viazané na VSync.
Obmedzením predtým navrhnutej metódy GPU.zip bola nízka výkonnosť — pri útoku na prehliadač zistenie mena, pod ktorým sa používateľ prihlásil do Wikipédie na inom záložke, trvalo 30 minút na GPU AMD Ryzen 7 4800U a 215 minút na GPU Intel i7-8700 pri presnosti 97-98%. Na to, aby sa stihol 30-sekundový interval aktualizácie kódov v Google Authenticator, bola metóda vylepšená a optimalizovaná. Počet kontrol každého pixelu bol skrátený z 64 na 16 a oneskorenie medzi spracovaním pixelov znížené z 1,5 sekundy na 70 milisekúnd. Skenovanie sa netýkalo celého obrazovky, ale iba oblasti, v ktorej Google Authenticator zobrazuje kód.
Metóda bola testovaná na smartfónoch Pixel 6, 7, 8 a 9 s verziami Android 13-16 na určenie 106-číselných kódov dvojfaktorovej autentifikácie generovaných v Google Authenticator. Presnosť určenia kódov na označených smartfónoch bola 73%, 53%, 29% a 53%, a čas určenia — 14,3, 25,8, 24,9 a 25,3 sekundy, v poradí. Na smartfóne Samsung Galaxy S25 sa výskumníkom nepodarilo stihnúť 30-sekundový interval kvôli šumu spôsobenému prácou iných aplikácií, ale na zariadení boli zobrazené varianty útoku na iné aplikácie, pre ktoré neboli časové obmedzenia. Mechanizmy použité v útoku nie sú špecifické pre jednotlivé modely smartfónov a útok potenciálne zasahuje akékoľvek Android zariadenia.
Spoločnosť Google v septembrových opravách zraniteľností pridala do Androidu počiatočnú ochranu proti útoku, založenú na zákaze aplikácie operácie rozmazania na veľkom počte vrstiev. V reakcii na to výskumníci našli možnosť obísť toto obmedzenie, preto Google plánuje implementovať úplnejšiu ochranu v decembrovom aktualizovaní Androidu. Výrobcovia GPU zatiaľ neoznámili úmysel odstrániť kanál úniku, aj keď je metóda útoku známa už viac ako 12 rokov.
Zdroj: opennet.ru
