

Spoločnosť Google vydala novú verziu webového prehliadača Chrome 155. Zároveň je k dispozícii stabilná verzia voľného projektu Chromium, ktorá je základom pre Chrome. Prehliadač Chrome sa líši od Chromia použitím loga Google, systémom posielania oznámení v prípade zlyhania, modulmi na prehrávanie chráneného videoobsahu (DRM), systémom automatickej inštalácie aktualizácií, trvalým zapnutím Sandbox-izolácie, dodávaním kľúčov k Google API a prenosom RLZ-parametrov pri vyhľadávaní. Pre tých, ktorí potrebujú viac času na aktualizáciu, je samostatne podporovaná veta Extended Stable, k ktorej sú poskytované tri mesiace. Ďalší vydanie Chrome 156 v rámci nového dvojtýždňového cyklu vývoja je naplánované na 20. októbra.
Hlavné zmeny v Chrome 155 (1, 2, 3, 4):
- Pre všetkých používateľov je predvolene zapnutá funkcia „HTTPS-First“, ktorá automaticky presmerováva HTTP požiadavky na HTTPS pre verejne dostupné stránky, ktoré nie sú umiestnené v intranetových sieťach, ako sú 192.168.0.1/16 a 10.0.0.0/8. Pre zaistenie prevádzky so stránkami, ktoré nepodporujú HTTPS, je realizované návrat na HTTP, ak sa po presmerovaní nepodarí vykonať požiadavku prostredníctvom HTTPS alebo sa vyskytnú problémy s certifikátmi. Pri pokuse o otvorenie stránky cez HTTP je zobrazená špeciálna výstraha.
- Podpora dekódovania obrázkov vo formáte JPEG XL je predvolene zapnutá. Realizácia je založená na knižnici jxl-rs, napísanej v Ruste. JPEG XL umožňuje zníženie veľkosti súborov o 30-50% v porovnaní s JPEG obrázkami rovnakej kvality. Medzi podporované rozšírené funkcie patrí: HDR, animácia, transparentnosť, režim progresívneho načítania, plynulé zhoršovanie kvality pri znižovaní bitovej rýchlosti, bezstratová kompresia JPEG, podpora až 4099 kanálov a široký rozsah hĺbok farieb.
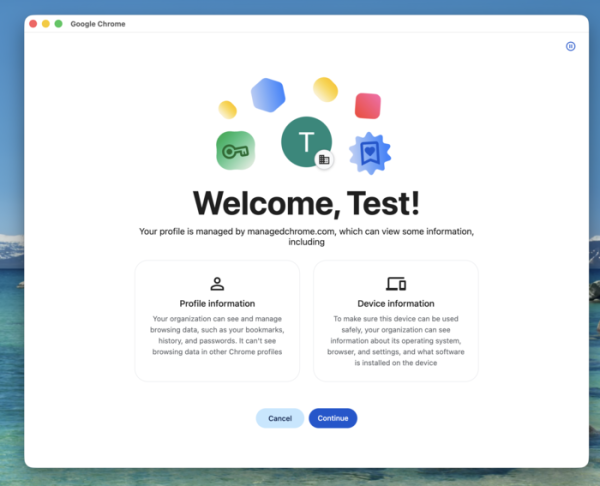
- Bolo zmenené vizuálne rozhranie na vytváranie profilov (funkcionalita zostala nezmenená). Pre platformu Windows bol pridaný nový krok poznávania s vytváraním profilov, ktorý sa zobrazuje pri prvom spustení prehliadača (pre Linux a macOS sa objaví vo verzii Chrome 158).

- Rozšírila sa škála zariadení, s ktorými je možné interagovať prostredníctvom API WebHID, určeného na nízkoúrovňový prístup k HID zariadeniam (Human interface device, klávesnice, myši, herné ovládače, dotykové panely) a organizáciu práce bez prítomnosti špecifických ovládačov v systéme.
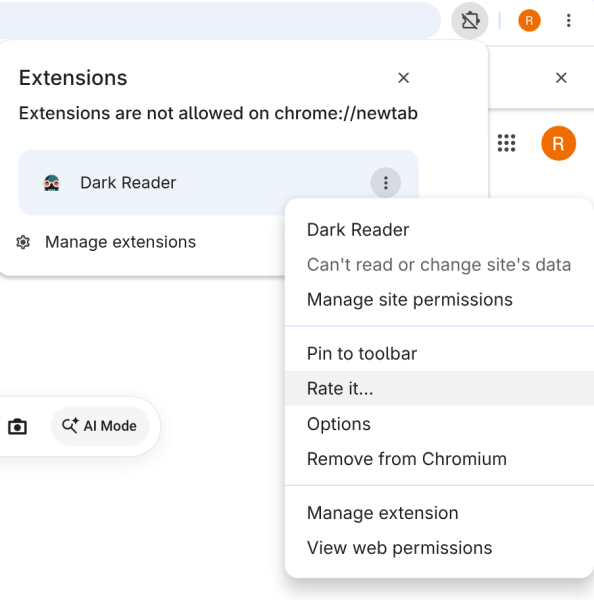
- Na stránke chrome://extensions v menu správy doplnkov bola pridaná položka na hodnotenie a písanie recenzií na nainštalované doplnky, ktorá po stlačení presmerováva na príslušné stránky v katalógu Chrome Web Store.

- Bola implementovaná autorizácia media-playback-while-not-visible, ktorá umožňuje zablokovať prehrávanie zvuku a videa vo vnútri vstavaných iframe, keď nie sú vo viditeľnej oblasti.
- Bola pridaná CSS vlastnosť margin-trim, ktorá umožňuje zbaviť sa okrajov pred prvým a po poslednom elemente vo vnútri rodičovského kontajnera.
- Bola pridaná CSS vlastnosť text-decoration-skip-spaces, ktorá ovláda zobrazenie dekorátorov (podčiarkovanie alebo prečiarkovanie) pod medzerami v texte.
- Bola pridaná CSS funkcia symbols() na zjednodušenie nastavenia používania netradičných značiek v zoznamoch.
- Do API WebCrypto bola pridaná podpora kryptografických algoritmov odolných voči útokom kvantových počítačov — ML-KEM a ML-DSA, ako aj algoritmov ChaCha20-Poly1305 a X-Wing.
- Do API Window Management boli pridané nové metódy na správu okien: maximize(), minimize() a restore() na maximalizáciu okna na celý displej, minimalizovanie alebo obnovenie predchádzajúcej veľkosti. Bol tiež pridaný metódy setResizable() na ovládanie možnosti ručne meniť okraj okna. Do CSS boli pridané mediálne dotazy display-state a resizable, ktoré umožňujú zistiť, či je okno minimalizované alebo maximalizované, a či môže okno meniť veľkosť.
- Boli pridané nové vstavané farebné priestory (PredefinedColorSpace) — srgb-linear a display-p3-linear.
- Bola pridaná podpora textových modulov importovaných pomocou konštrukcie ‘import … with { type: "text" }’.
Okrem noviniek a opráv chýb v novej verzii bolo odstránených 247 zraniteľností. 4 problémy mali priradený kritický stupeň nebezpečenstva, čo naznačuje, že zraniteľnosti umožňujú obísť všetky úrovne ochrany prehliadača a vykonať kód v systéme mimo sandboxového prostredia. Všetky kritické problémy boli spôsobené prístupom k už uvoľnenej pamäti (use-after-free).
Zdroj: opennet.ru
