

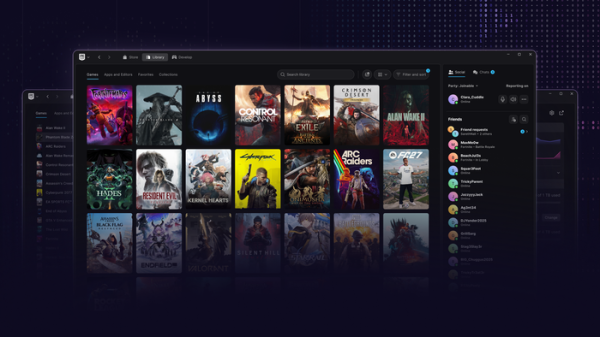
Spoločnosť Epic Games predstavila beta verziu nového Epic Games Launcher, v ktorej bola implementovaná sľúbená podpora platformy Linux. Nová verzia má tiež aktualizovaný dizajn, skrátený čas spustenia, pridaný zabudovaný hlasový chat, ponúka jednotnú stránku na správu spúšťania hier, poskytuje možnosť umiestniť na panel svoje aplikácie a hry, rozšírené vyhľadávanie a zabezpečuje monitorovanie rýchlosti a aktivity sťahovania.
Okrem toho bola oznámená príprava verzie online hry Fortnite pre Linux. V rámci tohto projektu prebieha modernizácia ochranného systému EAC (Easy Anti-Cheat) pre Linuxové distribúcie a nadväzujú sa kontakty s poskytovateľmi na implementáciu potrebných funkcií pre anticheat systém v Linuxe. Uvádza sa, že stará implementácia EAC pre Linux nezabezpečuje potrebnú úroveň protichodnej ochrany, v dôsledku čoho mnohí vývojári hier nepridávajú podporu pre Linux. V novej verzii EAC namiesto vlastného modulu jadra využívajú bežné mechanizmy zabezpečenia, ktoré poskytuje jadro Linuxu, a samotný anticheat sa spúšťa ako služba systemd.
Medzi požiadavky, ktoré musia byť splnené v distribúciách pre používanie EAC, patrí:
- Načítanie jadra, ovládačov a modulov jadra v režime Secure Boot, podpísaných schválenými kľúčmi. Potrebná úroveň overeného spúšťania je už zabezpečená v Ubuntu, Fedora, Bazzite, Bluefin, Debian, openSUSE, SUSE, Rocky Linux a AlmaLinux.
- Aktivácia TPM 2.0 v BIOS na vytvorenie overiteľného protokolu spúšťania.
- Použitie bootloaderov, ako sú systemd-boot a GRUB, ktoré podporujú režim merateľného spúšťania (measured boot), umožňujúci potvrdiť pravosť konfigurácie a načítaných komponentov.
- Aktivácia v BIOS a jadre technológie IOMMU, ktorá zabraňuje prístupu podvodných hardvérových zariadení k pamäti hry.
- Povolenie v jadre režimu Lockdown, ktorý obmedzuje prístup používateľa root k jadru a blokuje obchádzanie UEFI Secure Boot (obmedzený prístup k /dev/mem, /dev/kmem, /dev/port, /proc/kcore, debugfs, režimu ladiacich kprobes, mmiotrace, tracefs, BPF, PCMCIA CIS (Card Information Structure), niektorým rozhraniam ACPI a CPU MSR registrov, blokovanie volaní kexec_file a kexec_load, zakázanie prechodu do spánkového režimu, obmedzenie použitia DMA pre PCI zariadenia, zákaz importu ACPI kódu z EFI premenných, manipulácie s portami vstupu/výstupu).
- Deaktivácia v jadre mechanizmu Kexec, ktorý sa používa na spustenie nového jadra zo starého bez úplného reštartu systému.
- Podpora LSM-hookov (Linux Security Module) v BPF na pripojenie eBPF programov, ktoré kontrolujú prístup a sledujú činnosť procesov (na blokovanie čítania a modifikácie pamäti hry, ako aj na overovanie aktivity anti-cheat systémov).
Vývojári Ubuntu už začali diskusiu o zverejnených požiadavkách, pričom zohľadnili predchádzajúce negatívne skúsenosti s porušovaním súkromia používateľov vo Windows (EAC tajne vykonával kód na nulovom ochrannom krúžku, prenášal dáta na externé servery bez výslovného súhlasu používateľa a zostával v systéme aj po odinštalovaní hry). Obavy tiež vyplývajú z možného zvýšenia povrchu útoku zo strany škodlivého softvéru a spojenia s čínskou spoločnosťou Tencent (vlastní 40% akcií Epic Games), ktorá môže mať záujem o sledovanie používateľov. Navrhuje sa nešíriť balíky s EAC cez hlavné repozitáre, informovať používateľov o možných rizikách a poskytnúť osobitnú spúšťaciu konfiguráciu pre tých, ktorí potrebujú spustiť EAC.
Zdroj: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish