Dostupný vydanie Firefox 70.
Hlavné zmeny:
- Predstavený nový správca hesiel — Lockwise:
- pred 10 rokmi o slabých zabezpečeniach správcu hesiel uviedol Justin Dolsky. V roku 2018 Vladimir Palant (vývojár Adblock Plus) opäť ozval o tomto probléme, zistil, že správca hesiel stále používa jednorazové hashovanie SHA-1. To umožňuje za niekoľko minút zlomiť heslo priemerného používateľa na moderných grafických akcelerátoroch.
- Lockwise využíva odolné algoritmy SHA-256 a AES-256-GCM.
- Objavila sa nová stránka about:logins (стиль для userContent.css, ktorá umožňuje zobraziť na obrazovke viac informácií), kde je možné vytvárať nové záznamy, importovať heslá z iných prehliadačov a tiež stiahnuť aplikácie pre Android a iOS. Heslá sa synchronizujú cez účet Firefox.
- Lockwise ponúka generovanie odolných hesiel pre formuláre s atribútom autocomplete="new-password", a tiež upozorňuje (signon.management.page.breach-alerts.enabled = true), ak je uložené heslo pre stránku staršie ako došlo k úniku údajov z tejto stránky (to znamená, že existuje pravdepodobnosť, že používateľ bol postihnutý únikom). Na tento účel je integrovaný Firefox Monitor (extensions.fxmonitor.enabled = true), ktorý bol predtým samostatným systémovým doplnkom.
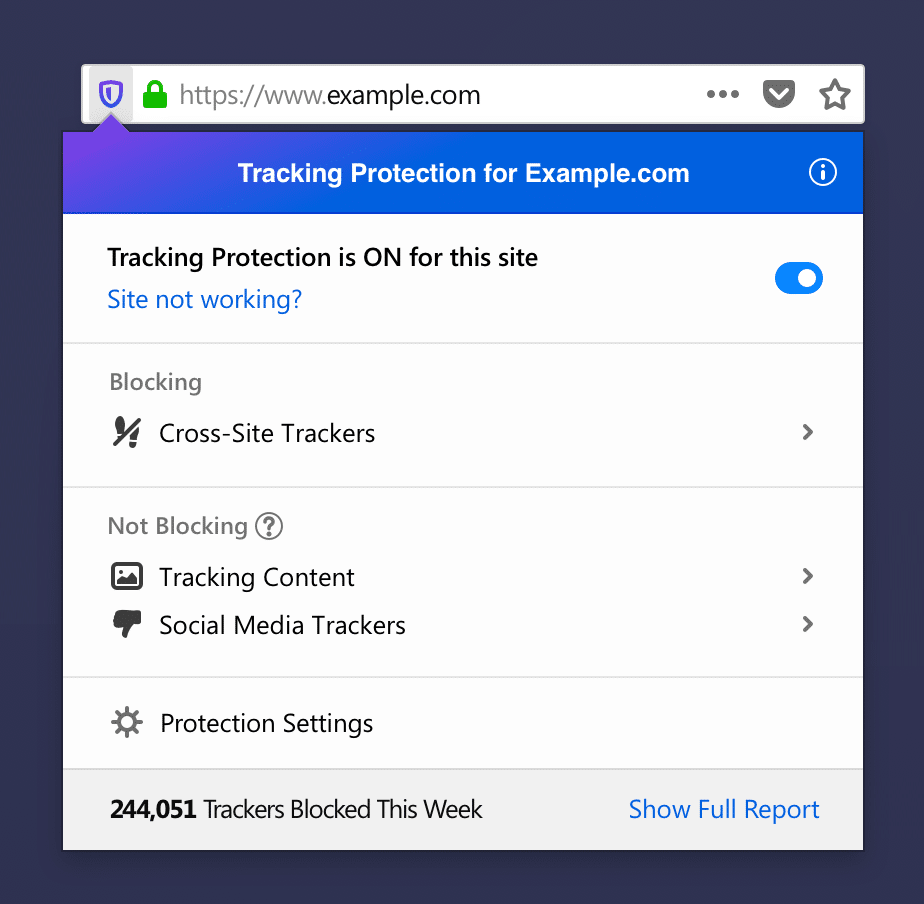
- Štandardné nastavenia ochrany pred sledovaním teraz zahŕňajú ochranu pred sledovačmi sociálnych médií (tlačidlá Like, widgety s príspevkami Twitter). Ak sa na stránke nachádza zablokovaný obsah, ikona v adresnom riadku sa stáva farebnou. Zmenám podliehala aj panel vyvolaný jeho stlačením: teraz sa tam zobrazujú povolené sledovače (blokovanie ktorých môže viesť k poruche stránok alebo jednotlivých funkcií), ako aj odkaz na stránku about:protections.
- Čiary podčiarkujúce text (tag podčiarknutia alebo odkaz) teraz neprekračujú znaky, ale prerušujú sa (layout.css.text-decoration-skip-ink.enabled = true)
- Keďže v roku 2019 sa šifrovanie stalo normou (informácie prenášané nechránene sú dostupné všetkým, napríklad kvôli nesprávne nastavenému vybaveniu SORM), zmenil sa prístup k zobrazovaniu stavu zabezpečenia spojenia:
- Ak je pripojené zabezpečené spojenie, namiesto zelenej sa zobrazuje šedá ikona (security.secure_connection_icon_color_gray = true). Toto pomôže nezkušeným používateľom, ktorí vnímajú zelenú farbu ako signál, že webová stránka je dôveryhodná, zatiaľ čo zelená znamená iba to, že je spojenie zašifrované, ale nezaručuje pravosť zdroja.
- Ak je pripojené nezabezpečené spojenie (HTTP alebo FTP), zobrazuje sa preškrtnutá ikona (security.insecure_connection_icon.enabled = true, security.insecure_connection_icon.pbmode.enabled = true).
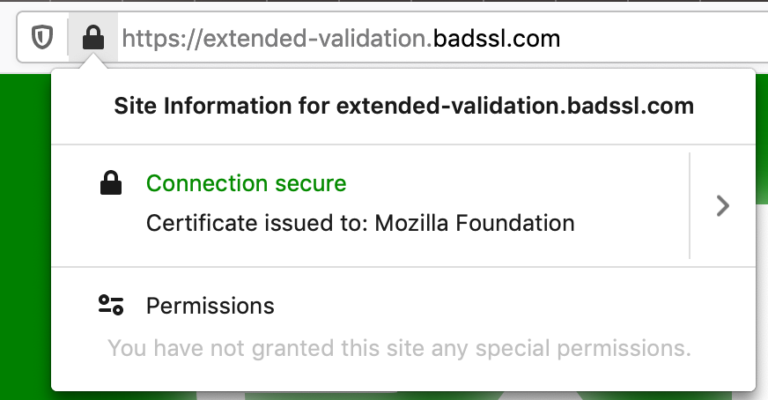
- Informácie o EV certifikátoch (certifikátoch s rozšírenou verifikáciou) boli presunuté z adresného riadku do panela informácií o stránke (security.identityblock.show_extended_validation = false). Výskumy ukazujú, že zobrazenie týchto údajov v adresnom riadku takmer nijako nepomáha používateľom — nevšímajú si ich absenciu. Okrem toho výskumník Jan Carroll ukázal, ako ľahko získať EV certifikát na meno „Stripe, Inc“ (populárny platobný systém) jednoducho registráciou inej spoločnosti s rovnakým názvom v inom štáte. Na odhalenie rozdielov je v každom prípade potrebné prezrieť si podrobnosti o stránke — informácie z adresného riadku nestačia. Ďalší výskumník, James Burton, získal certifikát na meno jeho registrovanej spoločnosti „Identity Verified“, čo taktiež môže zmiasť používateľov.
- Firefox bude zobrazovať ikonu v adresnom riadku, ak stránka používa geolokáciu.
- Adresný riadok automaticky opravuje bežné preklepy v protokole URL (browser.fixup.typo.scheme = true): ttp → http, ttps → http, tps → https, ps → https, ile → file, le → file.
- Tlačidlá vyhľadávačov v adresnom riadku sú centrované, pridaná možnosť okamžite prejsť k ich nastaveniam.
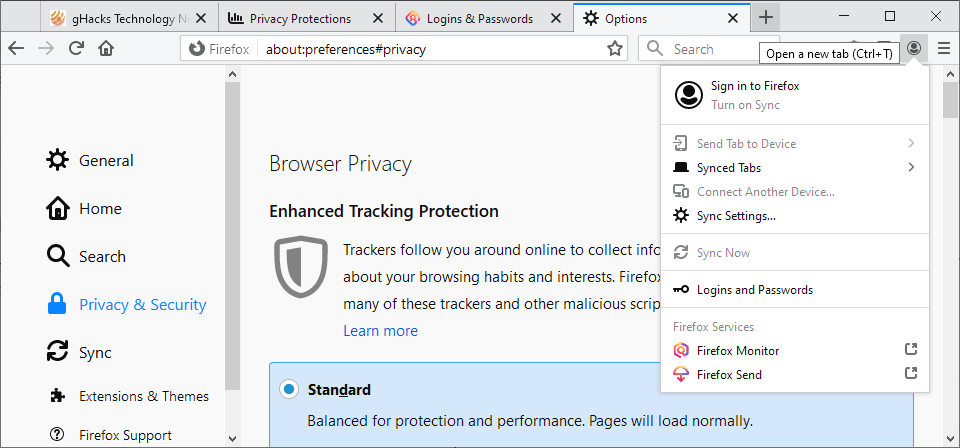
- Preorganizované menu správy účtu Firefox.
- Služobné stránky prehliadača sa naučili používať tmavú tému (ak je v systéme povolená tmavá téma alebo ui.systemUsesDarkTheme = true).
- Aktualizované logo a názov prehliadača („Firefox Browser“ namiesto „Firefox Quantum“).
- Na panel nástrojov bola pridaná ikona (a do hlavného menu položka), kliknutím na ktorú sa zobrazia informácie o hlavných novinkách tohto vydania (browser.messaging-system.whatsNewPanel.enabled = true).
- WebRender je zapnutý predvolene na systémoch Linux s grafickými kartami všetkých hlavných výrobcov: AMD, nVIDIA (len s ovládačom Nouveau), Intel. Vyžaduje sa aspoň Mesa 18.2.
- Zahŕňa nový interpretor bajtového kódu JavaScript. V niektorých prípadoch sa zrýchlenie načítania stránok dosahuje až 8%.
- HTTP cache rozdelená podľa zdroja najvyššej úrovne, aby sa zabránilo široko používanom rôznymi službami spôsobu určiť, či je používateľ prihlásený na určitých stránkach.
- Požiadavky na povolenia zo strany stránky (napr. na zobrazenie oznámení alebo prístup k mikrofónu) nútene vyvedú prehliadač z celoobrazovkového režimu (permissions.fullscreen.allowed = false). Tieto opatrenia sú zamerané na boj proti niektorým stránkam, ktoré blokujú používateľa v celoobrazovkovom režime a nútia ho poskytnúť povolenia alebo nainštalovať malvérový doplnok.
- Po vzore Chrome je veľkosť hlavičky Referer obmedzená na 4 kilobajty, čo je dostatočné pre 99.90% stránok.
- Zakázané otváranie v prehliadači akýchkoľvek súborov prostredníctvom protokolu FTP. Namiesto otvorenia súboru sa uskutoční jeho stiahnutie.
- macOS:
- Trikrát znížená spotreba energie, ktorá sa výrazne zvýšila po prvom vydaní Quantum. Navyše sa načítanie stránok zrýchlilo až o 22%, a spotreba zdrojov na prehrávanie videa v niektorých prípadoch klesla o 37%.
- Objavila sa možnosť importovať heslá z Chrome.
- WebRender je predvolene aktivovaný na zariadeniach s Windows so vstavanou grafikou Intel a nízkym rozlíšením obrazovky (do 1920×1200).
- Nástroje vývojára:
- Do panela inšpektora dostupnosti bol pridaný prehľad dostupnosti prvkov stránky pre ľudí, ktorí používajú iba klávesnicu, a tiež simulátor daltonizmu.
- Inšpektor zvýrazňuje definície CSS, ktoré nemajú vplyv na vybraný prvok, a tiež vysvetľuje dôvody tohto stavu a poskytuje rady na opravu.
- Ladič môže nastavovať bodové zastávky pre mutácie DOM. Tieto sa spúšťajú, keď sa uzol alebo jeho atribúty menia alebo odstraňujú z DOM.
- Vývojári doplnkov dostali možnosť inšpektovať obsah browser.storage.local.
- Inšpektor siete sa naučil hľadať prvky požiadaviek a odpovedí (hlavičky, cookies, telo).
Zdroj: linux.org.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish