

Projekt Firezone vyvíja VPN server na organizáciu prístupu k hostiteľom vo vnútornej izolovanej sieti z používateľských zariadení nachádzajúcich sa vo vonkajších sieťach. Projekt je zameraný na dosiahnutie vysokého stupňa ochrany a zjednodušenie procesu nasadzovania VPN. Kód projektu je napísaný v jazykoch Elixir a Ruby a distribuuje sa pod licenciou Apache 2.0.
Projekt vyvíja inžinier automatizácie bezpečnosti z firmy Cisco, ktorý sa snažil vytvoriť riešenie automatizujúce prácu s konfiguráciou hostiteľov a eliminujúce problémy, s ktorými sa muselo stretávať pri organizovaní bezpečného prístupu k cloudovým VPC. Firezone môže byť považovaný za otvorený ekvivalent OpenVPN Access Server, postavený na WireGuard namiesto OpenVPN.
Na inštaláciu sú k dispozícii rpm a deb balíky pre rôzne verzie CentOS, Fedora, Ubuntu a Debian, ktorých inštalácia si nevyžaduje vonkajšie závislosti, pretože všetky potrebné závislosti sú už zahrnuté pomocou nástroja Chef Omnibus. Na prácu je potrebný iba distribučný systém s jadrom Linux najneskôr 4.19 a zostavený modul jadra s VPN WireGuard. Podľa vyhlásenia autora môže byť spustenie a nastavenie VPN servera realizované iba za niekoľko minút. Komponenty webového rozhrania bežia pod nep privilegovaným používateľom, a prístup je možný iba cez HTTPS.
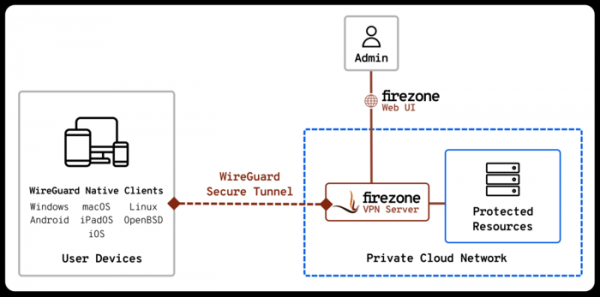
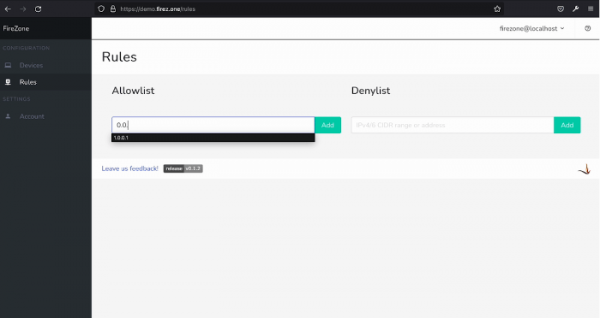
Na organizovanie komunikačných kanálov v Firezone sa používa WireGuard. Vo Firezone sú tiež integrované funkcie fyzického firewallu, ktorý využíva nftables. V súčasnej podobe je firewall obmedzený prostriedkami na blokovanie odchádzajúceho provozu k určitým hostiteľom alebo podsietiam vo vnútornej alebo vonkajšej sieti. Správa sa vykonáva cez webové rozhranie alebo v príkazovom riadku pomocou nástroja firezone-ctl. Webové rozhranie je postavené na základe Admin One Bulma.
V súčasnosti všetky komponenty Firezone bežia na jednom serveri, ale projekt sa pôvodne vyvíja s ohľadom na modulárnosť a v budúcnosti sa plánuje pridať možnosť rozdelenia komponentov pre webové rozhranie, VPN a firewall na rôzne hostiteľa. V plánoch sa tiež spomína integrácia blokovača reklamy, ktorý funguje na úrovni DNS, podpora zoznamov blokovania hostiteľov a podsietí, možnosť autentifikácie cez LDAP / SSO a ďalšie možnosti správy používateľov.
Zdroj: opennet.ru
