

Spoločnosť Google zverejnila zdrojové texty projektu HIBA (Host Identity Based Authorization), ktorý ponúka implementáciu dodatočného mechanizmu autorizácie na organizovanie prístupu používateľov cez SSH viazaním na hostiteľov (overovanie, či je prístup k určitému zdroju povolený alebo nie pri autentifikácii pomocou verejných kľúčov). Integrácia s OpenSSH je zabezpečená prostredníctvom určenia spracovateľa HIBA v direktíve AuthorizedPrincipalsCommand v /etc/ssh/sshd_config. Kód projektu je napísaný v jazyku C a je distribuovaný pod licenciou BSD.
HIBA využíva štandardné mechanizmy autentifikácie založené na certifikátoch OpenSSH na flexibilné a centralizované riadenie autorizácie používateľov viazanej na hostiteľov, nevyžaduje však periodickú zmenu súborov authorized_keys a authorized_users na strane hostiteľov, ku ktorým sa pripája. Namiesto ukladania zoznamu povolených verejných kľúčov a podmienok prístupu v súboroch authorized_(keys|users) HIBA integruje informácie o viazaní používateľov na hostiteľov priamo do samotných certifikátov. Mimo iného sú navrhnuté rozšírenia pre certifikáty hostiteľov a certifikáty používateľov, v ktorých sú uložené parametre hostiteľov a podmienky poskytovania prístupu používateľov.
Overenie na strane hostiteľa sa iniciuje prostredníctvom volania spracovateľa hiba-chk, ktorý je určený v direktíve AuthorizedPrincipalsCommand. Tento spracovateľ dekóduje integrované rozšírenia v certifikátoch a na ich základe rozhoduje o poskytnutí alebo blokovaní prístupu. Pravidlá prístupu sú definované centralizovane na úrovni certifikačného úradu (CA) a integrujú sa do certifikátov v etape ich generovania.
Na strane certifikačného úradu sa vedie spoločný zoznam dostupných oprávnení (hostiteľov, ku ktorým je povolené pripojenie) a zoznam používateľov, ktorým je povolené využívať tieto oprávnenia. Pre generovanie osvedčených certifikátov s integrovanými informáciami o oprávneniach je navrhnutý nástroj hiba-gen, a funkcionalita potrebná na vytvorenie certifikačného úradu je zahrnutá v skripte iba-ca.sh.
Pri pripojení používateľa sa oprávnenia uvedené v certifikáte overujú digitálnym podpisom certifikačnej autority, čo umožňuje vykonať všetky kontroly úplne na strane cieľového hostiteľa, ku ktorému sa pripojujete, bez kontaktovania vonkajších služieb. Zoznam verejných kľúčov certifikačnej autority, ktorá osvedčuje SSH certifikáty, sa uvádza pomocou direktívy TrustedUserCAKeys.
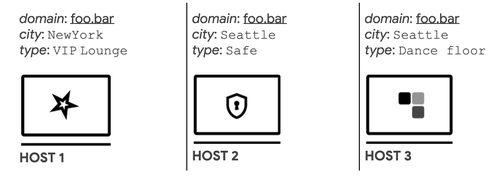
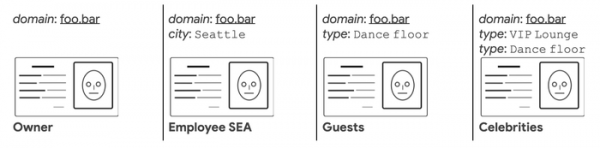
Okrem priameho prepojenia používateľov na hostiteľov, HIBA umožňuje definovať flexibilnejšie pravidlá prístupu. Napríklad, k hostiteľom je možné priradiť informácie ako poloha a typ služby, a pri definovaní pravidiel prístupu používateľov povoliť pripojenie ku všetkým hostiteľom s daným typom služby alebo k hostiteľom na určenom mieste.
Zdroj: opennet.ru
