

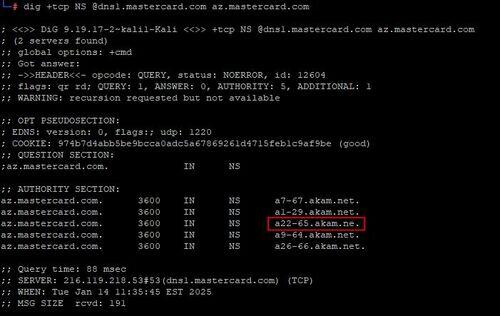
Bezpečnostní výzkumník ze společnosti Seralys odhalil možnost záměny DNS serveru pro doménu mastercard.com, která se používá v infrastruktuře platebního systému MasterCard. V nastaveních doménové zóny mastercard.com byla od června 2020 přítomna překlep — v seznamu DNS serverů, které obsluhují zónu, byl místo hostitele „a22-65.akam.net“ (DNS služba Akamai) uveden hostitel „a22-65.akam.ne“. Kořenová zóna „.ne“ patří Republice Niger a doména „akam.ne“ se ukázala jako dostupná k prodeji.
Takže, během čtyř a půl let kdokoli mohl kúpiť doménu vytvořit hostitele „a22-65.akam.ne“, nasadit na něm DNS server, vytvořit vlastní verzi DNS zóny mastercard.com a přesměrovat jakýkoli subdoménu mastercard.com na svůj server. DNSSEC pro mastercard.com nebyl použit. Jelikož byl překlep proveden v názvu jednoho z pěti DNS serverů, při úspěšném útoku bylo možné získat kontrolu alespoň nad 1/5 provozu. Rozsah bylo možné zvýšit nastavením vysokého TTL (Time To Live) pro podvodnou zónu, což by vedlo k delšímu uchování záznamů v mezipaměti veřejných resolverů, například podporovaných společnostmi Cloudflare (1.1.1.1) a Google (8.8.8.8).
Kromě zachycení provozu existujících hostitelů bylo možné provést méně patrný útok a využít původně neexistující subdoménu pro phishing, například vytvořit hostitele „redemtion.mastercard.com“ a použít jej ve spamu místo legitimního vstupního bodu „redemption.mastercard.com“. Mimo jiné, s kontrolou nad jedním z DNS serverů, které obsluhují doménu mastercard.com, bylo možné získat TLS certifikát přístup k službám, které umožňují ověření vlastnictví domény prostřednictvím Webu nebo DNS, jako je Let’s Encrypt. Mezi možné scénáře útoků se také zmiňuje vytvoření podvodného poštovního serveru pro zachycení korespondence z emailu jméno@mastercard.com a organizace zachycení autentizačních údajů z počítačů zaměstnanců, kteří používají Windows.
Výskumník, ktorý odhalil problémy, zakúpil doménu „akam.ne“ za 300 dolárov a spustil na nej DNS-sniffer na vyhodnotenie objemu prevádzky. Analýza prijatých požiadaviek ukázala, že prípad MasterCard nie je ojedinelý a existujú aj iné doménové zóny, v zozname DNS-serverov ktorých je uvedený hostiteľ „akam.ne“ namiesto „akam.net“. Navyše, zistilo sa, že od roku 2015 do roku 2018 bola doména „akam.ne“ registrovaná a pravdepodobne používaná na vykonávanie útokov. Predpoklad týkajúci sa útokov bol vznesený, pretože bývalý vlastník „akam.ne“ registroval aj doménu „awsdns-06.ne“, ktorá je štýlovaná na DNS-server „awsdns-06.net“. Neprístupnosť jedného z DNS-serverov s preklepom v názve môže dlhodobo zostať nezpozorovaná administrátormi, pretože odolnosť voči poruchám je zabezpečená uvedením niekoľkých DNS-serverov.
Spoločnosť MasterCard najprv ignorovala správu o probléme, ale po tom, čo sa s ňou skontaktoval novinár Brian Krebs, priznala a opravila chybu, uvádzajúc, že chyba nepredstavovala hrozbu pre infraštruktúru. Následne, prostredníctvom služby Bugcrowd, ktorá umožňuje získať odmeny za odhalené zraniteľnosti, bolo výskumníkovi preposlané požiadavku od spoločnosti MasterCard na odstránenie zverejnenej poznámky o incidente.
V odpovedi výskumník uviedol, že hoci má účet v službe Bugcrowd, žiadne žiadosti o odmenu nepredložil a priamo upozornil spoločnosť MasterCard na problém. Poznámka bola zverejnená s cieľom poukázať na problém po tom, čo už spoločnosti MasterCard nehrozilo nebezpečenstvo a doména „akam.ne“ patrila výskumníkovi. Napokon spoločnosť MasterCard nielenže nekompenzovala 300 dolárov vynaložených na doménu, ale dokonca ani slovne nepoďakovala výskumníkovi.
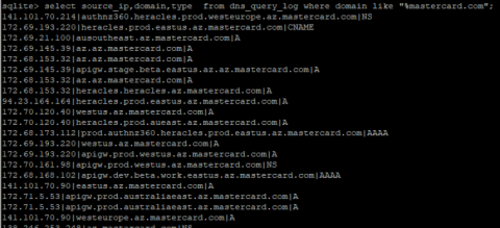
Pokiaľ ide o tvrdenie, že chyba nespôsobila žiadne dodatočné riziká, výskumník predložil štatistiku prijatých DNS-požiadaviek, v ktorej figurovali domény *.az.mastercard.com, ukazujúce na pracovné komponenty infraštruktúry MasterCard umiestnené v cloudovej službe Microsoft Azure. Kompromitácia podobných komponentov sa zjavne ukazovala ako kritická hrozba pre bezpečnosť.
Zdroj: opennet.ru
