

Spoločnosť Microsoft predstavila prvú verziu projektu Litebox, ktorý vyvíja bezpečnostne zameraný operačný systém vo forme knižnice (Library OS). Pri takomto prístupe sa služby operačného systému priamo integrujú do aplikácie, namiesto toho, aby sa obracali na vonkajšie jadro OS cez systémové volania. Litebox môže byť využívaný v programoch alebo jadrách ako dodatočná izolačná vrstva, ktorá blokuje prístup k nadbytočnej funkčnosti jadier alebo API. Kód projektu je napísaný v jazyku Rust a je sprístupnený pod licenciou MIT.
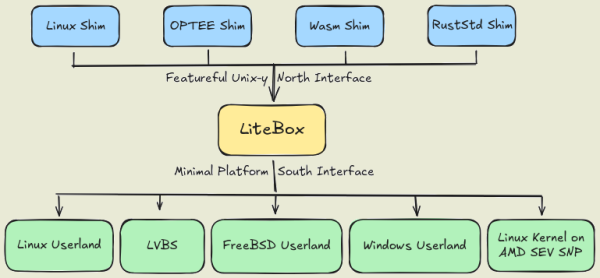
Litebox poskytuje knižnicu pripojiteľnú k aplikáciám s izolačnou vrstvou, ktorá vykonáva preklad požiadaviek na vonkajšie programové rozhrania. Ako takými vonkajšími rozhraniami môžu byť jadro Linuxu, chránené izolované prostredia OP-TEE (Open Portable Trusted Execution Environment), prostredia Webassembly alebo štandardná knižnica RustStd.
Minimálna platforma formovaná prostredníctvom Liteboxu je aplikovateľná na spúšťanie aplikácií Linux a Windows, vnorených jadier Linux a LVBS (Linux Virtualization Based Security). Medzi možné oblasti použitia Liteboxu patrí zabezpečenie spúšťania nemodifikovaných Linuxových programov vo Windows, izolácia vykonávania Linuxových aplikácií na systémoch s jadrom Linux, spúšťanie programov nad AMD SEV SNP na šifrovanie pamäte, vykonávanie OP-TEE programov v Linuxe a izolácia s použitím konceptu LVBS (využívanie hardvérovej virtualizácie na ochranu jednotlivých komponentov jadra Linux, napríklad použitých na kontrolu autentickosti modulov a spravovanie prístupu).
Zdroj: opennet.ru
