

Nová verzia Tor Browser je k dispozícii na stiahnutie z oficiálnej stránky, katalógu verzií a Google Play. Verzia pre F-Droid bude dostupná v najbližších dňoch.
Aktualizácia obsahuje vážne opravy bezpečnosti Firefox.
Hlavný dôraz v novej verzii je kladený na zvýšenie pohodlia a zjednodušenie práce s onion službami.
Onion služby Tor sú jedným z najpopulárnejších a najjednoduchších spôsobov, ako zabezpečiť koncové šifrované spojenie. S ich pomocou môže správca zabezpečiť anonymný prístup k zdrojom a skryť metadáta pred vonkajším pozorovateľom. Taktiež tieto služby umožňujú obchádzať cenzúru, pričom zároveň chránia súkromie používateľa.
Teraz, pri prvom spustení Tor Browser, dostanú používatelia možnosť preferovať používanie onion adresy ako štandardnej, ak vzdialený zdroj takúto adresu ponúka. Predtým niektoré zdroje automaticky presmerovávali používateľov na onion adresu pri zistení Tor, na čo sa používala technológia alt-svc. A hoci je používanie podobných metód stále aktuálne, nový systém voľby preferencií umožní informovať používateľov o dostupnosti onion adresy.
Onion Locator
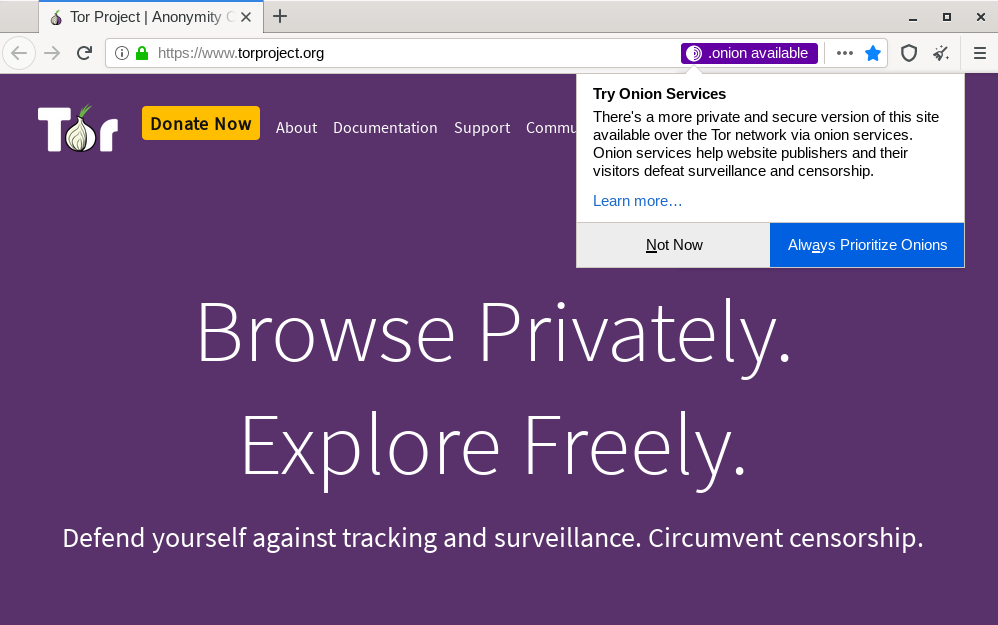
Majitelia internetových zdrojov dostali možnosť informovať o dostupnosti onion adresy pomocou špeciálneho HTTP hlavičky. Pri prvom návšteve používateľom s aktívnym Onion Locatorom zdroja s touto hlavičkou a dostupnosťou .onion, používateľ obdrží oznámenie, ktoré mu umožní preferovať .onion (pozri fotografiu).
Autorizácia Onion
Správcovia onion služieb, ktorí chcú zvýšiť bezpečnosť a súkromie svojej adresy, môžu na nej zapnúť autorizáciu. Teraz budú používatelia Tor Browser dostávať oznámenie s požiadavkou na kľúč pri pokuse o pripojenie k takýmto službám. Používatelia môžu uchovávať zadané kľúče a spravovať ich na karte about:preferences#privacy v sekcii Autentifikácia onion služieb (pozri. príklad oznámenia)
Vylepšený systém bezpečnostných oznámení v adrese
Tradicionalne prehliadače označujú spojenia s TLS ikonkou zeleného zámku. A od polovice roku 2019 sa zámok v prehliadači Firefox stal sivým, aby lepšie upozornil používateľov nie na chránené predvolené spojenie, ale na problémy s bezpečnosťou (viac informácií tu). Tor Browser v novej verzii nasleduje príklad Mozilla, v dôsledku čoho bude používateľom oveľa jednoduchšie pochopiť, že onion-pripojenie nie je bezpečné (pri načítaní zmiešaného obsahu z „normálnej“ siete alebo pri iných problémoch, príklad tu)
Samostatné stránky chýb pri načítaní pre onion-adresy
Pravidelne sa používateľom vyskytujú problémy s pripojením k onion-adresám. V predchádzajúcich verziách Tor Browser, pri vzniku problémov s pripojením k .onion, používatelia videli štandardné chybové oznámenie Firefoxu, ktoré nijako nevysvetľovalo príčinu nedostupnosti onion-adresy. V novej verzii však boli pridané informácie o chybách na strane používateľa, servera a samotnej siete. Tor Browser teraz zobrazuje jednoduchú schému pripojenia, podľa ktorej je možné posúdiť príčinu problémov s pripojením.
Názvy pre Onion
V dôsledku zvláštností kryptografickej ochrany onion-služieb, adresy onion sa ťažko pamätajú (porovnajte napríklad https://torproject.org a http://expyuzz4wqqyqhjn.onion/). To značné komplikuje navigáciu, používateľom je ťažšie objavovať nové adresy a vracať sa k starým. Samotní vlastníci adries predtým organicky riešili problém rôznymi spôsobmi, no doteraz chýbal univerzálny prístup, vhodný pre všetkých používateľov. Projekt Tor pristúpil k problému z iného uhla: pri príprave tohto vydania nadviazal partnerstvo s Freedom of the Press Foundation (FPF) a HTTPS Everywhere (Electronic Frontier Foundation) na vytvorenie prvých konceptuálnych adresov SecureDrop (pozri tu). Príklady:
The Intercept:
- http://theintercept.securedrop.tor.onion/
- http://xpxduj55x2j27l2qytu2tcetykyfxbjbafin3x4i3ywddzphkbrd3jyd.onion/
Lucy Parsons Labs:
FPF dosiahlo zapojenie malého počtu mediálnych organizácií do experimentu a Tor Project spolu s FPF budú spoločne prijímať ďalšie rozhodnutia o tejto iniciatíve na základe spätnej väzby o koncepte.
Úplný zoznam zmien:
- Tor Launcher bol aktualizovaný na 0.2.21.8
- NoScript bol aktualizovaný na verziu 11.0.26
- Firefox bol aktualizovaný na 68.9.0esr
- HTTPS-Everywhere bol aktualizovaný na verziu 2020.5.20
- Maršrutizátor Tor bol aktualizovaný na verziu 0.4.3.5
- goptlib bol aktualizovaný na v1.1.0
- Wasm bol vypnutý do vykonania riadnej auditu
- Boli odstránené zastarané položky nastavení Torbutton
- Удалён неиспользуемый код в torbutton.js
- Bola odstránená synchronizácia nastavení izolácie a odtlačkov (fingerprinting_prefs) v Torbutton
- Modul control port bol vylepšený na kompatibilitu s autorizáciou v3 onion
- Настройки по умолчанию перенесены в файл 000-tor-browser.js
- torbutton_util.js перемещён в modules/utils.js
- Obnovila sa možnosť zapnúť vykresľovanie písiem Graphite v nastaveniach zabezpečenia
- Bol odstránený skript z aboutTor.xhtml
- libevent bol aktualizovaný na 2.1.11-stable
- Opravené spracovanie výnimiek v SessionStore.jsm
- Portovaná firstparty-izolácia pre IPv6 adresy
- Services.search.addEngine už viac ignoruje izoláciu FPI
- Vypnutý MOZ_SERVICES_HEALTHREPORT
- Portované opravy chýb 1467970, 1590526 a 1511941
- Opravená chyba pri odstránení doplnku disconnect search
- Opravená chyba 33726: IsPotentiallyTrustworthyOrigin pre .onion
- Opravená nefunkčnosť prehliadača po jeho presunutí do iného adresára
- Vylepšené správanie letterboxing
- Odstránený vyhľadávač Disconnect
- Zaradená podpora sady pravidiel SecureDrop v HTTPS-Everywhere
- Eliminované pokusy o čítanie /etc/firefox
Zdroj: linux.org.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish


