

Predstavené sú výsledky analýzy spoľahlivosti hesiel generovaných veľkými jazykovými modelmi a AI asistenti. Výskumníci požiadali modely Claude, ChatGPT a Gemini, aby vygenerovali spoľahlivé 16-znakové heslo a vo všetkých prípadoch dostali výsledok, ktorý na prvý pohľad vyhovoval všetkým požiadavkám na bezpečné heslá a bol uznávaný utilitami na kontrolu kvality hesiel ako spoľahlivý. Heslá kombinovali znaky v rôznych veľkostiach, špeciálne znaky a čísla, ale iba vyzerali bezpečne, v skutočnosti mali minimálnu entropiu, formovali sa podľa typického vzoru a pri opakovaných žiadostiach vytvárali vzor.
Podľa údajov výskumníkov generované veľkými jazykovými modelmi predvídateľné heslá sa používajú v praxi skutočnými používateľmi a sú ponúkané v priebehu práce na kóde AI asistentami. Úroveň entropie v heslách generovaných AI modelmi sa odhaduje na 20-27 bitov, čo vyžaduje na uhádnutie hesla od niekoľkých sekúnd po hodiny, zatiaľ čo analýza výsledkov utilitami na kontrolu kvality hesla predpokladá čas uhádnutia v priebehu niekoľkých storočí. Vzorec podobných hesiel je dôsledkom vytvárania obsahu veľkými jazykovými modelmi na základe predpovedania tokenov.
Z 50 vygenerovaných hesiel v Claude Opus 4.6 sa 18 úplne opakovalo, všetky heslá začínali písmenom (väčšinou „G“), následne vždy nasledovala cifra (väčšinou 7), vo všetkých heslách boli prítomné znaky „L“, „9“, „m“, „2“, „$“ a „#“.
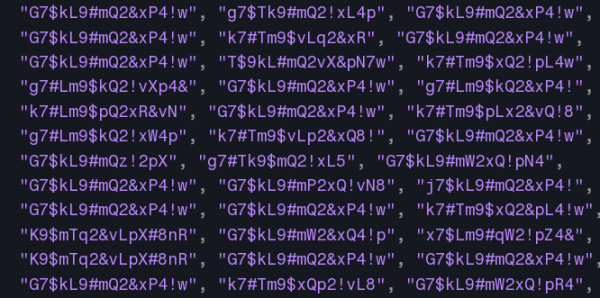
V GPT-5.2 takmer všetky heslá začínali na písmeno „v“, po ktorom v polovici hesiel nasledovalo písmeno „Q“ a opakujúci sa vzor z obmedzeného súboru znakov. V Gemini 3 takmer polovica hesiel začínala so znakmi „K“ alebo „k“, po ktorých najčastejšie nasledovali „#“, „P“ alebo „9“, súbor používaných znakov bol silno obmedzený. Zvýšenie „teploty“ pri oslovovaní AI modelov zjavne neovplyvňuje kvalitu generovaných hesiel.
Pokiaľ ide o používané technológie pri vývoji AI asistentov, kvalita vytvoreného hesla do značnej miery závisí od formulácie požiadavky od vývojára. Napríklad Claude Code s Opus 4.6 a Gemini-CLI s Auto Gemini 3 na požiadavku na vytvorenie silného hesla využívali príkaz „openssl rand“ na generovanie hesla. Zatiaľ čo Gemini-CLI s Auto Gemini 3 pri požiadavke „vygeneruj heslo“ používal „openssl rand“, na požiadavku „navrhni heslo“ generoval heslo pomocou AI modelu. Codex s GPT-5.3-Code občas spúšťal externý nástroj na generovanie silného hesla, ale niekedy generoval predvídateľné heslo vlastnými silami. Claude Code s Opus 4.5 najčastejšie samo vytváral predvídateľné heslá. Prehliadač ChatGPT Atlas pri navrhovaní hesla na registráciu na webovej stránke vytváral nespoľahlivé heslo pomocou AI modelu.
Zdroj: opennet.ru
