

Projekt CentOS oficiálne oznámil dostupnosť distribúcie CentOS Stream 9, ktorá slúži ako základ na vytvorenie distribúcie Red Hat Enterprise Linux 9 v rámci nového, otvorenejšieho vývojového procesu. CentOS Stream patrí medzi nepretržite aktualizované distribúcie a umožňuje skorší prístup k balíkom, ktoré sú vyvíjané pre budúce vydanie RHEL. Sestavy sú pripravené pre architektúry x86_64, Aarch64 a ppc64le (IBM Power 9+). Okrem toho bola ohlásená podpora architektúry IBM Z (s390x Z14+), ale zostavy pre ňu zatiaľ nie sú dostupné.
CentOS Stream je pozicionovaný ako upstream projekt pre RHEL, ktorý umožňuje externým účastníkom kontrolovať prípravu balíkov pre RHEL, navrhovať vlastné zmeny a ovplyvňovať prijímané rozhodnutia. Predtým sa ako základ pre novú vetvu RHEL používal snímok jedného z vydaní Fedory, ktorý bol vylepšovaný a stabilizovaný za zatvorenými dverami, bez možnosti kontrolovať priebeh vývoja a prijímané rozhodnutia. V procese vývoja RHEL 9 na základe snímku Fedory 34 s účasťou komunity bola vytvorená vetva CentOS Stream 9, v ktorej prebieha prípravná práca a formuje sa základ pre novú významnú vetvu RHEL.
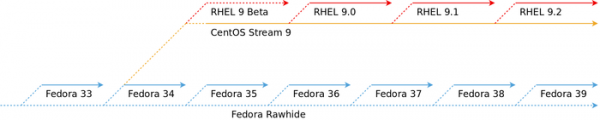
Je pozorované, že pre CentOS Stream sa zverejňujú tie isté aktualizácie, ktoré sú pripravené pre ešte nevydaný budúci medzičlánok RHEL, a hlavný cieľ vývojárov je dosiahnuť úroveň stability CentOS Stream identickú s RHEL. Predtým, než je balík navrhnutý do CentOS Stream, prechádza rôznymi systémami automatického a manuálneho testovania a je publikovaný len ak jeho úroveň stability je uznaná ako spĺňajúca štandardy kvality balíkov, ktoré sú pripravené na publikáciu v RHEL. Súčasne s CentOS Stream sú pripravené aktualizácie umiestnené do nočných zostáv RHEL.
Hlavné zmeny v CentOS Stream 9 v porovnaní s minulou významnou vetvou:
- Aktualizované systémové prostredie a nástroje na zostavovanie. Na zostavovanie balíkov bol použitý GCC 11. Štandardná C knižnica bola aktualizovaná na glibc 2.34. Balík s jadrom Linux je postavený na základe verzie 5.14. Správca balíkov RPM bol aktualizovaný na verziu 4.16 s podporou kontroly integrity prostredníctvom fapolicyd.
- Dokončená migrácia distribúcie na Python 3. Predvolená verzia je Python 3.9. Dodávka Python 2 bola prerušená.
- Desktop je založen na GNOME 40 (v RHEL 8 bol dodaný GNOME 3.28) a knižnici GTK 4. V GNOME 40 sú virtuálne pracovné plochy v režime prehľadu (Activities Overview) prevedené do horizontálnej orientácie a zobrazujú sa ako nepretržite posúvaný reťazec sprava doľava. Na každej pracovnej ploche, ktorá je zobrazená v prehľadovom režime, sú jasne zobrazené otvorené okná, na ktoré sa aplikuje dynamické panorámovanie a priblíženie pri interakcii používateľa. Je zabezpečený plynulý prechod medzi zoznamom aplikácií a virtuálnymi pracovnými plochami.
- V GNOME je zapojený spracovateľ power-profiles-daemon, ktorý poskytuje možnosť prehupnutia na letmé prepínanie medzi režimom úspory energie, režimom vyváženého spotrebovania energie a režimom maximálneho výkonu.
- Všetky zvukové toky sú prevedené na multimediálny server PipeWire, ktorý sa teraz používa ako predvolený miesto PulseAudio a JACK. Používanie PipeWire umožňuje v bežnej desktopovej edícii poskytnúť možnosti profesionálneho spracovania zvuku, zbaviť sa fragmentácie a zjednotiť zvukovú infraštruktúru pre rôzne aplikácie.
- Predvolene je skryté zavádzacie menu GRUB, ak je RHEL jediným distribúciou nainštalovanou v systéme a ak predchádzajúce zavedenie prebehlo bez chýb. Na zobrazenie menu počas zavádzania stačí držať kláves Shift alebo niekoľkokrát stlačiť kláves Esc alebo F8. Medzi zmenami v zavádzači je aj umiestnenie konfiguračných súborov GRUB pre všetky architektúry do jedného adresára /boot/grub2/ (súbor /boot/efi/EFI/redhat/grub.cfg je teraz symbolická referencia na /boot/grub2/grub.cfg), t.j. tú istú nainštalovanú sústavu je možné spúšťať ako s využitím EFI, tak aj BIOS.
- Komponenty na podporu rôznych jazykov sú vyňaté do balíkov langpacks, ktoré umožňujú variabilitu v úrovni nainštalovanej jazykovej podpory. Napríklad, v balíku langpacks-core-font sú ponúkané iba písma, v langpacks-core -- lokalizácia pre glibc, základné písmo a metóda vstupu, a v langpacks -- preklady, dodatočné písma a slovníky na kontrolu pravopisu.
- Aktualizované komponenty pre zabezpečenie. V distribúcii je zapojená nová vetva kryptografickej knižnice OpenSSL 3.0. Predvolene sú zapnuté modernejšie a spoľahlivejšie kryptografické algoritmy (napríklad je zakázané použitie SHA-1 v TLS, DTLS, SSH, IKEv2 a Kerberos, vypnuté sú TLS 1.0, TLS 1.1, DTLS 1.0, RC4, Camellia, DSA, 3DES a FFDHE-1024). Balík OpenSSH bol aktualizovaný na verziu 8.6p1. Cyrus SASL bol preložený na backend GDBM namiesto Berkeley DB. V knižniciach NSS (Network Security Services) bola ukončená podpora DBM formátu (Berkeley DB). GnuTLS bol aktualizovaný na verziu 3.7.2.
- Významne sa zvýšila výkonnosť SELinuxu a znížila spotreba pamäte. V /etc/selinux/config bola odstránená podpora pre nastavenie „SELINUX=disabled“ na vypnutie SELinuxu (uvedené nastavenie iba vypína načítanie politík, na skutočné vypnutie funkčnosti SELinuxu je potrebné poslať jadru parameter „selinux=0“).
- Bola pridaná experimentálna podpora VPN WireGuard.
- Predvolene je zakázaný prístup po SSH pod používateľom root.
- Nástroje na správu balíkov filtra iptables-nft (nástroje iptables, ip6tables, ebtables a arptables) a ipset sú oznámené ako zastarané. Na správu firewallu sa teraz odporúča používať nftables.
- Zavedený je nový démon mptcpd na nastavenie MPTCP (MultiPath TCP), rozšírenia protokolu TCP na organizáciu TCP pripojení s dodávkou paketov súčasne cez niekoľko trás prostredníctvom rôznych sieťových rozhraní viazaných na rôzne IP adresy. Použitie mptcpd umožňuje nastaviť MPTCP bez nutnosti používať nástroj iproute2.
- Balík network-scripts bol odstránený, na konfiguráciu sieťových pripojení sa má používať NetworkManager. Podpora formátu nastavení ifcfg bola zachovaná, ale NetworkManager predvolene používa formát na báze súboru keyfile.
- Zavedené sú nové verzie kompilátorov a nástrojov pre vývojárov: GCC 11.2, LLVM/Clang 12.0.1, Rust 1.54, Go 1.16.6, Node.js 16, OpenJDK 17, Perl 5.32, PHP 8.0, Python 3.9, Ruby 3.0, Git 2.31, Subversion 1.14, binutils 2.35, CMake 3.20.2, Maven 3.6, Ant 1.10.
- Aktualizované serverové balíky Apache HTTP Server 2.4.48, nginx 1.20, Varnish Cache 6.5, Squid 5.1.
- Aktualizované DBMS MariaDB 10.5, MySQL 8.0, PostgreSQL 13, Redis 6.2.
- Na zostavenie emulátora QEMU je predvolene použitý Clang, čo umožnilo aplikovať v hypervízore KVM niektoré dodatočné ochranné mechanizmy, ako je SafeStack na ochranu pred metódami zneužitia založenými na návratovo orientovanom programovaní (ROP – Return-Oriented Programming).
- V SSSD (Daemon služieb zabezpečenia systému) bola zvýšená podrobnosť protokolovania, napríklad k udalostiam je teraz priradený čas dokončenia úlohy a sú zobrazené autentifikačné toky. Pridané funkcie vyhľadávania na analýzu problémov s konfiguráciou a výkonom.
- Rozšírená podpora IMA (Architektúra merania integrity) na overovanie integrity komponentov operačného systému prostredníctvom digitálnych podpisov a hashov.
- Jednotná unifikovaná hierarchia cgroup (cgroup v2) je predvolene aktívna. Cgroups v2 môžu byť použité napríklad na obmedzenie spotreby pamäte, CPU a vstupu/výstupu. Kľúčovým rozdielom medzi cgroups v2 a v1 je aplikácia spoločnej hierarchie cgroups pre všetky druhy zdrojov, namiesto oddelených hierarchií na rozdeľovanie zdrojov CPU, reguláciu spotreby pamäte a pre vstup/výstup. Oddelené hierarchie viedli k ťažkostiam s organizáciou interakcie medzi spracovateľmi a k dodatočným nákladom na zdroje jadra pri aplikovaní pravidiel na procesy, ktoré sú uvedené v rôznych hierarchiách.
- Pridaná podpora synchronizácie presného času na základe protokolu NTS (Network Time Security), ktorý využíva prvky infraštruktúry verejných kľúčov (PKI) a umožňuje používať TLS a autentifikované šifrovanie AEAD (Authenticated Encryption with Associated Data) pre kryptografickú ochranu interakcie klienta a servera prostredníctvom protokolu NTP (Network Time Protocol). NTP server chrony bol aktualizovaný na verziu 4.1.
- Zabezpečená experimentálna podpora KTLS (implementácia TLS na úrovni jadra), Intel SGX (Software Guard Extensions), DAX (Direct Access) pre ext4 a XFS, podpora AMD SEV a SEV-ES v hypervízore KVM.
Paralelne pokračuje vývoj vetvy CentOS Stream 8, ktorá sa používa pri príprave nových vydaní RHEL 8.x a je odporúčaná na prechod systémov používajúcich klasickú distribúciu CentOS 8.x, ktorej podpora sa skončí na konci mesiaca. Pre prechod na CentOS Stream stačí nainštalovať balík centos-release-stream („dnf install centos-release-stream“) a vykonať príkaz „dnf update“. Podpora vetvy CentOS Stream 8 bude trvať do 31. mája 2024, zatiaľ čo podpora klasického CentOS 7.x sa skončí 30. júna 2024.
Ako alternatívu môžu používatelia prejsť na distribúcie, ktoré pokračovali vo vývoji vetvy CentOS 8: AlmaLinux (migračný skript), Rocky Linux (migračný skript), VzLinux (migračný skript) alebo Oracle Linux (migračný skript). Okrem toho spoločnosť Red Hat poskytla možnosť (migračný skript) bezplatného používania RHEL v organizáciách, ktoré vyvíjajú otvorené softvérové riešenia, a v prostrediach jednotlivých vývojárov, s počtom do 16 virtuálnych alebo fyzických systémov.
Zdroj: opennet.ru
