

Projekt CentOS oficiálne oznámil dostupnosť distribúcie CentOS Stream 10, ktorá slúži ako základ pre vytvorenie distribúcie Red Hat Enterprise Linux 10. CentOS Stream patrí medzi neustále aktualizované distribúcie a umožňuje skôr získať prístup k balíkom vyvíjaným pre budúce verzie RHEL. Verzie CentOS Stream 10 sú vytvárané pre architektúry x86_64_v3, Aarch64, ppc64le (POWER9) a s390x (IBM z14) vo forme inštalačných iso súborov a obrazov pre izolované kontajnery. Podpora vetvy CentOS Stream 10 potrvá do roku 2030.
V súlade s novou politikou spoločnosti Red Hat je repozitár CentOS Stream jediným verejne dostupným zdrojom zdrojových kódov balíkov pre Red Hat Enterprise Linux. CentOS Stream je možné považovať za upstream projekt pre RHEL, ktorý slúži ako základ pre jeho vývoj a umožňuje externým účastníkom z komunity podieľať sa na vývoji novej vetvy RHEL, kontrolovať prípravu balíkov pre RHEL, navrhovať svoje zmeny a ovplyvňovať prijímané rozhodnutia.
Pred vytvorením CentOS Stream ako základu pre novú vetvu RHEL sa používal snapshot jednej z verzií Fedora, ktorý bol vylepšovaný a stabilizovaný za zatvorenými dverami, bez možnosti kontrolovať priebeh vývoja a prijímané rozhodnutia. Nový proces vývoja preniesol uzavretú fázu prípravy RHEL do CentOS Stream — na základe snapshotu Fedora sa za účasti komunity vytvára nová vetva CentOS Stream, po jej pripravenosti sa RHEL prekompiluje na základe CentOS Stream.
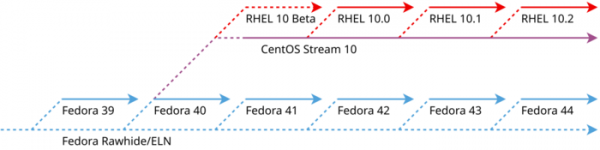
Hlavné zmeny v CentOS Stream 10 v porovnaní s predchádzajúcou významnou vetvou:
- Z dodávky bol odstránený X.org Server a s ním súvisiace komponenty. Predvolene je zapojený grafický stack založený na protokole Wayland. Možnosť spúšťania aplikácií X11 v relácii Wayland je zabezpečená pomocou DDX-servera XWayland (nechal sa iba balík „xorg-x11-server-Xwayland“).
- Pracovné prostredie bolo aktualizované na vydanie GNOME 47. V klasickej relácii GNOME bol pridaný prehľadový režim pre zobrazenie otvorených okien, ktorý bol predtým dostupný iba v štandardnej relácii GNOME. Knižnice Qt boli aktualizované na verziu 6.7. Z dodávky boli odstránené balíky Qt5 (podpora je poskytnutá iba pre Qt 6).
- Dodávanie rpm-balíkov pre Firefox, GIMP, LibreOffice, Inkscape a Thunderbird bolo ukončené. Na inštaláciu Firefox a Thunderbird je zabezpečené automatické načítanie a inštalácia balíkov vo formáte Flatpak, pomocou externého repozitára flatpaks.redhat.io.
- Zvukový server PulseAudio bol nahradený balíkom PipeWire.
- Aktualizované verzie balíkov pre vývojárov: GCC 14.2, LLVM 18.1.8, Python 3.12, Ruby 3.3, OpenJDK 21, Rust 1.82.0, Go 1.23, Node.js 22, Perl 5.40, PHP 8.3, Git 2.45, Subversion 1.14, SystemTap 5.1, Valgrind 3.23.0.
- Aktualizované serverové balíky: OpenSSH 9.8, nginx 1.26, Apache HTTPD 2.4.62, Varnish Cache 7.4, Squid 6.10, MariaDB 10.11, MySQL 8.4, PostgreSQL 16, PCP 6.3.0, Grafana 10.2.6, libreswan 4.15, Pacemaker 2.1.8, 389-ds-base 3.0.4, Podman 5.0.
- Aktualizované systémové balíky: jadro Linux 6.12, glibc 2.39, binutils 2.41, NSS 3.101, gnutls 3.8.7, polkit 125, DNF 4.20 a RPM 4.19.
- Pridané nové balíky: tuned-ppd (namiesto power-profiles-daemon), libcpuid a dnsconfd (pozadový proces pre cacheovanie DNS). V súvislosti s prechodom kódovej základne SGBD Redis na proprietárnu licenciu namiesto Redis bol navrhnutý fork Valkey. Namiesto DHCP servera ISC DHCP sa využíva Kea DHCP. Namiesto zlib sa využíva balík zlib-ng-compat.
- V balíkovom manažéri DNF je predvolená konfigurácia vypnutá načítanie metadát zo zoznamov súborov, ktoré obsahujú balíky (filelist). Tieto údaje sa zriedka používajú, ale majú veľkú veľkosť a spomaľujú prácu. Pre prácu s PGP v DNF a RPM sa používa knižnica rpm-sequoia.
- Pridaná experimentálna podpora pre súborový systém Composefs, implementovaný ako nadstavba nad FS OverlayFS a EROFS, optimalizovaný pre efektívne zdieľanie obsahu viacerých pripojených diskových obrazov.
- V hypervízore KVM bola poskytnutá experimentálna (Technology Preview) podpora technológií AMD SEV, SEV-SNP a SEV-ES.
- Pri vytváraní nových používateľov cez rozhranie inštalátora Anaconda, týmto používateľom sa automaticky poskytujú administrátorské práva (pre vypnutie tohto správania je k dispozícii špeciálne nastavenie). V inštalátore je tiež navrhnuté nové rozhranie na výber časového pásma. Na vzdialený prístup k inštalátorovi je využitý protokol RDP namiesto VNC.
- Pridaná podpora pre šifrovacie algoritmy odolné voči prelamovaniu kvantovými počítačmi. Tieto algoritmy sú dostupné v OpenSSL, OpenSSH a v systémových kryptografických politikách (crypto-policies). V OpenSSL bola pridaná možnosť vytvárania súborov s certifikátmi a kľúčmi vo formáte PKCS #12, ktoré vyhovujú požiadavkám FIPS. Namiesto enginu openssl-pkcs11 bol použitý pkcs11-provider, ktorý umožňuje využitie hardvérových kľúčov v apache httpd, libssh, bind a ďalších aplikáciách využívajúcich OpenSSL. Práva prístupu k hostiteľským kľúčom SSH sa zmenili z 0640 na 0600 (prístup iba pre vlastníka). V GnuTLS bola pridaná podpora pre kompresiu certifikátov metódami zlib, brotli a zstd.
- Okrem GnuPG bol pridaný nástrojový súbor príkazového riadku Sequoia (nástroje sq a sqv) s implementáciou štandardu OpenPGP (RFC-4880) napísaného v jazyku Rust.
- Predvolene je povolený režim predvídateľného výberu názvov pre sieťové rozhrania (net.ifnames=1). V NetworkManager pre IPv4 bol zavedený mechanizmus detekcie duplicity. IP adresy DAD (Duplicate Address Detection) na prevenciu priradenia rovnakého IP na rôznych systémoch v lokálnej sieti.
- V diskových obrazoch (napríklad v systémových obrazoch pre AWS a KVM) bolo zastavené používanie samostatnej partície /boot.
- Nástroje SELinux v používateľskom priestore (libsepol, libselinux, libsemanage, policycoreutils, checkpolicy, mcstrans) boli aktualizované na verziu 3.7, vo ktorej bol implementovaný parameter ‘audit2allow -C’ pre výstup vo formáte CIL (Common Intermediate Language). Do nástroja sandbox bola pridaná podpora protokolu Wayland.
- V komponente Keylime bola pridaná podpora pre identifikáciu zariadení cez IDevID (Initial Device Identity) a IAK (Initial Attestation Key), a predvolene je aktívny protokol TLS 1.3.
- V webovej konzole bol navrhnutý nový správca súborov (balík cockpit-files), ktorý umožňuje spravovanie súborov a priečinkov.
- V serveri Tlač CUPS má predvolene vypnutú funkciu v režimoch mDNS a broadcast, ktoré boli zasiahnuté nedávno odhalenými zraniteľnosťami exploatovateľnými na diaľku.
- V glibc sú zahrnuté varianty funkcií memcpy a memmove optimalizované pre procesory AMD Zen 3 a Zen 4.
- Pridané množstvo nových ovládačov, medzi ktorými sú ovládače pre integrovaný urýchľovač QAT (QuickAssist Technology) v procesoroch Intel, ktorý ponúka prostriedky na urýchlenie výpočtov využívaných pri kompresii a šifrovaní.
- Odstránené balíky TigerVNC, Totem, power-profiles-daemon, gedit, gtkmm, WebKitGTK, Evolution, Festival, Eye of GNOME, Cheese, Tweaks.
- Dodanie balíkov bolo ukončené: sendmail (odporúča sa prejsť na postfix), redis, dhcp, dhcp-client, mod_security (presunuté do EPEL), spamassassin (presunuté do EPEL), xsane, runc.
- Oznámené o zastaraných balíkoch squashfs a wget, ako aj o rozhraní utmp a utmpx v glibc.
Okrem toho bolo oznámené o vytvorení repozitára EPEL 10 (Extra Packages for Enterprise Linux), ktorý ponúka ďalšie balíky pre distribúcie Red Hat Enterprise Linux 10-beta a CentOS Stream 10. Binárne zostavy EPEL sú vytvárané pre architektúry x86_64, aarch64, ppc64le a s390x. Zaujímavé je, že v čase spustenia repozitár EPEL 10 už obsahuje viac ako 10 tisíc hotových balíkov, zostavených zo 3600 balíkov so zdrojovým kódom. Na rozdiel od predchádzajúcich vetiev, začínajúc od EPEL 10, budú vytvorené samostatné repozitáre pre každú medzivydanie RHEL, napríklad pre RHEL 10.1 bude vytvorená samostatná vetva EPEL 10.1.
Zdroj: opennet.ru
