

Po takmer roku vývoja bol zverejnený nový stabilný release poštového servera Postfix – 3.10.0. Zároveň bolo oznámené o ukončení podpory vetvy Postfix 3.6, ktorá bola vydaná začiatkom roka 2021. Kód projektu je napísaný v jazyku C a šíri sa pod licenciami EPL 2.0 (Eclipse Public license) a IPL 1.0 (IBM Public License).
Postfix je jedným z máloktorých projektov, ktoré súčasne kombinujú vysokú bezpečnosť, spoľahlivosť a výkon, čo sa podarilo dosiahnuť vďaka viacprocesorovej architektúre, ktorá izoluje jednotlivé spracovateľské jednotky, ako aj prísnej politike kódovania a auditu záplat. Na ochranu pred chybami pri práci s pamäťou sa v projekte používajú bezpečné varianty funkcií na alokáciu a dealokáciu pamäte, ako aj súbor abstraktných obalových funkcií na prácu s búfermi (kontroluje sa prekročenie hraníc búfera a prístup k uvoľnenej pamäti), súborovými operáciami, formátovaním výstupu, vyrovnaným vstupom/výstupom a manipuláciou so reťazcami (vrátane možností pre prácu s reťazcami ľubovoľnej veľkosti a automatického prispôsobovania veľkosti reťazcov).
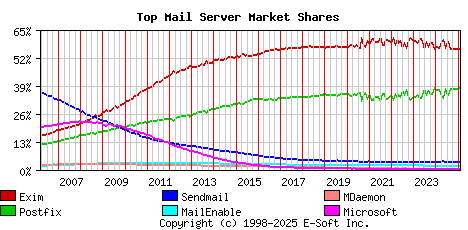
Podľa februárového automatizovaného prieskumu, približne 550 tisíc poštových serverov, Postfix sa používa na 37,64% (pred rokom 36,81%) poštových serverov, podiel Exim predstavuje 56,03% (pred rokom 56,61%), Sendmail – 3,39% (3,60%), MailEnable – 1,80% (1,82%), MDaemon – 0,39% (0,40%), Microsoft Exchange – 0,19% (0,19%), OpenSMTPD – 0,10% (0,09%).
Hlavné novinky:
- Bola pridaná možnosť používania v TLS kryptografických algoritmov, odolných proti prelomeniu na kvantovom počítači. Na používanie týchto algoritmov je potrebné využiť vetvu knižnice OpenSSL 3.5, ktorá zatiaľ nie je v produkčnej verzii. Na výber postkvantových algoritmov v Postfixe nebol zavedený nový syntax pre TLS skupiny, ale dôverovali nastaveniam OpenSSL, ktoré budú použité pri nastavovaní parametrov „tls_eecdh_auto_curves“ a „tls_ffdhe_auto_groups“ na prázdne hodnoty.
- Bola pridaná podpora hlavičky správ „TLS-Required: no“ (RFC 8689), pri ktorej bude doručenie vykonané aj pri nemožnosti realizovať nastavenú politiku bezpečnosti TLS. Pri existencii tejto hlavičky SMTP klient funguje v režime „smtp_tls_security_level = may“, t.j. nekontroluje certifikát. servera a môže sa vrátiť k spojeniu s prenosom údajov v nešifrovanej podobe. V nasledujúcej významnej verzii Postfix plánujeme implementovať SMTP rozšírenie REQUIRETLS.
- Pridaná podpora protokolu TLS-RPT (Transport Layer Security Reporting), ktorý umožňuje sledovať zlyhania pri doručovaní správ, ak sa nepodarí nadviazať šifrované spojenie, ktoré je predpísané využívaním rozšírení DANE (DNS-based Authentication of Named Entities) alebo MTA-STS (MTA Strict Transport Security). Vlastník poštovej domény určuje v DNS parametre pre TLS-RPT, po čom poštové servery budú zasielať správy s informáciami o úspešných a neúspešných TLS spojeniach k MX serverom spravujúcim doménu. Implementácia je založená na knižnici libtlsrpt.
- Pridané nastavenie „smtpd_hide_client_session = yes“, ktoré vypína vkladanie informácií o relácii klienta pri substitúcii SMTP serverom hlavičky „Received:“. Príklad skrátenej hlavičky: „Received: by mail.example.com (Postfix) id postfix-queue-id for <user@example.com>; Day, dd Mon yyyy hh:mm:ss tz-offset (zone)“.
- Pridaná možnosť MIME kódovania (RFC 2047) mien v generovaných hlavičkách Postfix „From:“, ktoré obsahujú ne ASCII znaky. Navrhnutý kódovací systém umožňuje obísť použitie SMTPUTF8 (RFC 6531), ktoré nie je podporované všetkými aplikáciami. Výsledok MIME kódovania vyzerá ako ‘"=?charset?Q?gibberish?=:’. Pre určenie pôvodného kódovania mien bol pridaný parameter „full_name_encoding_charset“, ktorý je predvolený na hodnotu utf8.
- Zmenená logika spracovania neúspešných spojení pri uvedení v nastaveniach „mysql:“ alebo „pgsql:“ iba jedného servera. Takýto server je teraz vnímaný ako vyvažovač záťaže a v prípade jednostranného zlyhania je opätovný požiadavok odoslaný okamžite, bez oneskorenia 60 sekúnd.
- V Milter realizované zaznamenávanie informácií o dôvode, prečo bola správa umiestnená do karantény, do logu.
- Na SMTP serveri je zabezpečené zapisovanie identifikátora fronty alebo hodnoty „NOQUEUE“ do logu pri ukončení spojenia z dôvodu timeoutu, prerušenia alebo prekročenia limitu počtu chýb. Proces údržby pritom zaznamenáva do logu „queueid: canceled“ pre správy s prebiehajúcou, no neskončenou transakciou.
- V kliente Dovecot SASL teraz pri zápise do logu s hláškou „Invalid authentication mechanism“ uvádza mechanizmus autentifikácie, ktorý nebolo možné použiť. SMTP server teraz pri zápise do logu s hlásením ‘reject’ zobrazuje hodnoty nastavení sasl_method, sasl_username a sasl_sender.
- Vzhľadom na zmenu vnútorného protokolu používaného v doručovacom agente, po aktualizácii verzie Postfix je potrebné reštartovanie príkazom „postfix reload“ alebo príkazmi „postfix stop“ a „postfix start“. Inak sa v logu objaví varovanie „unexpected attribute smtputf8 from xxx socket (expecting: sendopts)“.
Zdroj: opennet.ru
