

Po casi roku vývoja bol vydaný nový stabilný branch mailového servera Postfix – 3.9.0. Zároveň bola oznámená ukončenie podpory vetvy Postfix 3.5, ktorá bola vydaná na začiatku roka 2020. Postfix je jedným z mála projektov, ktoré kombinujú vysokú bezpečnosť, spoľahlivosť a výkon, čo sa podarilo dosiahnuť vďaka premyslenej architektúre a dostatočne prísnej politike úpravy kódu a auditu patchov. Kód projektu je napísaný v jazyku C a je distribuovaný pod licenciami EPL 2.0 (Eclipse Public license) a IPL 1.0 (IBM Public License).
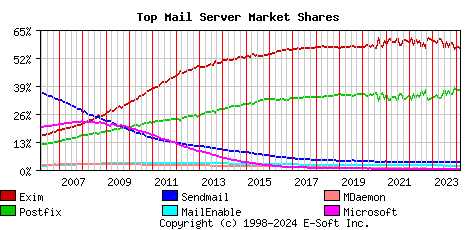
Podľa januárového automatizovaného prieskumu sa zúčastnilo približne 400 tisíc mailových serverov, Postfix sa používa na 36.81% (pred rokom 33.18%) poštových serverov, podiel Exim predstavuje 56.61% (pred rokom 60.27%), Sendmail – 3.60% (3.62%), MailEnable – 1.82% (1.86%), MDaemon – 0.40% (0.39%), Microsoft Exchange – 0.19% (0.19%), OpenSMTPD – 0.09% (0.06%).
Hlavné novinky:
- Bol pridaný klient pre MongoDB, ktorý umožňuje uchovávať v tejto SÚDB databázu virtuálnych používateľov, aliasy, zoznamy mapovania adries a rôzne kontrolné tabuľky. Pre nastavenie prístupu k MongoDB bol pridaný typ tabuliek „mongodb“. Napríklad, „alias_maps = proxy:mongodb: /etc/postfix/mongo.cf“, kde mongo.cf je súbor s nastaveniami pripojenia k MongoDB a filtrom požiadaviek.
- Do agenta lokálnej doručenia bolo pridané exportovanie identifikátora presmerovania, odovzdaného počas SMTP relácie cez parameter ENVID (Envelope ID) v príkaze ESMTP MAIL (RFC 3461). Identifikátor sa zapisuje do premennej prostredia ENVID a odovzdáva sa do agenta doručenia pipe cez parameter príkazového riadku „${envid}“.
- Do klientov na ukladanie údajov v MySQL („mysql:“ ) a PostgreSQL („pgsql:“ ) boli pridané parametre: „idle_interval“ na určenie doby neaktivity pred zatvorením pripojenia a „retry_interval“ na nastavenie časovača opakovaných požiadaviek. Predvolene sú parametre nastavené na hodnotu 60 sekúnd. Hodnotu „retry_interval“ je možné znížiť, napríklad na skrátenie doby zotavenia po chybách, pri použití iba jedného servera v atribúte „hosts“.
- Do klienta pre MySQL bola pridaná nastavení „charset“ pre určenie predvolenej kódovania znakov. Predvolene sa používa hodnota „utf8mb4“, ktorá zodpovedá predvoľbám v MySQL 8.0 (v starších verziách sa používala hodnota „latin1“). Bolo ukončené podporovanie verzií starších ako MySQL 4.0 (t.j. verzií vydaných pred rokom 2003).
- Bola poskytnutá voliteľná možnosť požiadania o samostatne podpísaný (raw) verejný kľúč pre TLS, ktorý nie je viazaný na certifikačnú autoritu, namiesto certifikátu X.509. Používanie raw-kľúčov na autentifikáciu klientov a serverov sa aktivuje cez parametre „smtpd_tls_enable_rpk = yes“ a „smtp_tls_enable_rpk = yes“, ale správanie pri kontrole závisí od nastaveného bezpečnostného stupňa a podpory raw-kľúčov v lokálnej implementácii TLS (pozri dokumentáciu).
- Bola pridaná počiatočná podpora pre konfiguračné súbory OpenSSL. Na určenie odkazu na súbor s nastaveniami TLS bol navrhnutý parameter tls_config_file a na určenie názvu sekcie s nastaveniami zo súboru konfigurácie — parameter „tls_config_name“. Prepojenie na konfiguračné súbory OpenSSL sa môže použiť na zníženie závislosti od nastavení distribúcií, ktorých zmenu bezpečnostného stupňa môžu viesť k zvýšeniu podielu správ odosielaných bez šifrovania.
- V hlavičkách správ bolo zmenené formátovanie čísel dní v dátumoch — dni od 1 do 9 sú teraz doplnené nulou, a nie medzerou (t.j. „01“, „02“ atď.). Táto zmena bola vykonaná, pretože RFC 5322 odporúča používať ako oddelovač jednozápisové medzery v dátumoch.
- Bola pridaná ochrana proti niektorým druhom útokov „Blind“ (SSRF útoky na webových klientov, zamerané na prístup k serveru cez SMTP), ktorá sa uplatňuje pri nastavenej konfigurácii „smtpd_forbid_unauth_pipelining = yes“ (predvolene).
- Predvolene je zapnutá konfigurácia „smtpd_forbid_bare_newline = normalize“, ktorá zabezpečuje ochranu servera pred útokmi typu „SMTP smuggling“, umožňujúcimi rozdelenie jednej správy na viacero rôznych správ pomocou použitia nestandardnej sekvencie na oddelenie správ. Bola pridaná aj ochrana proti uskutočňovaniu odchádzajúcich útokov SMTP smuggling, pri ktorých útočník využíva server na báze Postfix na útok na iný SMTP server. Predvolene je zapnutá konfigurácia „cleanup_replace_stray_cr_lf = yes“, ktorá nahrádza nadbytočné znaky a medzerou.
- V implementácii DNS klienta je veľkosť vrátených výsledkov DNS požiadavky teraz obmedzená na 100 záznamov, čo je 20-krát viac, ako je maximálny počet podporovaný v SMTP klientovi. IP adresy pre jeden server.
- Parametre „disable_dns_lookup“ a „permit_mx_backup“ boli zaradené do zaostávajúcich a tiež niektoré parametre konfigurácie TLS.
- Podpora pre nastavenia, ktoré boli oznámené ako zastarané pred asi 20 rokmi, bola ukončená: „permit_naked_ip_address“, „check_relay_domains“ a „reject_maps_rbl“.
Zdroj: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish