

Bol prvýkrát predstavený vydanie Linux verzie aplikácie firewall Little Snitch, ktorá je populárna medzi používateľmi platformy macOS. Little Snitch poskytuje grafické rozhranie, ktoré umožňuje interaktívne sledovanie sieťovej aktivity aplikácií a blokovanie nechceného sieťového prenosu. Na inšpekciu a blokovanie prenosu v Linuxe sa využíva subsystém eBPF. Programy eBPF, funkčná knižnica a webové rozhranie sú distribuované pod licenciou GPLv2. Pozadinský proces je napísaný v jazyku Rust a je distribuovaný pod proprietárnou licenciou, ktorá umožňuje distribúciu a bezplatné používanie.
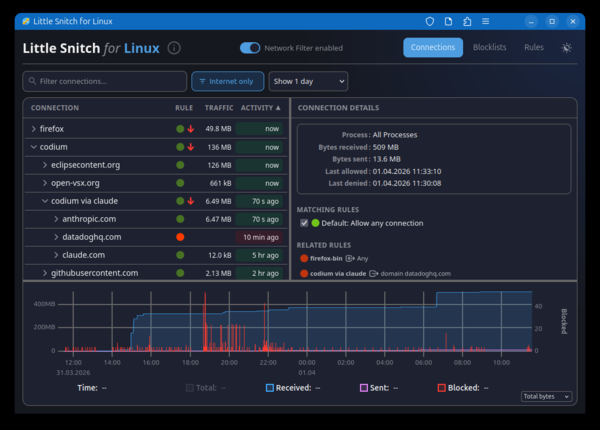
Program umožňuje jasne vidieť, na ktoré hosty aplikácie v systéme práve komunikujú, prezerať históriu sieťovej aktivity a sledovať objem prenosu. Je možné blokovanie nechcených spojení a pripojenie zoznamov blokovania, ako vlastných, tak aj externých zoznamov, ako je oisd.nl, určených na blokovanie reklamy, sledovacích služieb, systémov zbierania telemetrie, phishingu a inej nechcenej aktivity. Externé zoznamy sa môžu automaticky aktualizovať. Blokovanie sa vykonáva na úrovni IP adries, podsietí a doménových mien. Je možné vytvoriť biely zoznam aplikácií, ktorým je povolená sieťová aktivita.
Program obsahuje BPF spracovateľ nahrávaný do jadra Linux a pozadinský proces littlesnitch. Riadenie prebieha cez webové rozhranie, ktoré je dostupné otvorením stránky „http://localhost:3031/“ v prehliadači. Je možné pracovať s webovým rozhraním ako s oddelenou webovou aplikáciou (PWA — Progressive Web App). Podporuje sa práca na systémoch s jadrom Linux 6.12 a novším. 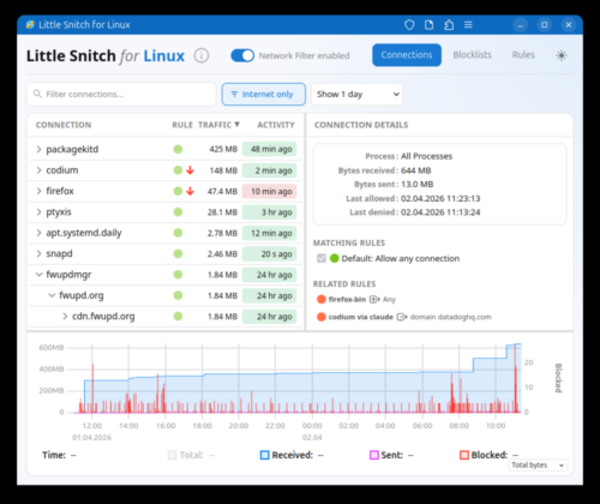
Navyše je možné poznamenať, že existuje otvorený ekvivalent Little Snitch pre Linux — OpenSnitch, ktorý interaktívne sleduje sieťovú aktivitu aplikácií — keď sa aplikácie pokúšajú vytvoriť sieťové pripojenia, ktoré nezodpovedajú predtým nastaveným povoleniam, OpenSnitch zobrazí používateľovi dialóg s ponukou rozhodnúť sa, či pokračovať v sieťovej operácii alebo zablokovať sieťovú aktivitu. Christian Starkjohann, vývojár Linuxovej verzie Little Snitch, uviedol, že OpenSnitch mu nevyhovoval na sledovanie sieťových pripojení vytváraných procesmi a na blokovanie pripojení jedným kliknutím.
Zdroj: opennet.ru
