

Vedci zo spoločnosti watchTowr Labs zverejnili výsledky experimentu s prevzatím zastaraného WHOIS-servisu registrátora doménovej zóny „.MOBI“. Podnetom na výskum bolo to, že registrátor zmenil adresu WHOIS-servisu, presunul ju z domény whois.dotmobiregistry.net na nový host whois.nic.mobi. Pri tom doména dotmobiregistry.net prestala byť používaná a v decembri 2023 bola oslobodená a stala sa dostupnou na registráciu.
Vedci minuli 20 dolárov a kúpili túto doménu, po čom na svojom serveri spustili vlastný fiktívny WHOIS-servis whois.dotmobiregistry.net. Prekvapením bolo, že mnohé systémy neprepli na nového hostiteľa whois.nic.mobi a naďalej používali staré meno. Od 30. augusta do 4. septembra tohto roku bolo zaznamenaných 2,5 milióna požiadaviek na staré meno, odoslaných z viac ako 135 tisíc unikátnych systémov.
Medzi odosielateľmi požiadaviek boli prítomní aj zamestnanci servery štátnych a vojenských organizácií, ktorí overovali domény uvedené v emailoch cez WHOIS, špecializujúce sa na bezpečnosť spoločnosti a platformy zabezpečenia (VirusTotal, Group-IB), ako aj certifikačné centrá, služby na kontrolu domén, SEO služby a registrátori domén (napríklad domain.com, godaddy.com, who.is, whois.ru, smallseo.tools, seocheki.net, centralops.net, name.com, urlscan.io a webchart.org).
Možnosť odosielať akékoľvek dáta ako odpoveď na žiadosť o starý WHOIS-servis doménovej zóny „.MOBI“ bola použitá na vývoj niekoľkých druhov útokov na odosielateľov požiadaviek. Prvá varianta útoku vychádzala z predpokladu, že ak niekto naďalej odosiela požiadavky na dávno nahradený servis, pravdepodobne to robí s použitím zastaraného nástroja, ktorý obsahuje zraniteľnosti.
Napríklad, vo verzii phpWHOIS bola v roku 2015 objavená zraniteľnosť CVE-2015-5243, ktorá umožnila vykonanie kódu útočníka pri spracovaní špeciálne formátovaných údajov, ktoré server WHOIS vracal. Ďalším príkladom je zraniteľnosť CVE-2021-32749, ktorá bola objavená v roku 2021 v balíku Fail2Ban, umožňujúca vykonanie externého kódu pri vracaní nesprávnych údajov WHOIS-servisom, ktorý sa používal v procese generovania upozornení na blokovanie (Fail2Ban určoval cez WHOIS email administrátora hostiteľa a uvádzal ho pri spúšťaní príkazu mail bez riadneho vykonania špeciálnych znakov).
Druhá útok spočíva v tom, že niektoré certifikačné autority umožňujú overenie vlastníctva domény cez email uvedený v databáze registrátora domény, ktorý je k dispozícii prostredníctvom protokolu WHOIS. Ukázalo sa, že niekoľko certifikačných autorít, ktoré podporujú túto metódu overovania, naďalej používa starý WHOIS server pre doménovú zónu „.MOBI“.
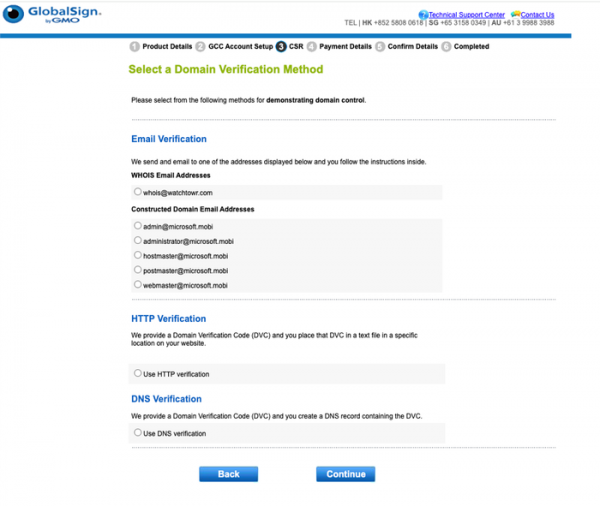
Takže, ak sa útočníci dostanú pod kontrolu názvu whois.dotmobiregistry.net, môžu vrátiť svoje údaje, vykonať potvrdenie a získať TLS certifikát pre akúkoľvek doménu v zóne .MOBI. Napríklad počas experimentu výskumníci požiadali registrátora GlobalSign o TLS certifikát pre doménu microsoft.mobi a falošný WHOIS servis vrátil email „whois@watchTowr.com“, ktorý bol v rozhraní zobrazený ako dostupný na zaslanie kódu na potvrdenie vlastníctva domény.
Zdroj: opennet.ru
