

Spoločnosť Google predstavila prvú beta verziu otvorenej mobilnej platformy Android 13. Uvoľnenie Android 13 sa očakáva v treťom štvrťroku 2022. Na hodnotenie nových možností platformy bola navrhnutá program predbežného testovania. Verzie firmvéru sú pripravené pre zariadenia Pixel 6/6 Pro, Pixel 5/5a, Pixel 4/4 XL/4a/4a (5G).
Kľúčové novinky Android 13:
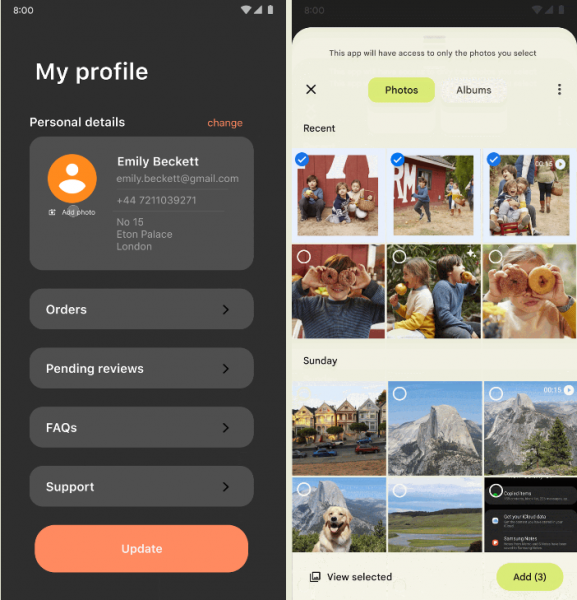
- Implementované je systémové rozhranie na výber fotografií a videí, ako aj API na selektívne poskytovanie prístupových práv aplikáciám k vybraným súborom. Je možná práca s miestnymi súbormi, ako aj s dátami umiestnenými v cloudových úložištiach. Charakteristikou rozhrania je, že umožňuje poskytnutie prístupu k jednotlivým obrázkom a videám bez otvorenia aplikácii plného prístupu na prezeranie všetkých multimediálnych súborov v úložisku. Predtým bolo podobné rozhranie implementované pre dokumenty.

- Pridaný nový typ oprávnení pre Wi-Fi, ktorý poskytuje aplikáciám určeným na vyhľadávanie bezdrôtových sietí a pripojenie sa k prístupovým bodom, prístup k podmnožine API správy Wi-Fi, s výnimkou volaní súvisiacich s určením polohy (predtým aplikácie, ktoré sa pripájali k Wi-Fi, získavali aj prístup k informáciám o polohe).
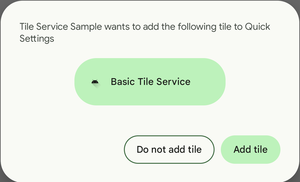
- Pridané API na umiestňovanie tlačidiel v sekcii s rýchlymi nastaveniami v hornej časti rozbaľovacej lišty notifikácií. Pomocou tohto API môže aplikácia zobraziť požiadavku na umiestnenie svojho tlačidla s rýchlym akciou, čo umožňuje používateľovi pridať tlačidlo bez opustenia aplikácie a samostatne sa netreba presúvať do nastavení.

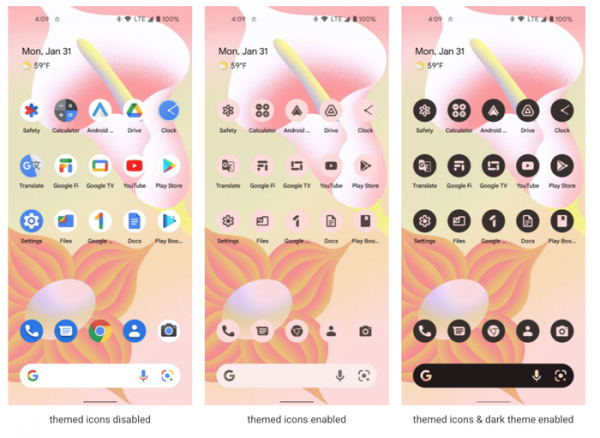
- Poskytnutá možnosť adaptácie pozadia ikon všetkých aplikácií na farebnú schému témy rozhrania alebo farbu pozadia.

- Pridaná možnosť priradenia k aplikáciám individuálnych nastavení jazyka, ktorý sa líši od nastavení jazyka vybraných v systéme.
- Optimalizovaná operácia rozdeľovania slov (roztrhnutie nevojnovateľných slov s použitím pomlčky). V novej verzii sa výkon rozdeľovania zvýšil o 200 % a teraz takmer neovplyvňuje rýchlosť vykresľovania.
- Pridala sa podpora programovateľných grafických shaderov (objektov RuntimeShader), definovaných v jazyku AGSL (Android Graphics Shading Language), ktorý je podmnožinou jazyka GLSL prispôsobenou na použitie s renderingovým enginom platformy Android. Takéto shadery sa už využívajú v samotnej platforme Android na realizáciu rôznych vizuálnych efektov, ako sú pulzovanie, rozmazanie a predlžovanie pri posúvaní mimo stránky. Takéto efekty je teraz možné vytvárať aj v aplikáciách.
- Základné Java knižnice platformy a nástroje na vývoj aplikácií boli aktualizované na OpenJDK 11. Prostredníctvom Google Play je aktualizácia dostupná aj pre zariadenia so systémom Android 12.
- V rámci projektu Mainline, ktorý umožňuje aktualizovať jednotlivé systémové komponenty bez nutnosti aktualizácie celej platformy, boli pripravené nové aktualizovateľné systémové moduly. Aktualizácie sa týkajú komponentov, ktoré nie sú viazané na hardvér a sú sťahované cez Google Play oddelene od OTA aktualizácií firmvéru od výrobcu. Medzi nové moduly, ktoré môžu byť aktualizované cez Google Play bez aktualizácie firmvéru, patrí Bluetooth a Ultra wideband. Prostredníctvom Google Play sú tiež distribuované moduly s Photo picker a OpenJDK 11.
- Optimizovali sa nástroje na tvorbu užívateľského rozhrania pre väčšie obrazovky, ktoré sa používajú na tabletoch, sklopných zariadeniach s viacerými obrazovkami a notebookoch Chromebook.
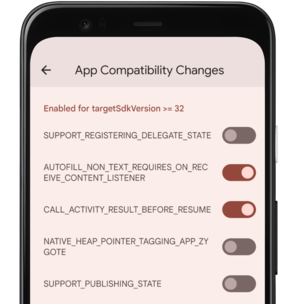
- Testovanie a ladenie nových funkcií platformy bolo zjednodušené. Zmeny je teraz možné selektívne aktivovať pre aplikácie v nastaveniach pre vývojárov alebo prostredníctvom nástroja adb.

Dodatočne bol zverejnený februárový súbor opráv problémov so zabezpečením pre Android, v ktorom bolo odstránených 37 zraniteľností, z ktorých 2 zraniteľnosti boli označené ako kritické a ostatné ako vysoké. Kritické problémy umožňujú vykonanie vzdialeného útoku na vykonanie vlastného kódu v systéme. Problémy označené ako nebezpečné umožňujú prostredníctvom manipulácií s lokálnymi aplikáciami vykonať kód v kontexte privilegovaného procesu.
Prvá kritická zraniteľnosť (CVE-2021-39675) je spôsobená pretečením zásobníka vo funkcii GKI_getbuf (Generický obraz jadra) a umožňuje vzdialený prístup k systému s oprávneniami bez akýchkoľvek akcií zo strany používateľa. Podrobnosti o zraniteľnosti zatiaľ nie sú zverejnené, ale je známe, že problém postihuje len vetvu Android 12. Druhá kritická zraniteľnosť (CVE-2021-30317) sa nachádza v uzavretých komponentoch pre čipy Qualcomm.
Zdroj: opennet.ru
