

Skupina výskumníkov z Amsterdamskej voľnej univerzity a Švajčiarskej federálnej technickej školy v Zürichu vyvinula techniku sieťového útoku (Network Cache ATtack), ktorá umožňuje, pomocou metód analýzy dát cez externé kanály, na diaľku určovať klávesy stlačené používateľom počas práce v SSH sedení. Problém sa prejavuje len na serveroch, ktoré používajú technológie (Remote direct memory access) a (Data-Direct I/O).
Spoločnosť Intel , čo sťažuje realizáciu útoku v praxi, pretože si vyžaduje prístup útočníka k lokálnej sieti, sterilné podmienky a usporiadanie spojenia hostiteľov pomocou technológií RDMA a DDIO, ktoré sa zvyčajne používajú v izolovaných sieťach, napríklad v tých, kde pracujú výpočtové klastre. Problém bol priradený nevýznamnej úrovni nebezpečenstva (CVSS 2.6, ) a bola poskytnutá odporúčanie nezahrnúť DDIO a RDMA v lokálnych sieťach, kde nie je zabezpečený bezpečnostný perimetr a je povolené pripojenie nedôveryhodných klientov. DDIO sa používa v serverových procesoroch Intel od roku 2012 (Intel Xeon E5, E7 a SP). Systémy založené na procesoroch AMD a iných výrobcov nie sú vystavené tomuto problému, pretože nepodporujú uchovávanie prenášaných sieťových dát v CPU cache.
Metóda použitá na útok pripomína zraniteľnosť "", ktorá umožňuje meniť obsah jednotlivých bitov v RAM manipuláciou so sieťovými paketmi v systémoch s RDMA. Nový problém je následkom práce na minimalizácii oneskorení pri použití mechanizmu DDIO, ktorý zabezpečuje priamu interakciu sieťovej karty a iných periférnych zariadení s procesorovou cache (počas spracovania paketov sieťovou kartou sú dáta uchovávané v cache a vyberané z cache bez prístupu do pamäte).
Vďaka DDIO sa do procesorovej cache dostávajú aj dáta generované počas škodlivej sieťovej aktivity. Útok NetCAT vychádza z toho, že sieťové karty aktívne cachujú dáta a rýchlosť spracovania paketov v moderných lokálnych sieťach je dostatočná na to, aby ovplyvnila naplnenie cache a určila prítomnosť alebo neprítomnosť dát v cache analýzou oneskorení pri prenose dát.
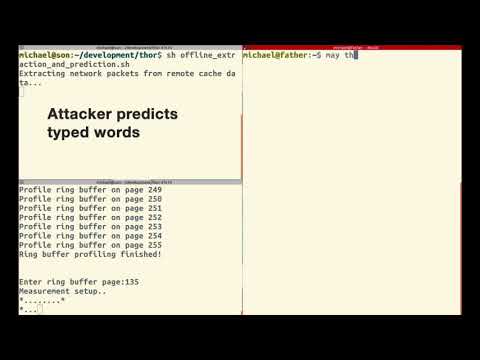
Pri používaní interaktívnych relácií, napríklad cez SSH, sa sieťový paket odosiela okamžite po stlačení klávesy, t.j. oneskorenia medzi paketmi korelujú oneskoreniami medzi stlačeniami kláves. Použitím štatistických analýz a zohľadnením toho, že oneskorenia medzi stlačeniami obvykle závisia od polohy klávesy na klávesnici, je možné s určitou pravdepodobnosťou rekonštruovať zadávané informácie. Napríklad väčšina ľudí obvykle píše „s“ po „a“ oveľa rýchlejšie ako „g“ po „s“.
Informácie usadené v procesorovej cache rovnako umožňujú určiť presný čas paketov odoslaných sieťovou kartou pri spracovaní takýchto spojení ako SSH. Generovaním špecifického prúdu prevádzky môže útočník určiť čas, kedy sa v cache objavia nové dáta, súvisiace s konkrétnou aktivitou v systéme. Na analýzu obsahu cache sa používa metóda , ktorá spočíva v naplnení cache referenčným súborom hodnôt a meraní času prístupu k nim pri opätovnom naplnení na určenie zmien.
Nie je vylúčené použitie navrhnutej techniky na určenie nielen stlačení kláves, ale aj iných typov citlivých údajov, usadených v CPU cache. Potenciálne útok môže byť vykonaný aj pri vypnutí RDMA, ale bez RDMA jeho efektívnosť klesá a vykonanie sa značne komplikuje. Takisto je možné využiť DDIO na organizáciu skrytého komunikačného kanála, ktorý sa používa na prenos údajov po kompromitácii servera obchádzajúc systémové zabezpečenie.
Zdroj: opennet.ru
