

Spoločnosť Google predstavila vydanie webového prehliadača Chrome 101. Súčasne je k dispozícii stabilná verzia otvoreného projektu Chromium, ktorý je základom Chrome. Prehliadač Chrome sa od Chromium líši použitím logotypov Google, systémom na zasielanie upozornení v prípade pádu, modulmi na prehrávanie chráneného videobsahu (DRM), systémom automatickej inštalácie aktualizácií, trvalým zapnutím Sandbox izolácie, dodávaním kľúčov k Google API a prenášaním RLZ parametrov pri vyhľadávaní. Pre tých, ktorí potrebujú viac času na aktualizáciu, sa osobitne podporuje vetva Extended Stable, ktorá je sprevádzaná 8 týždňami, v rámci ktorých sa vytvorila aktualizácia pre predchádzajúcu verziu Chrome 100. Ďalšie vydanie Chrome 102 je naplánované na 24. mája.
Hlavné zmeny v Chrome 101:
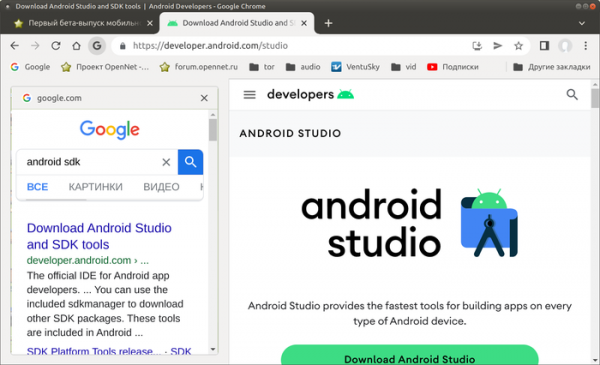
- Pridaná funkcia Side Search, ktorá umožňuje zobraziť výsledky vyhľadávania v bočnom paneli súčasne so zobrazením inej stránky (v jednom okne je možné vidieť ako obsah stránky, tak aj výsledok vyhľadávania). Po prechode na nejakú stránku z výsledkov vyhľadávania v Google sa pred poľom na zadávanie adresy v adresnom riadku objaví ikona s písmenom „G“, po kliknutí na ktorú sa otvorí bočný panel s výsledkami predchádzajúceho vyhľadávania. Túto funkciu nie je predvolene aktivovaná na všetkých systémoch, na jej aktiváciu je možné použiť nastavenie „chrome://flags/#side-search“.

- V adresnom riadku Omnibox bola implementovaná predbežná tvorba (prerendering) obsahu odporúčaní, ktoré sa ponúkajú pri zadávaní. Predtým na urýchlenie prechodu z adresného riadku sa najpravdepodobnejšie odporúčania načítavali bez čakania na kliknutie používateľa, pričom sa používal príkaz Prefetch. Teraz, okrem načítania, sú ešte aj vykreslené v rámci vyrovnávacej pamäte (vrátane vykonávania skriptov a vytvárania stromu DOM), čo umožňuje okamžité zobrazenie odporúčaní po kliknutí. Pre správu predbežnej tvorby sú navrhnuté nastavenia „chrome://flags/#enable-prerender2“, „chrome://flags/#omnibox-trigger-for-prerender2“ a „chrome://flags/#search-suggestion-for-prerender2“.
- Informácie v HTTP hlavičke User-Agent a JavaScript parametroch navigator.userAgent, navigator.appVersion a navigator.platform boli skrátené. V hlavičke sú ponechané len údaje o názve prehliadača, hlavnej verzii prehliadača (súčasti verzie MINOR.BUILD.PATCH boli nahradené 0.0.0), platforme a type zariadenia (mobilný telefón, PC, tablet). Na získanie ďalších údajov, ako je presná verzia a rozšírené údaje o platforme, je potrebné použiť API User Agent Client Hints. Pre weby, ktorým nové informácie nestačia a ktoré ešte nie sú pripravené prejsť na User Agent Client Hints, je do mája 2023 poskytnutá možnosť vrátiť plný User-Agent.
- Správanie funkcie setTimeout pri odoslaní nulového argumentu, ktorý určuje oneskorenie volania, bolo zmenené. Od Chrome 101 pri uvedení „setTimeout(…, 0)“ bude kód vykonaný okamžite, bez oneskorenia 1 ms, ako to vyžaduje špecifikácia. Pre opakované vnorené volania setTimeout sa aplikuje oneskorenie 4 ms.
- Vo verzii pre platformu Android bola implementovaná podpora požiadavky na oprávnenia na zobrazenie oznámení (v Android 13 na zobrazenie oznámení musí mať aplikácia oprávnenie „POST_NOTIFICATIONS“, bez ktorého odosielanie oznámení bude blokované). Pri spustení Chrome v prostredí Android 13 teraz prehliadač zobrazuje požiadavku na získanie oprávnení na zobrazenie oznámení.
- Možnosť používať API WebSQL v externých skriptoch bola odstránená. Predvolene bola zablokovaná WebSQL v skriptoch, ktoré neboli načítané z aktuálneho webu, v Chrome 97, ale bola ponechaná možnosť na vypnutie tohto správania. V Chrome 101 bola táto možnosť odstránená. V budúcnosti je plánované postupne úplne prerušiť podporu WebSQL, bez ohľadu na kontext použitia. Namiesto WebSQL sa odporúča používať API Web Storage a Indexed Database. Spracovateľ WebSQL bol založený na kóde SQLite a mohol byť zneužitý útočníkmi na využitie zraniteľností v SQLite.
- Mená politík pre podniky (chrome://policy), ktoré obsahovali nevhodné termíny, boli odstránené. Od Chrome 86 boli pre uvedené politiky navrhnuté náhrady, v ktorých sa používa inkluzívna terminológia. Boli vyčistené také termíny, ako sú „whitelist“, „blacklist“, „native“ a „master“. Napríklad politika URLBlacklist bola premenovaná na URLBlocklist, AutoplayWhitelist na AutoplayAllowlist a NativePrinters na Printers.
- V režime Origin Trials (experimentálne funkcie, ktoré si vyžadujú samostatné aktivovanie) sa v súčasnosti testovanie API Federated Credential Management (FedCM) začína iba v zostaveniach pre platformu Android. Toto API umožňuje vytvárať zjednotené identifikačné služby, ktoré zabezpečujú ochranu súkromia a fungujú bez mechanizmov medziwebového sledovania, ako je spracovanie tretími stranami cookies. Origin Trial predpokladá možnosť práce s uvedeným API z aplikácií stiahnutých z localhost alebo 127.0.0.1, alebo po registrácii a získaní špeciálneho tokenu, ktorý platí obmedzený čas pre konkrétnu stránku.
- Zmechanizmus Priority Hints bol stabilizovaný a ponúkaný všetkým záujemcom, čo umožňuje určiť dôležitosť určitého načítaného zdroja prostredníctvom pridania ďalšieho atribútu „importance“ v značkách, ako sú iframe, img a link. Atribút môže prijímať hodnoty „auto“, „low“ a „high“, ktoré ovplyvňujú poradie načítania externých zdrojov prehliadačom.
- Pridané vlastnosť AudioContext.outputLatency, pomocou ktorej je možné zistiť informácie o predpokladanej latencii pred výstupom zvuku (latencia medzi požiadavkou na zvuk a začiatkom spracovania prijatých údajov zariadením na výstup zvuku).
- Pridané CSS-vlastnosť font-palette a pravidlo @font-palette-values, ktoré umožňujú vybrať paletu z farebného písma alebo definovať vlastnú paletu. Napríklad, táto možnosť môže byť použitá na prispôsobenie farebných symbolových písiem alebo emoji farbe obsahu alebo na zapnutie tmavého či svetlého režimu pre písmo.
- Pridaná CSS-funkcia hwb(), ktorá poskytuje alternatívny spôsob určovania farieb sRGB vo formáte HWB (Hue, Whiteness, Blackness), podobnom formátu HSL (Hue, Saturation, Lightness), ale jednoduchšia na ľudské vnímanie.
- V metóde window.open() sa zadanie vlastnosti popup v reťazci windowFeatures, bez priradenia hodnoty (t.j. keď je len uvedený popup, nie popup=true) teraz spracúva ako aktiváciu otvorenia mini-vyskakovacieho okna (analogicky k „popup=true“) namiesto priradenia hodnoty „false“ ako predvolene, čo bolo nelogické a mätlo vývojárov.
- V API MediaCapabilities, ktorý poskytuje informácie o schopnostiach zariadenia a prehliadača pri dekódovaní multimediálneho obsahu (podporované kodeky, profily, bitráty a rozlíšenia), bola pridaná podpora pre prenosy WebRTC.
- Bola navrhnutá tretia verzia API Secure Payment Confirmation, ktorá poskytuje nástroje na dodatočné potvrdenie uskutočňovanej platobnej transakcie. V novej verzii bola pridaná podpora identifikátorov vyžadujúcich zadanie údajov, definovanie ikony na indikáciu zlyhania overenia, ako aj voliteľná vlastnosť payeeName.
- V API USBDevice bola pridaná metóda forget() na odvolanie predtým udelených používateľských oprávnení na prístup k USB zariadeniu. Okrem toho, inštancie USBConfiguration, USBInterface, USBAlternateInterface a USBEndpoint sú teraz rovné pri prísnom porovnávaní ("===", odkazujú na jeden objekt), ak sú vrátené pre rovnaký objekt USBDevice.
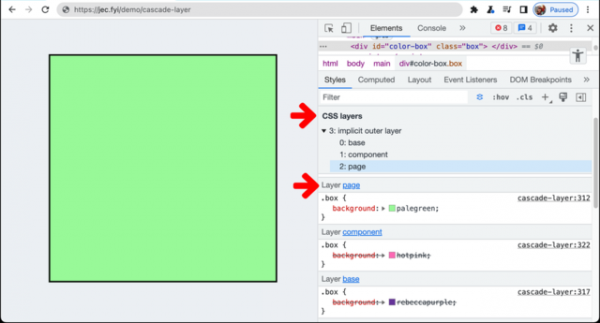
- Boli zavedené vylepšenia v nástrojoch pre webových vývojárov. Poskytla sa možnosť importu a exportu vo formáte JSON zaznamenaných akcií používateľa (príklad). V webovej konzole a rozhraní pre prehľadávanie kódu sa zlepšilo výpočtovanie a zobrazovanie súkromných vlastností. Bola pridaná podpora pre prácu s farebným modelom HWB. V paneli CSS bola pridaná možnosť prezerania kaskádových vrstiev definovaných pomocou pravidla @layer.

Okrem noviniek a opravy chýb bola v novej verzii odstránená 30 zraniteľností. Mnohé z týchto zraniteľností boli odhalené prostredníctvom automatizovaného testovania nástrojmi AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer a AFL. Neboli zistené kritické problémy, ktoré by mohli obísť všetky úrovne ochrany prehliadača a vykonať kód v systéme mimo sandboxového prostredia. V rámci programu vyplácania peňažných odmien za objavovanie zraniteľností spoločnosť Google vyplatila 25 odmien v celkovej hodnote 81 tisíc dolárov (jedna odmena 10 000 dolárov, tri odmeny 7 500 dolárov, tri odmeny 7 000 dolárov, jedna odmena 6 000 dolárov, dve odmeny 5 000 dolárov, štyri odmeny 2 000 dolárov, tri odmeny 1 000 dolárov a jedna odmena 500 dolárov). Veľkosť 6 odmien zatiaľ nebola určená.
Zdroj: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bosnian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish
 Turkish