

Spoločnosť Google predstavila vydanie webového prehliadača Chrome 103. Súčasne je k dispozícii stabilná verzia voľného projektu Chromium, ktorý slúži ako základ pre Chrome. Prehliadač Chrome sa od Chromia líši používaním logotypov Google, systémom na zasielanie oznámení v prípade pádu, modulmi na prehrávanie chráneného videobsahu (DRM), systémom automatickej inštalácie aktualizácií, neustálym zapnutím Sandbox izolácie, dodávaním kľúčov k Google API a prenášaním RLZ parametrov pri vyhľadávaní. Pre tých, ktorí potrebujú viac času na aktualizácie, je samostatne podporovaná vetva Extended Stable, ktorá je sprevádzaná 8-tyždňovým cyklom. Ďalšie vydanie Chrome 104 je naplánované na 2. augusta.
Hlavné zmeny v Chrome 103:
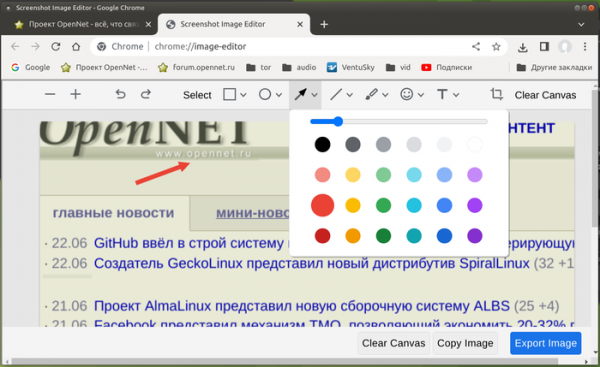
- Bol pridaný experimentálny editor obrázkov, ktorý sa aktivuje na úpravu snímok obrazovky stránok. V editore sú k dispozícii funkcie ako orezanie, výber oblasti, kreslenie štetcom, výber farby, pridávanie textových označení a vykresľovanie typických tvarov a primitívov, ako sú čiary, obdĺžniky, kruhy a šípky. Na aktiváciu editora je potrebné zapnúť nastavenia „chrome://flags/#sharing-desktop-screenshots“ a „chrome://flags/#sharing-desktop-screenshots-edit“. Po vytvorení snímky obrazovky prostredníctvom menu Zdieľať v adresnom riadku, do editora sa môžete presunúť kliknutím na tlačidlo „Upraviť“ na stránke s náhľadom snímky obrazovky.

- Rozšírili sa možnosti pridanej vo verzii Chrome 101 mechanizmu predbežného vykresľovania (prerender) obsahu odporúčaní v adresnom riadku Omnibox. Predbežné vykresľovanie dopĺňa predtým dostupnú možnosť načítania najpravdepodobnejších odporúčaní na prechod bez čakania na kliknutie používateľa. Okrem načítania môže byť obsah stránok súvisiacich s odporúčaniami teraz vykreslený v pamäti (vrátane vykonávania skriptov a vytvárania DOM stromu), čo umožňuje okamžité zobrazenie odporúčaní po kliknutí. Na riadenie predbežného vykresľovania sú navrhnuté nastavenia „chrome://flags/#enable-prerender2“, „chrome://flags/#omnibox-trigger-for-prerender2“ a „chrome://flags/#search-suggestion-for-prerender2“.
V prehliadači Chrome 103 pre Android bol pridaný API Speculations Rules, ktorý umožňuje autorom webových stránok poskytnúť prehliadaču informácie o najpravdepodobnejších stránkach, na ktoré sa používateľ môže presunúť. Prehliadač využíva tieto informácie pre predbežné načítanie a vykreslenie obsahu stránok.
- Vo verzii pre Android bol implementovaný nový správca hesiel, ktorý ponúka rovnaké zjednodušené rozhranie na správu hesiel, aké sa používa pre aplikácie pre Android.
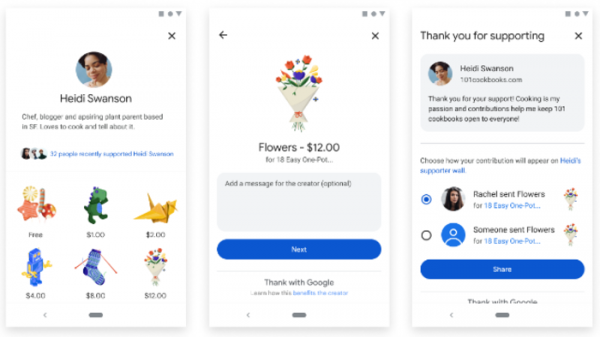
- Vo verzii pre Android bola pridaná podpora služby „With Google“, ktorá umožňuje používateľom vyjadriť vďačnosť svojim obľúbeným webovým stránkam, ktoré sa zaregistrovali v službe, prostredníctvom platených alebo bezplatných digitálnych nálepiek. Služba je zatiaľ dostupná len pre používateľov v USA.

- Vylepšené automatické vypĺňanie polí s číslami kreditných a debetných kariet, ktoré teraz podporuje karty uložené prostredníctvom Google Pay.
- Vo verzii pre Windows je predvolene zapnutý vstavaný DNS klient, ktorý sa tiež používa vo verziách pre macOS, Android a Chrome OS.
- Stabilizovaný a sprístupnený všetkým užívateľom API Local Font Access, pomocou ktorého je možné identifikovať a používať nainštalované písma v systéme, ako aj manipulovať s písmami na nízkej úrovni (napríklad filtrovať a transformovať glifové znaky).
- Pridaná podpora HTTP odpoveďového kódu 103, ktorý umožňuje informovať klienta o obsahu niektorých HTTP hlavičiek ihneď po požiadavke, bez čakania, kým server vykoná všetky súvisiace operácie s požiadavkou a začne doručovať obsah. Takto je možné poskytnúť tipy o súvisiacich prvkoch s doručovanou stránkou, ktoré môžu byť predbežne načítané (napríklad môžu byť uvedené odkazy na používané css a javascript na stránke). Získaním informácií o takýchto zdrojoch môže prehliadač začať ich načítanie bez čakania na dokončenie doručovania hlavnej stránky, čo umožňuje skrátiť celkový čas spracovania požiadavky.
- V režime Origin Trials (experimentálne funkcie, ktoré si vyžadujú samostatné aktivovanie) sa v súčasnosti testovanie API Federated Credential Management (FedCM) začína iba v zostaveniach pre platformu Android. Toto API umožňuje vytvárať zjednotené identifikačné služby, ktoré zabezpečujú ochranu súkromia a fungujú bez mechanizmov medziwebového sledovania, ako je spracovanie tretími stranami cookies. Origin Trial predpokladá možnosť práce s uvedeným API z aplikácií stiahnutých z localhost alebo 127.0.0.1, alebo po registrácii a získaní špeciálneho tokenu, ktorý platí obmedzený čas pre konkrétnu stránku.
- V API Client Hints, vyvíjanom ako náhrada hlavičky User-Agent, umožňuje selektívne odosielať údaje o konkrétnych parametroch prehliadača a systému (verzia, platforma atď.) iba po požiadavke. serverom, bola pridaná možnosť vkladania fiktívnych názvov do zoznamu identifikátorov prehliadača, podobne ako sa používa v mechanizme GREASE (Generate Random Extensions And Sustain Extensibility) v TLS. Napríklad, okrem ‘»Chrome»; v=»103″‘ a ‘»Chromium»; v=»103″‘ môže byť do zoznamu pridaný náhodný identifikátor neexistujúceho prehliadača ‘»(Not;Browser»; v=»12″‘. Takéto vklady umožnia identifikovať problémy so spracovaním identifikátorov neznámych prehliadačov, ktoré nútia alternatívne prehliadače správať sa ako iné populárne prehliadače, aby obišli kontrolu zoznamov povolených prehliadačov.
- Súbory vo formáte obrázkov AVIF boli pridané do zoznamu povolených na zdieľanie prostredníctvom API iWeb Share.
- Bola pridaná podpora formátu kompresie „deflate-raw“, ktorý umožňuje prístup k surovému komprimovanému toku bez hlavičiek a koncových blokov, čo je možné použiť napríklad na čítanie a zápis zip súborov.
- Pre prvky webových formulárov bola poskytnutá možnosť použiť atribút „rel“, čo umožňuje nastaviť parameter „rel=noreferrer“ na navigáciu cez webové formuláre, aby sa zakázal prenos hlavičky Referer, alebo „rel=noopener“ na zakázanie nastavenia vlastnosti Window.opener a obmedzenie prístupu k kontextu, z ktorého došlo k prechodu.
- Implementácia udalosti popstate bola prispôsobená správaniu Firefoxu. Udalosť popstate sa teraz generuje okamžite po zmene URL bez čakania na udalosť load.
- Pre stránky otvorené bez HTTPS a z blokov iframe je zakázaný prístup k API Gamepad a API Battery Status.
- Do objektu SerialPort bola pridaná metóda forget() na vzdanie sa predtým udelených oprávnení od používateľa na prístup k sériovému portu.
- Do CSS vlastnosti overflow-clip-margin bol pridaný atribút visual-box, ktorý určuje, odkiaľ by mala začať úprava obsahu, ktorý presahuje hranice oblasti (môže mať hodnoty content-box, padding-box a border-box).
- V blokoch iframe s atribútom sandbox je zakázané volanie externých protokolov a spúšťanie externých aplikácií spracovateľov. Na zrušenie tohto obmedzenia by sa mali použiť vlastnosti allow-popups, allow-top-navigation a allow-top-navigation-with-user-activation.
- Podpora prvku bola ukončená, pretože stratila význam po ukončení podpory pluginov.
- Boli zavedené vylepšenia nástrojov pre webových vývojárov. Napríklad v paneli Štýly sa objavila možnosť určiť farbu bodu mimo okna prehliadača. Zlepšil sa náhľad hodnôt parametrov v ladení. Pridala sa možnosť zmeniť poradie panelov v rozhraní Elementy.
Okrem noviniek a opráv chýb v novej verzii bolo odstránených 14 zraniteľností. Mnohé z týchto zraniteľností boli odhalené vďaka automatizovanému testovaniu pomocou nástrojov AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer a AFL. Jednej z problémov (CVE-2022-2156) bol pridelený kritický úroveň nebezpečenstva, čo znamená, že je možné obísť všetky úrovne ochrany prehliadača a vykonať kód v systéme mimo sandboxového prostredia. Detaily o tejto zraniteľnosti zatiaľ neboli zverejnené, známe je len to, že bola spôsobená prístupom k oslobodenému bloku pamäte (use-after-free).
V rámci programu odmien za nájdenie zraniteľností pre aktuálnu verziu spoločnosť Google vyplatila 9 odmien v celkovej výške 44 tisíc dolárov USA (jedna odmena $20000, jedna odmena $7500, jedna odmena $7000, dve odmeny $3000 a po jednej odmene v $2000, $1000 a $500). Výška odmeny za kritickú zraniteľnosť zatiaľ nebola určená.
Zdroj: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bosnian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish
 Turkish