

Spoločnosť Google uvedenie webového prehliadača . Súčasne stabilné vydanie otvoreného projektu , ktoré je základom Chrome. Prehliadač Chrome využíva logá Google, má systém posielania notifikácií v prípade pádu, možnosť načítania modulu Flash na vyžiadanie, moduly na prehrávanie chráneného videa (DRM), systém automatickej inštalácie aktualizácií a prenášanie pri vyhľadávaní . Ďalšie vydanie Chrome 77 je naplánované na 10. septembra.
:
- predvolený režim ochrany proti prenosu tretích strán Cookie, ktorý v prípade absencie atribútu SameSite v hlavičke Set-Cookie predvolene nastavuje hodnotu „SameSite=Lax“, obmedzujúcu odosielanie Cookie pre vloženia z externých stránok (ale stránky môžu stále zrušiť obmedzenie, ak pri nastavení Cookie výslovne nastaví hodnotu SameSite=None). Doteraz prehliadač prenášal Cookie na žiadosť na ktorúkoľvek stránku, pre ktorú sú nastavené Cookie, aj keď bola prvotne otvorená iná stránka a prístup sa uskutočňuje nepriamo prostredníctvom načítania obrázka alebo cez iframe. V režime ‘Lax’ je prenos Cookie obmedzený len pre medziwebové podžiadosti, ako sú žiadosti o obrázky alebo načítanie obsahu cez iframe, ktoré sa často používajú na organizovanie útokov CSRF a na sledovanie pohybu používateľa medzi stránkami.
- Predvolene bolo zastavené prehrávanie obsahu Flash. Do vydania Chrome 87, ktoré sa očakáva v decembri 2020, bude možné obnoviť podporu Flash v nastaveniach (Advanced > Privacy and Security > Site Settings) s následným výslovným potvrdením operácie prehrávania obsahu Flash pre každú stránku (potvrdenie sa zapamätá do reštartu prehliadača). Kompletné odstránenie kódu na zabezpečenie podpory Flash je synchronizované s predtým oznámeným plánom spoločnosti Adobe na ukončenie podpory technológie Flash v roku 2020;
- Pre podniky bola do adresného riadku pridaná možnosť vyhľadávania súborov v úložisku Google Drive;
- Začala sa neprijateľných reklám v Chrome, ktoré narúšajú vnímanie obsahu a nezodpovedajú kritériám vypracovaným Koalíciou pre zlepšenie reklamy;
- Realizovaný adaptívny režim prechodu na novú stránku, pri ktorom vyčistenie aktuálneho obsahu a zobrazenie bieleho pozadia prebieha nie okamžite, ale s malým oneskorením. Pre rýchlo načítajúce sa stránky vyčistenie spôsobuje iba blikanie a nezahŕňa užitočné zaťaženie, ktoré by informovalo používateľa o začiatku načítania novej stránky. V novej verzii, ak sa stránka otvára rýchlo a zmestí sa do malého oneskorenia, nová stránka sa bezproblémovo zobrazuje na mieste, nahrádzajúc predchádzajúcu (napríklad pohodlné pri prechode na podobne vybavené a farebne ladené iné stránky tej istej webovej stránky). Ak na zobrazenie stránky treba nejaký viditeľný čas pre používateľa, obrazovka bude, ako predtým, predtým vyčistená;
- Sprísnené kritériá na definovanie aktivity používateľa na stránke. Chrome umožňuje zobrazovať vyskakovacie oznámenia a prehrávať otravný video/audio obsah iba po akciách používateľa na stránke. V novej verzii sa stlačenie klávesy Escape, pohyb kurzora na odkaze a dotyk obrazovky už nepovažujú za aktiváciu interakcie so stránkou (vyžaduje sa jasný klik, zadanie textu alebo posúvanie);
- mediálny dotaz „prefers-color-scheme“, ktorý umožňuje webom určiť, či sa v prehliadači používa tmavá téma a automaticky aktivovať tmavé zobrazenie pre prezeraný web.
- Pri aktivácii tmavej témy v zostavách pre Linux sa teraz tmavou farbou zobrazuje aj adresa v adresnom riadku;
- možnosť určovania otvorenia stránky v anonymnom režime prostredníctvom manipulácií s FileSystem API, ktoré predtým využívali niektoré vydania na nútenie plateného predplatného v prípade anonymného otvorenia stránok bez zapamätania cookie (aby používatelia nemohli používať súkromný režim na obídenie mechanizmu poskytovania bezplatného skúšobného prístupu). Predtým pri práci v anonymnom režime prehliadač blokoval prístup k FileSystem API na zabránenie uchovávania údajov medzi reláciami, čo umožnilo ovládaču JavaScript overiť možnosť ukladania údajov cez FileSystem API a v prípade zlyhania usúdiť o aktivite anonymného režimu. Teraz prístup k FileSystem API nie je blokovaný a obsah sa vymaže po dokončení relácie;
- nové volania v
API Payment Request a Payment Handler. V objekte PaymentRequestEvent sa objavil nový metóda changePaymentMethod(), a v objekte PaymentRequest bol pridaný nový obslužný program udalosti paymentmethodchange, ktorý umožňuje platforme na spracovanie platieb alebo webovej aplikácie reagovať na zmenu metódy platby používateľom. V novej verzii súvisiacich s platbami API bolo tiež zjednodušené testovanie aplikácií s použitím samopodpisovaných certifikátov. Pre ignorovanie chýb kontroly certifikátov počas vývoja bola pridaná nová príkazová možnosť „—ignore-certificate-errors“; - V adresnom riadku vedľa tlačidla na pridanie do záložiek pre webové aplikácie fungujúce v režime Desktop Progressive Web Apps (PWA), skratka na inštaláciu webovej aplikácie do systému, aby fungovala ako samostatný program;
- Pre mobilné zariadenia bola poskytnutá možnosť ovládania zobrazenia mini-p panelu s výzvou na pridanie aplikácie na domovskú obrazovku. Pre PWA aplikácie (Progressive Web App) sa mini-p panel predvolene automaticky zobrazuje pri prvom otvorení stránky. Vývojár teraz môže odmietnuť zobrazenie tohto panela a implementovať vlastný pozvánku na inštaláciu, na čo môže nastaviť obslužný program udalosti
beforeinstallprompt a priradiť k nemu výzvu preventDefault(); - Bola zvýšená frekvencia kontroly aktualizácie pre nainštalované v prostredí Android PWA aplikácie (Progressive Web App). Aktualizácie WebAPK sú teraz kontrolované raz denne, a nie raz za tri dni, ako to bolo predtým. Ak sa v manifeste pri takejto kontrole zistí zmena aspoň jedného kľúčového vlastnosti, prehliadač načíta a nainštaluje nový WebAPK;
- V API bola pridaná možnosť programového čítania a zápisu obrázkov prostredníctvom schránky, využívajúc metódy navigator.clipboard.read() a navigator.clipboard.write();
- Bola implementovaná podpora skupiny HTTP hlavičiek (Sec-Fetch-Dest, Sec-Fetch-Mode, Sec-Fetch-Site a Sec-Fetch-User), ktoré umožňujú odoslať ďalšie metadáta o povahe požiadavky (cross-origin požiadavka, požiadavka cez tag img a pod.) na prijatie na serveri opatrení na ochranu pred niektorými typmi útokov (napríklad je nepravdepodobné, že by odkaz na obslužný program na prevod peňazí bol zadaný cez tag img, preto je možné takéto požiadavky blokovať bez prenášania do aplikácie);
- Pridaná funkcia , ktorá iniciuje programové odosielanie údajov formulára podľa vzoru kliknutia na tlačidlo odoslania údajov. Funkcia sa môže uplatniť pri vývoji vlastných tlačidiel na odosielanie formulára, pre ktoré je vyvolanie form.submit() nedostatočné, pretože nevedie k interaktívnej kontrole parametrov, generovaniu udalosti 'submit' a prenosu údajov viazaných na tlačidlo odoslania;
- V IndexedDB bola pridaná funkcia , umožňujúca fixáciu transakcií súvisiacich s objektom IDBTransaction, bez čakania na ukončenie obsluhovačov udalostí vo všetkých súvisiacich požiadavkách. Použitie commit() umožňuje zvýšiť priepustnosť požiadaviek na zápis a čítanie v úložisku a jasne kontrolovať ukončenie transakcie;
- Vo funkcii Intl.DateTimeFormat, ako sú formatToParts() a resolveOptions(), boli pridané možnosti , umožňujúce žiadať o konkrétne pre lokalizáciu štýly zobrazenia dátumu a času;
- Metóda BigInt.prototype.toLocaleString() bola upravená na formátovanie čísel s ohľadom na lokalizáciu, a metóda Intl.NumberFormat.prototype.format() a funkcia formatToParts() boli prispôsobené na podporu vstupných hodnôt s typom BigInt;
- Povolené používanie API vo všetkých typoch Web Worker-ov, čo môže byť použité na výber optimálnych parametrov pri vytváraní MediaStream z workera;
- Bola pridaná metóda , ktorá vracia iba už vykonané alebo odmietnuté promise, nezohľadňujúc promise čakajúce na vykonanie;
- Bola odstránená možnosť '—disable-infobars', ktorá sa predtým mohla používať na skrytie vyskakovacích upozornení v rozhraní Chrome (na skrytie pripojených bezpečnostných upozornení bola navrhnutá pravidlo CommandLineFlagSecurityWarningsEnabled);
- V rozhraní na prácu s blobmi metódy text(), arrayBuffer() a stream() na čítanie určitých typov údajov;
- Bola pridaná vlastnosť CSS 'white-space:break-spaces', určujúca, že akákoľvek sekvencia medzier vedúca k pretečeniu riadku, musí byť prerušená;
- Začala sa práca na čistení vlajok v chrome://flags, napríklad, prapor na vypnutie atribútu „ping“, ktorý umožňuje vlastníkom stránok sledovať prechody odkazmi z ich stránok. V prípade prechodu odkazom, ak je v atribúte „a href“ uvedený atribút „ping=URL“, nie je už možné zakázať odosielanie dodatočného POST požiadavku na URL uvedenú v atribúte s informáciami o uskutočnenom prechode. Zmysel blokovania ping sa stráca, pretože tento atribút v špecifikáciách HTML5 a existuje množstvo obchádzacích metód na vykonanie tej istej akcie (napríklad preposielanie cez tranzitný odkaz alebo zachytávanie kliknutí pomocou JavaScriptových obslužných programov);
- Bola odstránená vlajka na vypnutie , pri ktorom sú stránky rôznych hostiteľov vždy umiestnené v pamäti rôznych procesov, v každom z nich je aplikovaný svoj vlastný sandbox.
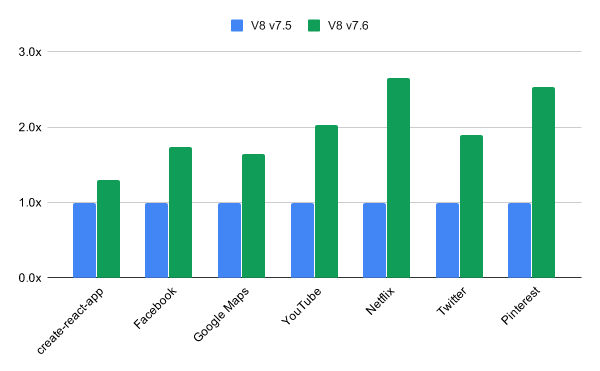
- V engine V8 bola výrazne zvýšená výkonnosť skenovania a parzovania formátu JSON. Pre populárne webové stránky sa zaznamenalo zrýchlenie vykonávania JSON.parse až o 2,7x. Výrazne sa zrýchlilo prevádzanie unicode reťazcov, napríklad rýchlosť volaní String#localeCompare, String#normalize, ako aj niektorých API Intl sa zvýšila takmer dvojnásobne. Taktiež bola výrazne optimalizovaná výkonnosť operácií s mrazenými poľami pri používaní operácií podobných frozen.indexOf(v), frozen.includes(v), fn(…frozen), fn(…[…frozen]) a fn.apply(this, […frozen]).

Okrem noviniek a opravy chýb bola v novej verzii odstránená . Mnohé z zraniteľností boli odhalené prostredníctvom automatizovaného testovania nástrojmi , , , a . Kritické problémy, ktoré by umožnili obísť všetky úrovne ochrany prehliadača a vykonávať kód v systéme mimo prostredia sandbox, neboli zistené. V rámci programu na vyplácanie odmien za objavovanie zraniteľností pre aktuálne vydanie spoločnosť Google vyplatila 16 odmien v sume 23500 dolárov (jedna odmena $10000, jedna odmena $6000, dve odmeny $3000 a tri odmeny $500). Výška 9 odmien zatiaľ nebola určená.
Zdroj: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish