

Spoločnosť Google predstavila vydanie webového prehliadača Chrome 89. Súčasne je k dispozícii stabilná verzia otvoreného projektu Chromium, ktorý tvorí základ prehliadača Chrome. Prehliadač Chrome sa vyznačuje používaním logotypov Google, systémom zasielania upozornení v prípade zlyhania, modulmi na prehrávanie chráneného videoobsahu (DRM), systémom automatickej inštalácie aktualizácií a prenosom parametrov RLZ pri vyhľadávaní. Ďalšie vydanie Chrome 90 je naplánované na 13. apríla.
Hlavné zmeny v Chrome 89:
- Verzia Chrome pre Android teraz bude môcť bežať iba na zariadeniach certifikovaných v Play Protect. V virtuálnych strojoch a emulátoroch Chrome pre Android sa môže používať, ak sa emuluje platné zariadenie alebo emulátor bol vyvinutý spoločnosťou Google. Stav certifikácie zariadenia možno skontrolovať v aplikácii Google Play v sekcii nastavení (na stránke s nastaveniami je na samom spodku zobrazený stav „Certifikácia Play Protect“). Pre necertifikované zariadenia, napríklad pri používaní neoficiálnych firmware, sa používateľom odporúča zaregistrovať svoje zariadenia na spustenie Chrome.
- Pre malý percentuálny podiel používateľov je zavedené predvolené otvorenie stránok cez HTTPS pri zadávaní názvov hostiteľov do adresného riadka. Napríklad, ak sa zadá hostiteľ example.com, predvolená stránka sa otvorí na https://example.com, a ak sa pri otvorení vyskytli problémy, bude sa vykonávať spätný prevod na http://example.com. Pre správu predvoleného používania „https://“ je navrhnuté nastavenie „chrome://flags#omnibox-default-typed-navigations-to-https“.
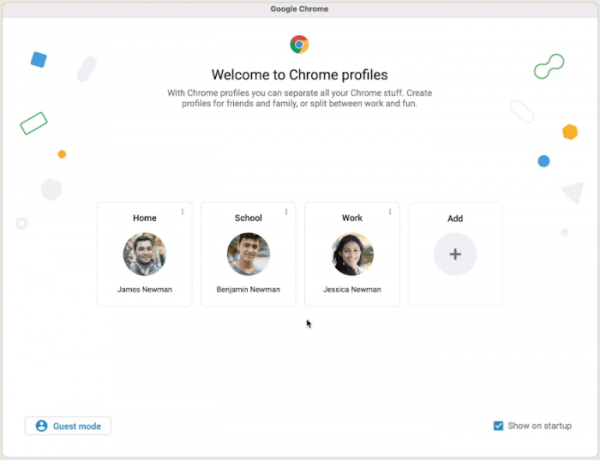
- Aktivovaná podpora profilov, ktorá umožňuje rôznym používateľom zdieľať svoje účty pri práci cez jeden prehliadač. Napríklad s pomocou profilov je možné zorganizovať prístup pre členov rodiny alebo rozdeliť relácie používané na prácu a osobné záujmy. Používateľ si môže vytvoriť nový profil Chrome a nastaviť jeho aktiváciu pri pripojení k určitému účtu Google, čo umožňuje rôznym používateľom zdieľať záložky, nastavenia a históriu návštev. Pri pokuse o prihlásenie do účtu priradeného k inému profilu sa používateľovi ponúkne prepnutie na tento profil. Ak má používateľ priradenie k viacerým profilom, bude mať možnosť vybrať si požadovaný profil. Je možné priradiť rôzne farebné schémy k profilom pre vizuálne rozdelenie používateľov.

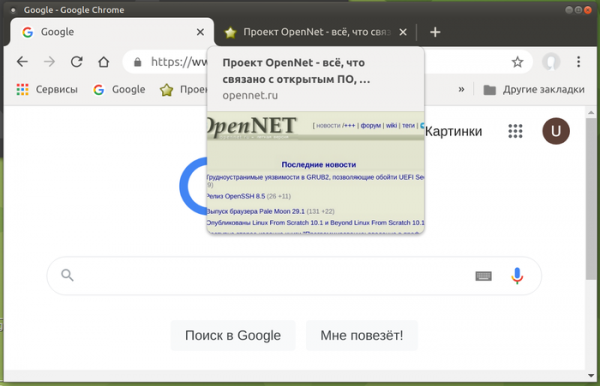
- Aktivované zobrazenie náhľadov obsahu pri najetí kurzora na záložky na hornej lište. Predtým bol náhľad obsahu záložiek predvolený vypnutý a vyžadoval zmenu nastavenia „chrome://flags/#tab-hover-cards“.

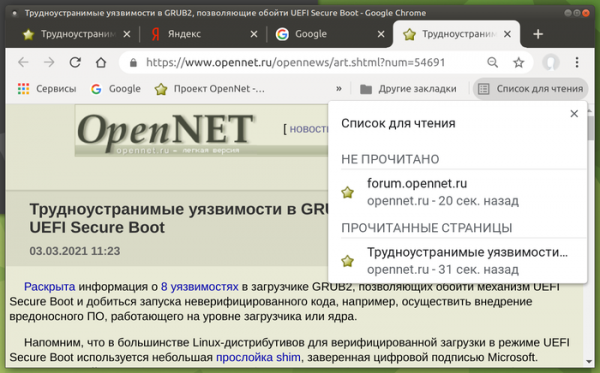
- Pre niektorých používateľov je aktivovaná funkcia „Zoznam čítania“ (Reading List, „chrome://flags#read-later“), pri aktivácii ktorej sa po kliknutí na hviezdičku v adresnom riadku okrem tlačidla „Pridať záložku“ zobrazí druhé tlačidlo „Pridať do zoznamu čítania“, a v pravom rohu lišty záložiek sa objaví menu „Zoznam čítania“, v ktorom sú uvedené všetky predtým pridané stránky. Pri otvorení stránky zo zoznamu je označená ako prečítaná. Stránky v zozname môžu byť tiež manuálne označené ako prečítané alebo neprečítané, alebo odstránené zo zoznamu.

- Pre používateľov prihlásených do účtu Google, bez aktivácie Chrome Sync, je sprístupnený prístup k platobným metódam a heslám uloženým v účte Google. Možnosť je aktivovaná pre niektorých používateľov a postupne bude prístupná aj pre ostatných.
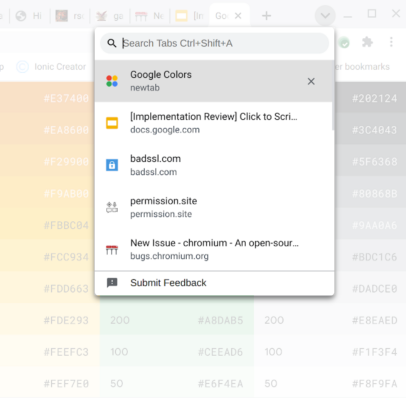
- Aktivovaná podpora rýchleho vyhľadávania záložiek, ktorá predtým vyžadovala aktiváciu cez flag „chrome://flags/#enable-tab-search“. Používateľ si môže prezrieť zoznam všetkých otvorených záložiek a rýchlo filtrovať požadovanú záložku, bez ohľadu na to, v ktorom okne sa nachádza.

- Pre správcov a používateľov bola zastavená samotná analýza jednotlivých slov v adresnom riadku ako pokus o otvorenie interných webových stránok. Predtým, ak sa do adresného riadka zadalo jedno slovo, prehliadač najprv skúmal v DNS, či existuje hostiteľ s týmto menom, domnievajúc sa, že používateľ sa pokúša otvoriť subdoménu, a následne presmerovával požiadavku na vyhľadávač. Takýmto spôsobom vlastník DNS servera uvedeného v nastaveniach používateľa získal informácie o jednom slove skúmaných vyhľadávacích dotazoch, čo sa považovalo za porušenie súkromia. Pre podniky, ktoré používajú internetové hostiteľské služby bez subdomény (napríklad "https://helpdesk/"), bola poskytnutá možnosť vrátiť sa k predchádzajúcemu správaniu.
- Bola poskytnutá možnosť zamknúť verziu doplnku alebo aplikácie. Napríklad na použitie iba overených doplnkov v podniku môže administrátor prostredníctvom novej politiky ExtensionSettings nakonfigurovať Chrome na použitie vlastného URL pre sťahovanie aktualizácií, namiesto URL uvedeného v manifeste doplnku.
- Na systémoch x86 je teraz pre prevádzku prehliadača povinná podpora inštrukcií SSE3 procesorom, ktoré podporujú procesory Intel od roku 2003 a AMD od roku 2005.
- Boli pridané ďalšie API zamerané na poskytnutie funkčnosti, ktorá môže nahradiť externé Cookies používané na sledovanie pohybov používateľa medzi webovými stránkami v reklamných sieťach, sociálnych widgetoch a systémoch webovej analytiky. Nasledujúce API sú ponúknuté na testovanie:
- Trust Token na rozdelenie používateľov bez použitia medziwebových identifikátorov.
- First party sets — umožňuje súvisiacim doménam vyhlásiť sa za primárne, aby prehliadač mohol zohľadniť toto prepojenie pri medziwebových požiadavkách.
- Schemeful Same-Site na rozšírenie konceptu same-site na rôzne schémy URL, t.j. http://website.example a https://website.example budú spracovávané ako jedna stránka pri medziwebových požiadavkách.
- Floc na určenie kategórie záujmov používateľa bez individuálnej identifikácie a bez viazania na históriu návštev konkrétnych webových stránok.
- Conversion Measurement na hodnotenie aktivity používateľa po prechode na reklamu.
- User-Agent Client Hints na výmenu User-Agent a selektívne poskytovanie údajov o konkrétnych parametroch prehliadača a systému (verzia, platforma atď.).
- Pridané API Serial, ktoré umožňuje webovým stránkam čítať a zapisovať dáta cez sériový port. Ako dôvod vzniku takéhoto API sa uvádza možnosť vytvárania webových aplikácií na priamu kontrolu nad zariadeniami ako mikrokontroléry a 3D tlačiarne. Pre prístup k periférnemu zariadeniu je potrebné explicitné potvrdenie používateľom o oprávneniach.
- Pridané API WebHID pre nízkoúrovňový prístup k HID zariadeniam (Human Interface Device, klávesnice, myši, herné ovládače, dotykové panely), umožňujúce realizovať logiku práce s HID zariadením na JavaScripte na organizáciu práce s raritnými HID zariadeniami bez špecifických ovládačov v systéme. Predovšetkým nové API je zamerané na poskytovanie podpory herných ovládačov.
- Pridané API Web NFC, ktoré umožňuje webovým aplikáciám čítať a zapisovať NFC tagy. Medzi príkladmi využitia nového API v webových aplikáciách sa uvádza poskytovanie informácií o múzejných exponátoch, vykonávanie inventarizácie, získavanie údajov z odznakov účastníkov konferencií atď. Odosielanie a skenovanie tagov sa vykonáva pomocou objektov NDEFWriter a NDEFReader.
- API Web Share (objekt navigator.share) bolo rozšírené na desktopové zariadenia a teraz je k dispozícii používateľom desktopových prehliadačov (prezatím len na Windows a Chrome OS). API Web Share poskytuje prostriedky na zdieľanie informácií v sociálnych sieťach, napríklad umožňuje vygenerovať unified button pre publikovanie v sociálnych sieťach, ktoré používa návštevník, alebo organizovať posielanie údajov do iných aplikácií.
- Vo verziách pre Android a komponente WebView bola pridaná podpora dekódovania formátu obrázkov AVIF (AV1 Image Format), ktorý využíva technológie vnútrofrámového kompresie zo formátu kódovania videa AV1 (v desktopových verziách bola podpora AVIF pridaná už v Chrome 85). Kontajner na distribúciu komprimovaných údajov v AVIF je úplne analogický HEIF. AVIF podporuje ako obrázky v HDR (High Dynamic Range) a farebnom priestore Wide-gamut, tak aj v štandardnom dynamickom rozsahu (SDR).
- Pridaný nový Reporting API na získavanie informácií o porušení pravidiel bezpečného používania na stránke privilegovaných operácií, zadaných cez hlavičku COOP (Cross-Origin-Opener-Policy), ktorý tiež umožňuje prepnúť COOP do režimu ladenia fungujúceho bez blokovania porušení pravidiel.
- Pridaná funkcia performance.measureUserAgentSpecificMemory(), ktorá určuje veľkosť pamäte spotrebovanej pri spracovaní stránky.
- Aby sa splnili požiadavky webových štandardov, všetky URL „data:“ sa teraz spracúvajú ako potenciálne dôveryhodné, t.j. sú súčasťou chráneného kontextu.
- Do API Streams bola pridaná podpora pre prúd bajtov (Byte Streams), ktoré sú špeciálne optimalizované na efektívny prenos ľubovoľných sád bajtov a minimalizujú počet operácií kopírovania dát. Výstup prúdu možno zapisovať do primitív, ako sú reťazce alebo ArrayBuffer.
- V SVG prvkoch bola implementovaná podpora plnej syntaxe vlastnosti „filter“, čo umožňuje súčasne aplikovať na SVG a ne-SVG prvky také funkcie filtrovania, ako sú blur(), sepia() a grayscale().
- V CSS bol implementovaný pseudo-element „::target-text“, ktorý sa môže používať na zvýraznenie fragmentu, na ktorý sa prešlo po texte (scroll-to-text) iným štýlom, než aký používa prehliadač pri zvýraznení nájdeného.
- Pridané CSS vlastnosti na ovládanie zaoblenia rohov: border-start-start-radius, border-start-end-radius, border-end-start-radius, border-end-end-radius.
- Pridané CSS vlastnosť forced-colors na určenie, či prehliadač na stránke používa obmedzenú farebnú paletu určenú používateľom.
- Pridané CSS vlastnosť forced-color-adjust na vypnutie povinného obmedzovania farieb pre jednotlivé prvky, pričom im zostávajú plné možnosti ovládania farieb cez CSS.
- V JavaScripte bolo povolené používanie kľúčového slova await v moduloch na vrcholovej úrovni, čo umožňuje jemnejšiu integráciu asynchrónnych volaní do procesu načítania modulov a obísť potrebu zabaliť ich do „async function“. Napríklad, namiesto (async function() { await Promise.resolve(console.log('test')); }()); teraz môžeme písať await Promise.resolve(console.log('test'));
- V JavaScriptovom engine V8 bol urýchlený volanie funkcií, keď počet odovzdaných argumentov nezodpovedá definovaným parametrom funkcie. Pri nezhode počtu argumentov v režime bez JIT sa výkon zvýšil o 11,2 %, a pri používaní JIT TurboFan o 40 %.
- Bol vykonaný veľký balík drobných vylepšení do nástrojov pre webových vývojárov.
Okrem noviniek a opravy chýb nová verzia odstránila 47 zraniteľností. Mnohé zo zraniteľností boli identifikované prostredníctvom automatizovaného testovania za pomoci nástrojov AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer a AFL. Neboli zistené kritické problémy, ktoré by umožnili obísť všetky úrovne ochrany prehliadača a vykonať kód v systéme mimo sandboxového prostredia. Zaznamenáva sa však, že jedna z opravených zraniteľností (CVE-2021-21166), týkajúca sa životnosti objektov v zvukovom subsystéme, má charakter 0-day problému a bola pred opravou použitá v jednom z exploitov. V rámci programu na vyplácanie finančných odmien za odhaľovanie zraniteľností pre aktuálnu verziu spoločnosť Google vyplatila 33 odmien v celkovej výške 61 000 dolárov (dve odmeny po 10 000 dolárov, dve odmeny po 7 500 dolárov, tri odmeny po 5 000 dolárov, dve odmeny po 3 000 dolárov, štyri po 1 000 dolárov a dve po 500 dolároch). Veľkosť 18 odmien zatiaľ nebola určená.
Zdroj: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish