

Spoločnosť Google predstavila vydanie webového prehliadača Chrome 90. Súčasne je k dispozícii stabilná verzia voľného projektu Chromium, ktorý slúži ako základ pre Chrome. Prehliadač Chrome sa vyznačuje použitím logotypov Google, systémom zasielania oznámení v prípade pádu, modulmi na prehrávanie chráneného video obsahu (DRM), systémom automatickej inštalácie aktualizácií a prenášaním parametrov RLZ pri vyhľadávaní. Ďalšie vydanie Chrome 91 je naplánované na 25. mája.
Hlavné zmeny v Chrome 90:
- Pre všetkých používateľov je zahrnuté predvolené otváranie webových stránok prostredníctvom HTTPS pri zadávaní názvov hostiteľov do adresného riadku. Napríklad, keď zadáte hostiteľa example.com, predvolene sa otvorí stránka https://example.com a ak pri otvorení nastanú problémy, vykoná sa prechod späť na http://example.com. Na správu používania predvolenej možnosti „https://“ bola navrhnutá nastavenie „chrome://flags#omnibox-default-typed-navigations-to-https“.
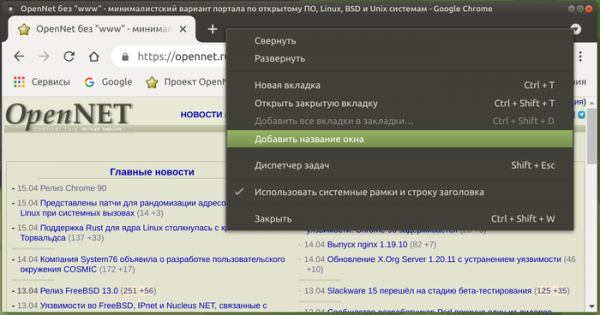
- Bola implementovaná možnosť priraďovania rôznych označení oknám na ich prehľadné rozdelenie v paneli pracovnej plochy. Podpora zmeny názvu okna zjednoduší organizáciu práce pri používaní samostatných okien pre rôzne úlohy, napríklad pri otváraní rôznych okien pre pracovné úlohy, osobné záujmy, zábavu, odložené materiály a podobne. Názov sa mení cez položku „Pridať názov okna“ v kontextovom menu, ktoré sa objaví po kliknutí pravým tlačidlom myši na prázdnu plochu na paneli kariet. Po zmene názvu sa v paneli aplikácií namiesto názvu webovej stránky z aktívnej karty zobrazuje zvolený názov, čo môže byť užitočné pri otváraní rovnakých webových stránok v rôznych oknách s priradením k samostatným účtom. Priradenie sa uchováva medzi reláciami a po reštarte sa okná obnovia so zvolenými názvami.

- Pridaná možnosť skrytia „Zoznamu čítania“ bez potreby zmeny nastavení v „chrome://flags“ („chrome://flags#read-later“). Na skrytie je teraz možné použiť možnosť „Zobraziť zoznam čítania“ v dolnej časti kontextového menu, ktoré sa zobrazuje po kliknutí pravým tlačidlom myši na paneli záložiek. Pripomíname, že v predchádzajúcej verzii sa niektorým používateľom pri stlačení hviezdičky v adresnom riadku vedľa tlačidla „Pridať záložku“ objavila druhá možnosť „Pridať do zoznamu čítania“, a v pravom rohu panela záložiek sa objavilo menu „Zoznam čítania“, v ktorom sú uvedené všetky stránky pridané do zoznamu. Pri otvorení stránky zo zoznamu sa označuje ako prečítaná. Stránky v zozname môžu byť tiež označené ako prečítané alebo neprečítané ručne alebo odstránené zo zoznamu.
- Pridaná podpora segmentovania siete na ochranu pred metódami sledovania pohybov používateľa medzi stránkami, založených na uložení identifikátorov v oblastiach, ktoré nie sú určené na trvalé ukladanie informácií („Supercookies“). Keďže zdroje v cache sa uchovávajú v spoločnom priestore názvov, bez ohľadu na pôvodnú doménu, jeden web môže určiť načítanie zdrojov z iného webu prostredníctvom overenia prítomnosti tohto zdroja v cache. Ochrana sa zakladá na aplikácii segmentovania siete (Network Partitioning), ktoré spočíva v pridávaní do zdieľaných cache dodatočného viazania záznamov na doméne, z ktorého bola otvorená hlavná stránka, čo obmedzuje rozsah pokrytia cache pre skripty sledovania pohybov len na aktuálny web (skript z iframe nebude schopný overiť, či bol zdroj načítaný z iného webu). Cenou za segmentovanie je zníženie účinnosti cachovania, čo vedie k nevýznamnému zvýšeniu času načítania stránky (maximálne o 1,32 %, ale pre 80 % webov o 0,09-0,75 %).
- Doplnili sme čierny zoznam sieťových portov, pre ktoré je blokované odosielanie HTTP, HTTPS a FTP požiadaviek s cieľom ochrany pred útokom NAT slipstreaming, ktorý umožňuje pri otvorení špeciálne pripravenej napadnutej webovej stránky v prehliadači vytvoriť sieťové spojenie s servera útočiaceho na akýkoľvek UDP alebo TCP port v systéme používateľa, bez ohľadu na použitie vnútorného rozsahu adries (192.168.x.x, 10.x.x.x). Medzi zakázané porty boli pridané 554 (protokol RTSP) a 10080 (používaný v zálohovaní Amanda a VMWare vCenter). Predtým boli už zablokované porty 69, 137, 161, 554, 1719, 1720, 1723, 5060, 5061 a 6566.
- Pridaná počiatočná podpora otvorenia PDF dokumentov s XFA formulármi v prehliadači.
- Pre časť používateľov bola aktivovaná nová sekcia nastavení „Nastavenia Chrome > Ochrana osobných údajov a zabezpečenie > Súkromná sandbox“, ktorá umožňuje spravovať parametre API FLoC, zameraného na určenie kategórie záujmov používateľa bez individuálnej identifikácie a bez viazania na históriu návštev konkrétnych stránok.
- Zabezpečené zobrazenie zrozumiteľnejšej notifikácie s prehľadom povolených akcií, ktorá sa zobrazuje, keď sa používateľ pripojí k profilu, pre ktorý je aktivovaná centralizovaná správa.
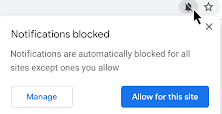
- Rozhranie žiadosti o oprávnenia je menej rušivé. Žiadosti, ktoré používateľ pravdepodobne neschváli, sú teraz automaticky blokované s zobrazením príslušného indikátora v adresnom riadku, pomocou ktorého môže používateľ prejsť do rozhrania na správu oprávnení viazaných na každú stránku.

- Zapnutá podpora rozšírení Intel CET (Intel Control-flow Enforcement Technology) pre hardvérovú ochranu proti vykonávaniu exploitov postavených na technikách návratovo orientovaného programovania (ROP, Return-Oriented Programming).
- Pokračuje práca na preklade prehliadača na použitie inkluzívnej terminológie. Súbor „master_preferences“ bol premenovaný na „initial_preferences“, aby sa necítili dotknutí tí používateľi, ktorí vnímajú slovo master ako náznak bývalého otroctva svojich predkov. Pre zachovanie kompatibility podpora „master_preferences“ bude nejaký čas ešte zachovaná v prehliadači. Prehliadač sa už predtým zbavil použitia slov „whitelist“, „blacklist“ a „native“.
- V aplikácii pre Android sa pri zapnutí režimu úspory dát „Lite“ zníži dátová prenosová rýchlosť pri prehrávaní videa, ak ste pripojení cez mobilných operátorov. To pomôže znížiť náklady pre používateľov, ktorí majú tarify založené na používaní dát. V režime „Lite“ je tiež zabezpečené komprimovanie obrázkov, ktoré sú načítavané z verejne dostupných zdrojov (nevyžadujúcich autentifikáciu) cez HTTPS.
- Bol pridaný kodek video formátu AV1, špeciálne optimalizovaný na použitie vo videokonferenciách, ktoré sú založené na protokole WebRTC. Použitie AV1 vo videokonferenciách zvyšuje účinnosť kompresie a umožňuje vysielanie na kanáloch s priepustnosťou na úrovni 30 kbit/s.
- V JavaScripte v objektoch Array, String a TypedArrays je implementovaná metóda at(), ktorá umožňuje používať relatívnu indexáciu (ako index poľa sa uvádza relatívna pozícia), vrátane použitia negatívnych hodnôt vzhľadom na koniec (napríklad „arr.at(-1)“ vráti posledný prvok poľa).
- V JavaScripte pre regulárne výrazy bolo pridané vlastnosť „.indices“, ktorá obsahuje pole s počiatočnými a koncovými pozíciami skupín zhody. Vlastnosť sa vyplňuje iba pri vykonávaní regulárneho výrazu s príznakom „/d“. const re = /(a)(b)/d; const m = re.exec(‘ab’); console.log(m.indices[0]); // 0 — všetky skupiny zhody // → [0, 2] console.log(m.indices[1]); // 1 — prvá skupina zhody // → [0, 1] console.log(m.indices[2]); // 2 — druhá skupina zhody // → [1, 2]
- Bola vykonaná optimalizácia výkonu vlastností „super“ (napríklad super.x), pre ktoré je použitý inline-cache. Výkon použitia „super“ je teraz blízky výkonu prístupu k bežným vlastnostiam.
- Výrazne bol zrýchlený jas WebAssembly funkcií z JavaScriptu vďaka inline rozšíreniu. Uvedená optimalizácia zatiaľ zostáva experimentálna a vyžaduje spustenie s príznakom „—turbo-inline-js-wasm-calls“.
- Pridané API WebXR Depth Sensing, ktoré umožňuje určiť vzdialenosť medzi objektmi v okolí používateľa a zariadením, napríklad na vytváranie realistickejších aplikácií rozšírenej reality. Pripomíname, že API WebXR umožňuje unifikovať prácu s rôznymi triedami zariadení virtuálnej reality, od stacionárnych 3D headsetov až po riešenia založené na mobilných zariadeniach.
- Stabilizovaná možnosť WebXR AR Lighting Estimation, ktorá umožňuje v reláciách WebXR pre rozšírenú realitu určiť parametre okolitého osvetlenia pre dodanie modelom prirodzenejšieho vzhľadu a harmonickejšej integrácie s okolím používateľa.
- V režime Origin Trials (experimentálne možnosti, ktoré si vyžadujú samostatnú aktiváciu) pridaných niekoľko nových API, ktoré sú zatiaľ obmedzené na platformu Android. Origin Trial predpokladá možnosť práce s uvedeným API z aplikácií načítaných z localhost alebo 127.0.0.1, alebo po registrácii a získaní špeciálneho tokenu, ktorý je platný obmedzený čas pre konkrétnu stránku.
- Metóda getCurrentBrowsingContextMedia(), ktorá umožňuje organizovať zachytávanie video streamu MediaStream, odrážajúceho obsah aktuálnej karty. Na rozdiel od podobnej metódy getDisplayMedia(), pri volaní getCurrentBrowsingContextMedia() používateľovi zobrazuje jednoduchý dialóg pre potvrdenie alebo zablokovanie operácie prenosu videa s obsahom karty.
- API Insertable Streams, ktoré umožňuje manipulovať s nezpracovanými (raw) multimediálnymi streamami prenášanými cez API MediaStreamTrack, ako sú dáta z kamery a mikrofónu, výsledok zachytenia obrazovky alebo medzidáta dekódovania kodekom. Na reprezentáciu nezpracovaných snímok sa používajú rozhrania WebCodec, po ktorých sa vytvorí stream podobný tomu, čo API WebRTC Insertable Streams generuje na základe RTCPeerConnections. Z praktického hľadiska nový API umožňuje realizovať takú funkčnosť, ako je aplikácia metód strojového učenia na identifikáciu alebo anotáciu objektov v reálnom čase alebo na pridanie efektov, ako je orezanie pozadia, pred kódovaním alebo po dekódovaní kodekom.
- Možnosť balenia zdrojov do balíkov (Web Bundle) na efektívnejšie načítanie veľkého množstva sprievodných súborov (CSS štýly, JavaScript, obrázky, iframe). Medzi nevýhody existujúcej podpory balíkov pre súbory JavaScript (webpack), ktoré sa snažia odstrániť v Web Bundle, patrí, že v HTTP cache môže skončiť samotný balík, ale nie jeho zložky; kompilácia a vykonávanie sa môže začať až po úplnom načítaní balíka; ďalšie zdroje, ako CSS a obrázky, musia byť zakódované ako JavaScriptové reťazce, čo vedie k zvýšeniu veľkosti a vykonaniu ďalšej fázy analýzy.
- Podpora spracovania výnimiek v WebAssembly.
- Stabilizovaný API Declarative Shadow DOM na vytváranie nových koreňových vetiev v Shadow DOM, napríklad na oddelenie importovaného externého štýlu prvku a s ním súvisiacej podvetvy DOM od hlavného dokumentu. Navrhovaný deklaratívny API umožňuje oddeliť vetvy DOM len pomocou HTML bez potreby písania kódu v JavaScripte.
- V CSS vlastnosti aspect-ratio, ktorá umožňuje výslovne prepojiť pomer strán s akýmkoľvek prvkom (na automatické vypočítanie chýbajúcej veľkosti pri zadaní iba výšky alebo šírky), bola implementovaná možnosť interpolácie hodnôt pri animácii (hladký prechod z jedného pomeru strán na iný).
- Pridaná možnosť odrážať stav vlastných HTML prvkov (custom element) v CSS pomocou pseudo- triedy „:state()“. Funkcionalita je implementovaná analogicky k možnosti štandardných HTML prvkov meniť svoj stav na základe interakcie s používateľom.
- V CSS vlastnosti ‘appearance’ sa objavila podpora hodnoty ‘auto’, ktorá je predvolene nastavená pre a , a na platforme Android navyše pre , , , a .
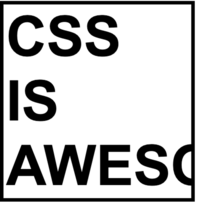
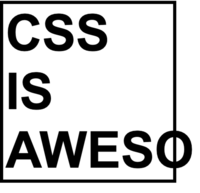
- Do CSS vlastnosti ‘overflow’ bola pridaná podpora hodnoty ‘clip’, pri ktorej sa obsah vychádzajúci z bloku orezáva po hranici povoleného preplnenia bloku bez možnosti posúvania. Hodnota, ktorá určuje, ako ďaleko môže obsah vychádzať za skutočnú hranicu bloku pred začiatkom orezania, sa nastavuje prostredníctvom nového CSS vlastnosti ‘overflow-clip-margin’. Na rozdiel od ‘overflow: hidden’ používanie ‘overflow: clip’ umožňuje dosiahnuť vyšší výkon.


- Na miesto HTTP hlavičky Feature-Policy prišla nová hlavička Permissions-Policy na správu delegovania právomocí a aktivovanie rozšírených funkcií, v ktorej je podporovaná štruktúrovaná hodnotová pole (napríklad, teraz je možné určiť „Permissions-Policy: geolocation=()“ namiesto „Feature-Policy: geolocation ‘none'“).
- Zvýšená ochrana proti použitiu Protocol Buffers na vykonávanie útokov spôsobených špekulatívnym vykonávaním inštrukcií v procesoroch. Ochrana je realizovaná pridaním MIME typu „application/x-protobuffer“ do zoznamu nikdy nepočúvaných (sniffed) MIME typov, ktorého spracovanie je vykonané cez mechanizmus Cross-Origin-Read-Blocking. Predtým bol do podobného zoznamu už zaradený MIME typ „application/x-protobuf“, ale „application/x-protobuffer“ bol opomenutý.
- V API File System Access bola implementovaná možnosť posunúť aktuálnu pozíciu v súbore za jeho koniec s vyplnením medzery nulami pri následnom zápise cez volanie FileSystemWritableFileStream.write(). Uvedená funkcia umožňuje vytvárať sparse files s prázdnymi miestami a podstatne zjednodušuje organizáciu zápisu do súboru prúdov s neusporiadaným prichádzaním blokov dát (napríklad, toto sa praktizuje v BitTorrent).
- Pridaný konštruktor StaticRange s implementáciou ľahkých typov Range, ktoré nevyžadujú aktualizáciu všetkých súvisiacich objektov pri každej zmene stromu DOM.
- Bola implementovaná možnosť určiť parametre width a height pre prvky <source>, uvedené vo vnútri elementu <picture>. Táto funkcia umožňuje vypočítať pomer strán pre prvky <picture>, podobne ako je to realizované pre <img>, <canvas> a <video>.
- Z WebRTC bola odstránená nedefinovaná podpora RTP dátových kanálov (RTP Data Channels), namiesto ktorých sa odporúča používať dáta kanály založené na SCTP.
- Vlastnosti navigator.plugins a navigator.mimeTypes teraz vždy vracajú prázdnu hodnotu (po ukončení podpory Flash zmizla potreba týchto vlastností).
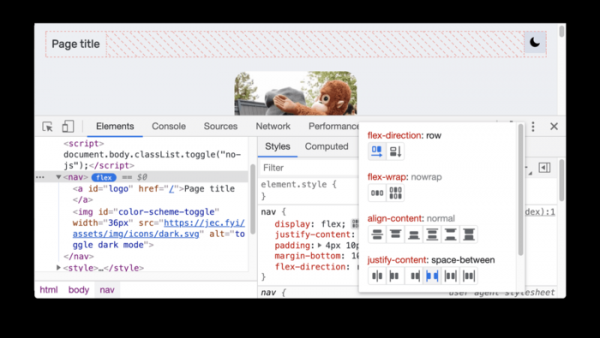
- Bola pridaná veľká porcia drobných vylepšení do nástrojov pre webových vývojárov a pridaný nový nástroj na ladenie CSS flexbox.

Okrem noviniek a opravy chýb v novej verzii bolo odstránených 37 zraniteľností. Mnohé z týchto zraniteľností boli zistené prostredníctvom automatizovaného testovania nástrojmi AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer a AFL. Kritické problémy, ktoré by umožnili obísť všetky úrovne ochrany prehliadača a vykonať kód v systéme mimo prostredia sandbox, neboli zistené. V rámci programu odmien za zistenie zraniteľností pre aktuálne vydanie spoločnosť Google vyplatila 19 odmien v celkovej výške 54 000 dolárov (jedna odmena 20 000 dolárov, jedna odmena 10 000 dolárov, dve odmeny 5 000 dolárov, tri odmeny 3 000 dolárov, jedna odmena 2 000 dolárov, jedna 1 000 dolárov a štyri odmeny 500 dolárov). Veľkosť 6 odmien zatiaľ nebola určená.
Samostatne treba vyzdvihnúť, že včera po vytvorení korektívneho vydania 89.0.4389.128, ale pred vydaním Chrome 90, bola publikovaná ďalšia exploíta, ktorá využívala novú 0-day zraniteľnosť, ktorá nebola opravená v Chrome 89.0.4389.128. Zatiaľ nie je jasné, či bol tento problém odstránený v Chrome 90. Rovnako ako v prvom prípade exploita sa zameriava iba na jednu zraniteľnosť a neobsahuje kód na obídenie izolácie sandboxu (pri spustení Chrome s vlajkou "--no-sandbox" zabezpečuje exploita pri otvorení webovej stránky na platforme Windows spustenie notepadu). Zraniteľnosť súvisiaca s novým exploita sa týka technológie WebAssembly.
Zdroj: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish