

Spoločnosť Google predstavila verziu webového prehliadača Chrome 92. Zároveň je dostupná stabilná verzia slobodného projektu Chromium, ktorý tvorí základ pre Chrome. Prehliadač Chrome sa vyznačuje používaním loga Google, systémom zasielania upozornení v prípade zlyhania, modulmi na prehrávanie chráneného videobsahu (DRM), systémom automatického inštalovania aktualizácií a prenášaním RLZ-parametrov pri vyhľadávaní. Ďalšia verzia Chrome 93 je naplánovaná na 31. augusta.
Hlavné zmeny vo verzii Chrome 92:
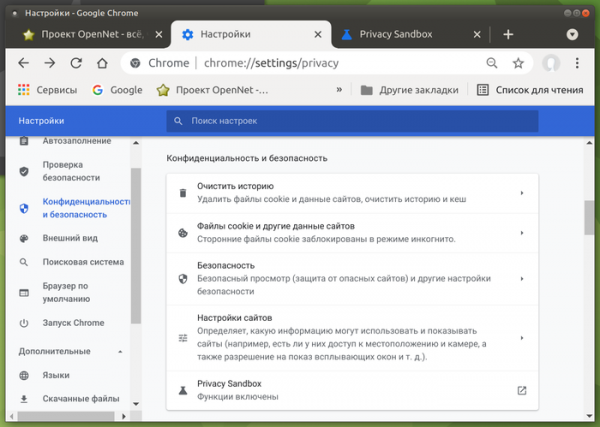
- Do nastavení boli pridané nástroje na správu aktivácie komponentov Privacy Sandbox. Používateľ má možnosť vypnúť technológiu FLoC (Federated Learning of Cohorts), vyvinutú spoločnosťou Google na nahradenie sledovacích cookies technológiou „kohort“, ktorá umožňuje identifikovať používateľov so spoločnými záujmami bez identifikácie jednotlivcov. Kohorty sa počítajú na strane prehliadača pomocou aplikácie algoritmov strojového učenia na údaje z histórie návštev a obsahu, ktorý sa otvára v prehliadači.

- Pre používateľov desktopových systémov je predvolene povolená cache pre prechody (Back-forward cache), ktorá zabezpečuje okamžitý prechod pri používaní tlačidiel „Späť“ a „Vpred“ alebo pri navigácii po predtým navštívených stránkach aktuálnej webovej lokality. Predtým bola cache pre prechody dostupná iba v verziách pre platformu Android.
- Bola posilnená izolácia stránok a rozšírení v rôznych procesoch. Kým skôr mechanizmus Site Isolation zabezpečoval izoláciu stránok navzájom v rôznych procesoch a oddeloval všetky rozšírenia do samostatného procesu, v novej verzii bolo implementované rozdelenie prehliadačových rozšírení medzi sebou tak, že každé rozšírenie je v samostatnom procese, čím sa vytvorila ďalšia bariéra na ochranu proti škodlivým rozšíreniam.
- Výrazne sa zvýšil výkon a efektivita detekcie phishingu. Rýchlosť odhaľovania phishingu na základe lokálnej analýzy obrázkov sa v polovici prípadov zvýšila až 50-násobne a v 99 % prípadov bola rýchlejšia aspoň 2,5 krát. Priemerný čas klasifikácie phishingu na základe obrázka sa znížil z 1,8 sekundy na 100 ms. Celkovo sa záťaž na CPU vytvorená všetkými procesmi vykresľovania znížila o 1,2 %.
- Do zoznamu zakázaných sieťových portov boli pridané porty 989 (ftps-data) a 990 (ftps). Predtým už boli zablokované porty 69, 137, 161, 554, 1719, 1720, 1723, 5060, 5061, 6566 a 10080. Pre porty na čiernej listine je zablokované odosielanie požiadaviek HTTP, HTTPS a FTP s cieľom ochrany proti útoku NAT slipstreaming, ktorý umožňuje pri otvorení špeciálne pripravených útočných webových stránok v prehliadači nadviazať sieťové spojenie zo servera útočníka na akýkoľvek UDP alebo TCP port v systéme používateľa, bez ohľadu na používanie vnútorného rozsahu adries (192.168.x.x, 10.x.x.x).
- Bolo zavedené požiadavka na používanie dvojfaktorovej autentifikácie vývojára pri publikovaní nových doplnkov alebo aktualizácií verzií v Chrome Web Store.
- Bolo zabezpečené vypnutie už nainštalovaných doplnkov v prehliadači, ak boli odstránené z katalógu Chrome Web Store z dôvodu porušenia pravidiel.
- Pri odosielaní DNS požiadaviek, pri použití klasických DNS serverov, okrem záznamov „A“ a „AAAA“ na určenie IP adresy sa teraz tiež požaduje DNS záznam „HTTPS“, prostredníctvom ktorého sa prenášajú parametre na urýchlenie nadviazania HTTPS spojení, ako sú nastavenia protokolu, kľúče na šifrovanie TLS ClientHello a zoznam subdomén-aliasov.
- Z iframe blokov, načítavaných z domén, odlišných od domény aktuálnej stránky, je zakázaný vyvolanie JavaScript dialógov window.alert, window.confirm a window.prompt. Zmena ochráni používateľov pred zneužívaním pokusmi o predloženie cudzích upozornení ako požiadavky hlavného webu.
- Na stránke novej karty je zabezpečený výstup zoznamu najžiadanejších dokumentov, uložených v Google Drive.
- Bol poskytnutý možnosť zmeniť názov a ikonu pre aplikácie PWA (Progresívne webové aplikácie).
- Pre malé náhodné číslo webových formulárov, súvisiacich s vyplňovaním adresy alebo čísla kreditnej karty, bude ako experiment vypnutý výstup odporúčaní na automatické dokončenie.
- Vo verzii pre desktopové systémy bola možnosť vyhľadávania podľa obrázka (položka „Nájsť obrázok“ v kontextovom menu) premenená na používanie služby Google Lens namiesto bežného vyhľadávacieho nástroja Google. Po stlačení príslušného tlačidla v kontextovom menu bude používateľ presmerovaný na samostatnú webovú aplikáciu.
- V rozhraní režimu „inkognito“ jsou skryté odkazy na historii návštěv (tyto odkazy jsou zbytečné, protože vedly k zobrazení stránky s informací, že historie se nesbírá).
- Byly přidány nové příkazy, které lze zadávat do adresního řádku. Například pro zobrazení tlačítka rychlého přechodu na stránku kontroly bezpečnosti hesel a rozšíření stačí zadat „safety check“, a pro přechod k nastavením bezpečnosti a synchronizace – „manage security settings“ a „manage sync“.
- Specifické změny v verzi Chrome pro Android:
- V panelu byla implementována nová přizpůsobitelná tlačítko „Magic Toolbar“, které zobrazuje různé zkratky vybrané na základě aktuální aktivity uživatele a zahrnující odkazy, které by mohly být v tuto chvíli potřebné.
- Byla aktualizována implementace modelu strojového učení probíhajícího na zařízení pro detekci pokusů o phishing. Při zjištění pokusů o phishing kromě zobrazení varovné stránky prohlížeč nyní také odešle na externí službu Safe Browsing informace o verzi modelu strojového učení, vypočítaná váha pro každou kategorii a příznak aplikace nového modelu.
- Byla odstraněna nastavení „Show suggestions for similar pages when a page can’t be found“, které vedlo k doporučování podobných stránek na základě dotazu do Googlu, pokud stránka není nalezena. Toto nastavení bylo dříve také odstraněno z verze pro stolní systémy.
- Bylo rozšířeno použití režimu izolace webových stránek do samostatných procesů. Z hlediska spotřeby zdrojů byly do samostatných procesů dosud přesouvány pouze vybrané velké stránky. V nové verzi začně izolace platit také pro stránky, na které se uživatel přihlásil pomocí autentifikace přes OAuth (například přihlášení pomocí účtu Google) nebo které nastavují HTTP hlavičku Cross-Origin-Opener-Policy. Pro ty, kteří chtějí zapnout izolaci do samostatných procesech pro všechny stránky, byla poskytnuta nastavení „chrome://flags/#enable-site-per-process“.
- Byly deaktivovány vestavěné mechanismy ochrany v motoru V8 proti útokům přes boční kanály, jako je Spectre, které byly uznány jako méně efektivní než izolace webových stránek v samostatných procesech. Ve verzi pro stolní počítače byly uvedené mechanismy deaktivovány již v vydání Chrome 70.
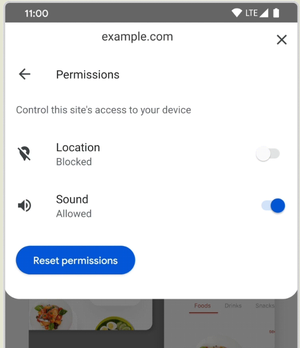
- Zjednodušený prístup k nastaveniam oprávnení webu, ako je prístup k mikrofónu, kamere a určenie polohy. Na zobrazenie zoznamu oprávnení stačí kliknúť na ikonu zámku v paneli s adresou, po čom vyberiete sekciu „Oprávnenia“.

- Do režimu Origin Trials (experimentálne funkcie, ktoré vyžadujú samostatnú aktiváciu) bolo pridaných niekoľko nových API. Origin Trial umožňuje prístup k uvedenému API z aplikácií načítaných z localhost alebo 127.0.0.1, alebo po registrácii a získaní špeciálneho tokenu, ktorý platí obmedzený čas pre konkrétnu stránku.
- API File Handling umožňuje registrovať webové aplikácie ako spracovateľov súborov. Napríklad webová aplikácia v režime PWA (Progressive Web Apps) s textovým editorom môže zaregistrovať seba ako spracovateľa súborov „.txt“, čím môže byť použitá v systémovom správci súborov na otvorenie textových súborov.

- API Shared Element Transitions umožňuje využívať hotové efekty poskytované prehliadačom, ktoré vizualizujú zmenu stavu rozhrania v jednopodlažných (SPA, single-page applications) a viacpodlažných (MPA, multi-page applications) webových aplikáciách.
- API File Handling umožňuje registrovať webové aplikácie ako spracovateľov súborov. Napríklad webová aplikácia v režime PWA (Progressive Web Apps) s textovým editorom môže zaregistrovať seba ako spracovateľa súborov „.txt“, čím môže byť použitá v systémovom správci súborov na otvorenie textových súborov.
- V CSS pravidle @font-face bol pridaný parameter size-adjust, ktorý umožňuje škálovanie veľkostí glyfov pre konkrétny typ písma bez zmeny hodnoty CSS vlastnosti font-size (oblasť pod znakom zostáva rovnaká, ale veľkosť glyfu sa v tejto oblasti mení).
- V JavaScripte boli do objektov Array, String a TypedArray implementované metódy at(), ktoré umožňujú používať relatívnu indexáciu (ako index poľa sa uvádza relatívna pozícia), vrátane záporných hodnôt vzťahujúcich sa na koniec (napríklad „arr.at(-1)“ vráti posledný prvok poľa).
- V JavaScriptovom konštruktore Intl.DateTimeFormat bola pridaná vlastnosť dayPeriod, ktorá umožňuje zobraziť približný čas dňa (ráno, večer, popoludní, v noci).
- Pri používaní objektov SharedArrayBuffers, ktoré umožňujú vytvárať polia v zdieľanej pamäti, sa teraz vyžaduje definovanie HTTP hlavičiek Cross-Origin-Opener-Policy a Cross-Origin-Embedder-Policy, bez ktorých bude požiadavka zablokovaná.
- V API Media Session boli pridané akcie „togglemicrophone“, „togglecamera“ a „hangup“, ktoré umožňujú na stránkach implementujúcich systémy videokonferencií pripojiť vlastné spracovateľov pre tlačidlá zapnutia/vypnutia mikrofónu, zapnutia/vypnutia kamery a ukončenia hovoru, zobrazené v rozhraní picture-in-picture.
- V API Web Bluetooth bola pridaná možnosť filtrovania nájdených Bluetooth zariadení podľa identifikátorov výrobcu a produktu. Filter sa zadáva prostredníctvom parametru „options.filters“ v metóde Bluetooth.requestDevice().
- Realizácia prvej fázy obmedzenia obsahu hlavičky HTTP User-Agent: v karte DevTools Issues sa teraz zobrazuje varovanie o zastaraní navigator.userAgent, navigator.appVersion a navigator.platform.
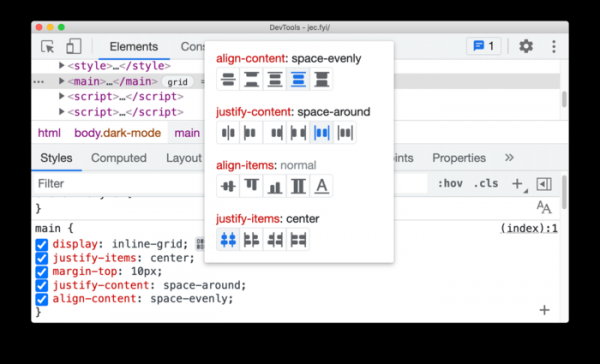
- Bola pridaná séria vylepšení do nástrojov pre webových vývojárov. V webovej konzole bola pridaná možnosť prepisovania výrazov 'const'. V paneli Elements sa pre prvky iframe poskytla možnosť rýchleho zobrazenia podrobností prostredníctvom kontextového menu, ktoré sa zobrazuje po kliknutí pravým tlačidlom myši na prvok. Vylepšené odhaľovanie chýb CORS (Cross-origin resource sharing). V paneli na inšpekciu sieťových aktivít bola pridaná možnosť filtrovania sieťových požiadaviek z WebAssembly. Bol navrhnutý nový editor CSS Grid ('display: grid' a 'display: inline-grid') s funkciou náhľadu zmien.

Okrem noviniek a opravy chýb v novej verzii bolo odstránených 35 zraniteľností. Mnohé z zraniteľností boli identifikované prostredníctvom automatizovaného testovania nástrojmi AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer a AFL. Kritické problémy, ktoré by umožnili obísť všetky úrovne ochrany prehliadača a vykonať kód v systéme mimo prostredia sandbox, neboli zistené. V rámci programu vyplácania peňažných odmien za odhalenie zraniteľností pre aktuálny release spoločnosť Google vyplatila 24 odmien v celkovej hodnote 112 000 dolárov (dve odmeny $15 000, štyri odmeny $10 000, jedna odmena $8 500, dve odmeny $7 500, tri odmeny $5 000, jedna odmena $3 000 a jedna odmena $500). Veľkosť 11 odmien zatiaľ nebola určená.
Zdroj: opennet.ru
