

Spoločnosť Google predstavila vydanie webového prehliadača Chrome 93. Zároveň je k dispozícii stabilná verzia voľného projektu Chromium, ktorý tvorí základ prehliadača Chrome. Prehliadač Chrome sa vyznačuje použitím loga Google, systémom odosielania upozornení v prípade zlyhania, modulmi na prehrávanie chráneného video obsahu (DRM), systémom automatického inštalovania aktualizácií a prenosom parametrov RLZ počas vyhľadávania. Nasledujúce vydanie Chrome 94 je naplánované na 21. september (vývoj bol presunutý na 4-týždňový cyklus vytvárania vydaní).
Hlavné zmeny v Chrome 93:
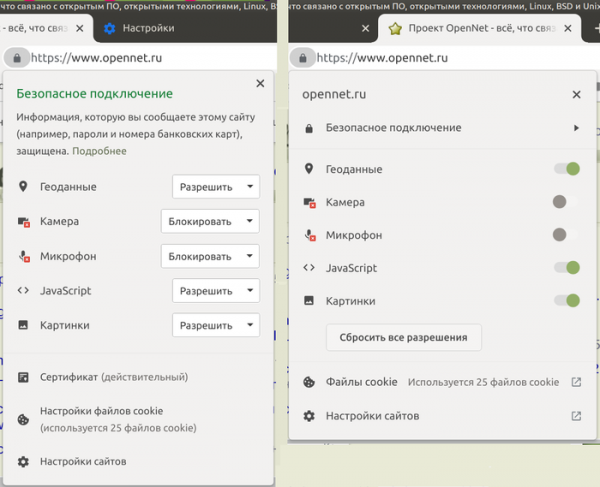
- Bolo vykonané modernizovanie dizajnu bloku s informáciami o stránke (page info), v ktorom bola implementovaná podpora vnorených blokov, zatiaľ čo rozbaľovacie zoznamy s prístupovými právami boli nahradené prepínačmi. V zoznamoch je zabezpečené zobrazenie najdôležitejších informácií prednostne. Táto zmena neplatí pre všetkých používateľov, na jej aktiváciu je možné využiť nastavenie „chrome://flags/#page-info-version-2-desktop“.

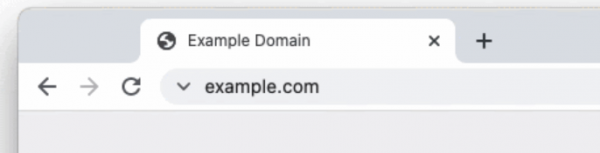
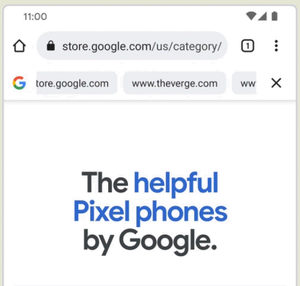
- Pre malý percento používateľov bol ako experiment indikátor zabezpečeného pripojenia v adresnom riadku nahradený neutrálnym a nezamieňajúcim symbolom (zámok bol nahradený znakom „V“). Pre pripojenia stanovené bez šifrovania naďalej zobrazuje indikátor „nie je zabezpečené“. Ako dôvod zmeny indikátora sa uvádza, že mnohí používatelia spájajú zámok s tým, že obsahu webu môžu dôverovať, a nie vnímajú ho ako znak šifrovania pripojenia. Podľa prieskumu Google iba 11% používateľov rozumie významu piktogramu so zámkom.

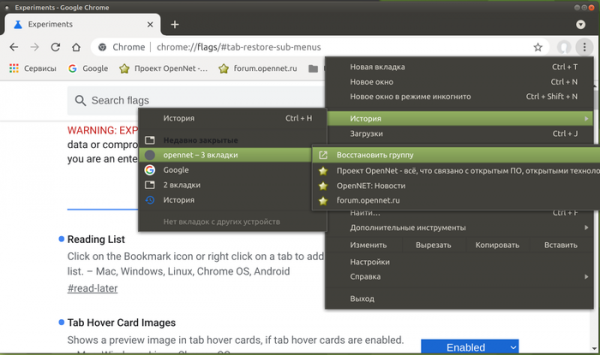
- V zozname nedávno zatvorených kariet je zabezpečené zobrazenie obsahu zatvorených skupín kariet (predtým sa v zozname jednoducho zobrazovalo názov skupiny bez podrobností o obsahu) s možnosťou jednorazového vrátenia celej skupiny, ako aj jednotlivých kariet zo skupiny. Táto možnosť nie je aktivovaná pre všetkých používateľov, preto na jej zapnutie môže byť potrebné zmeniť nastavenie „chrome://flags/#tab-restore-sub-menus“.

- Pre podniky boli zavedené nové nastavenia DefaultJavaScriptJitSetting, JavaScriptJitAllowedForSites a JavaScriptJitBlockedForSites, ktoré umožňujú spravovať režim JIT-less, zakazujúci používanie JIT kompilácie pri vykonávaní JavaScriptu (používa sa len interpret Ignition) a zakazujúci prideľovanie vykonávacej pamäte počas vykonávania kódu. Vypnutie JIT môže byť užitočné na zvýšenie bezpečnosti práce s potenciálne nebezpečnými webovými aplikáciami na úkor zníženia výkonnosti vykonávania JavaScriptu približne o 17%. Zaujímavé je, že spoločnosť Microsoft išla ešte ďalej a implementovala v prehliadači Edge experimentálny režim „Super Duper Secure“, ktorý umožňuje používateľovi vypnúť JIT a aktivovať mechanizmy ochrany CET (Controlflow-Enforcement Technology), ACG (Arbitrary Code Guard) a CFG (Control Flow Guard), ktoré sú nekompatibilné s JIT pre procesy spracovania webového obsahu. Ak bude experiment úspešný, môžeme očakávať jeho presun do hlavného zloženia Chrome.
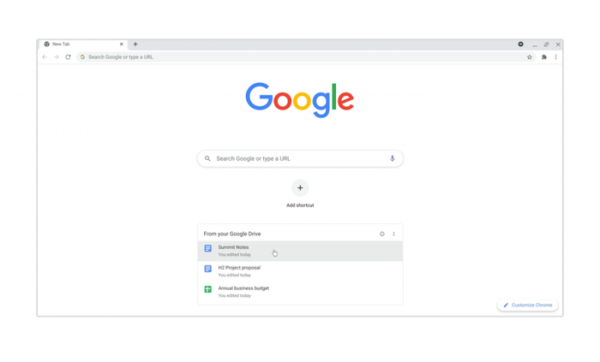
- Na stránke novej karty je zobrazený zoznam najžiadanejších dokumentov uložených v Google Drive. Obsah zoznamu zodpovedá sekcii Priority na drive.google.com. Na ovládanie zobrazenia obsahu Google Drive môžete použiť nastavenia „chrome://flags/#ntp-modules“ a „chrome://flags/#ntp-drive-module“.

- Na stránke otvárania novej karty sú navrhnuté nové informačné karty, ktoré pomáhajú nájsť nedávno sledovaný obsah a s ním súvisiace informácie. Karty sú navrhnuté tak, aby uľahčili pokračovanie v práci s informáciami, ktorých prehliadanie bolo prerušené; napríklad karty pomôžu nájsť recept, ktorý bol nedávno nájdený online, ale bol stratený po zatvorení stránky, alebo pokračovať v nákupe v obchodoch. Ako pokus sú používateľom navrhnuté dve nové karty: „Recepty“ (chrome://flags/#ntp-recipe-tasks-module) na vyhľadávanie kulinárskych receptov a zobrazenie nedávno prezeraných receptov; „Nákupy“ (chrome://flags/#ntp-chrome-cart-module) na pripomienky o vybraných produktoch v internetových obchodoch.
- Verzia pre platformu Android pridala voliteľnú podporu pre panel nepretržitého vyhľadávania (chrome://flags/#continuous-search), ktorý umožňuje držať nedávne výsledky vyhľadávania v Googli na očiach (panel naďalej zobrazuje výsledky po prechode na iné stránky).

- Do verzie pre platformu Android bol pridaný experimentálny režim zdieľania citátov (chrome://flags/#webnotes-stylize), ktorý umožňuje uložiť vybraný úryvok stránky vo forme citátu a zdieľať ho s inými používateľmi.
- Pri publikovaní nových doplnkov alebo aktualizácií verzií v Chrome Web Store je teraz povinné použiť dvojfaktorovú autentifikáciu pre vývojárov.
- Pre používateľov Google účtu je k dispozícii možnosť uložiť informácie o platbách vo svojom účte Google.
- V režime inkognito, ak je aktivovaná možnosť vymazania dát o prehliadaní, bol zavedený nový dialóg na potvrdenie operácie, ktorý vysvetľuje, že vymazanie dát povedie k uzavretiu okna a ukončeniu všetkých relácií v režime inkognito.
- Vzhľadom na zistené nekompatibility s firmvérom niektorých zariadení bola dočasne deaktivovaná podpora novej metódy dohody o kľúče, odolnej voči útokom kvantových počítačov, ktorá bola pridaná v Chrome 91 a založená na používaní rozšírenia CECPQ2 (Combined Elliptic-Curve and Post-Quantum 2) v TLSv1.3, kombinujúcej klasický mechanizmus výmeny kľúčov X25519 so schémou HRSS, založenou na algoritmoch NTRU Prime, vyvinutých pre postkvantové kryptosystémy.
- Medzi zakázané sieťové porty boli pridané porty 989 (ftps-data) a 990 (ftps) s cieľom zablokovať útok ALPACA. Predtým boli z dôvodu ochrany pred útokom NAT slipstreaming už zablokované porty 69, 137, 161, 554, 1719, 1720, 1723, 5060, 5061, 6566 a 10080.
- V TLS bola zastavená podpora šifrov na báze algoritmu 3DES. Konkrétne bol odstránený šifrovací balík TLS_RSA_WITH_3DES_EDE_CBC_SHA, ktorý je náchylný na útok Sweet32.
- Podpora distribúcie Ubuntu 16.04 bola ukončená.
- Bola umožnená použitie API WebOTP medzi rôznymi zariadeniami, ktoré sú spojené prostredníctvom spoločného Google účtu. WebOTP umožňuje webovej aplikácii čítať jednorazové potvrdenia, ktoré sú zaslané cez SMS. Navrhnutá zmena umožňuje získať potvrdzovací kód na mobilnom zariadení s Chrome pre Android a aplikovať ho na desktopovom systéme.
- API User-Agent Client Hints, vyvíjané ako náhrada za hlavičku User-Agent, bolo rozšírené. User-Agent Client Hints umožňuje organizovať selektívne poskytovanie dát o konkrétnych parametroch prehliadača a systému (verzia, platforma atď.) až po žiadosti. serveromPoužívateľ môže, na druhej strane, určiť, aké informácie môžu byť poskytnuté vlastníkom webových stránok. Pri použití User-Agent Client Hints sa identifikátor prehliadača neodovzdáva bez explicitnej požiadavky a predvolene sa uvádzajú iba základné parametre, čo sťažuje pasívnu identifikáciu.
V novej verzii bola implementovaná podpora parametra Sec-CH-UA-Bitness na vracanie údajov o architektúre platformy, čo môže byť použité na dodanie optimalizovaných binárnych súborov. Predvolene sa zabezpečuje zasielanie parametra Sec-CH-UA-Platform s obvyklými informáciami o platforme. V hodnotení UADataValues, ktoré sa vracia pri volaní getHighEntropyValues(), je predvolene zabezpečené dodanie zhrnutých parametrov, ak nie je možné vrátiť podrobnú variantu. Do objektu NavigatorUAData bol pridaný metóda toJSON, čo umožňuje použiť konštrukcie ako JSON.stringify(navigator.userAgentData).
- Stabilizovaná a predložená predvolene možnosť balenia zdrojov do balíkov vo formáte Web Bundle, vhodných na efektívnejšie načítanie veľkého počtu súvisiacich súborov (CSS štýly, JavaScript, obrázky, iframe). Medzi nevýhody existujúcej podpory balíkov pre JavaScript súbory (webpack), ktoré sa snažia odstrániť v Web Bundle: v HTTP cache môže zotrvať samotný balík, ale nie jeho zložky; kompilácia a vykonanie sa môže začať až po úplnom načítaní balíka; ďalšie zdroje, ako CSS a obrázky, musia byť kódované vo forme JavaScript reťazcov, čo vedie k zväčšeniu veľkosti a k vykonaniu ďalšej fázy analýzy.
- Bol zahrnutý API WebXR Plane Detection, ktorý poskytuje informácie o rovinných plochách vo virtuálnom 3D prostredí. Tento API umožňuje obísť náročné spracovanie údajov získaných pomocou volania MediaDevices.getUserMedia, využitím vlastných implementácií algoritmov strojového učenia. Pripomeňme, že API WebXR umožňuje unifikovať prácu s rôznymi triedami zariadení virtuálnej reality, od stacionárnych 3D headsetov po riešenia založené na mobilných zariadeniach.
- Do režimu Origin Trials (experimentálne funkcie, ktoré vyžadujú samostatnú aktiváciu) bolo pridaných niekoľko nových API. Origin Trial umožňuje prístup k uvedenému API z aplikácií načítaných z localhost alebo 127.0.0.1, alebo po registrácii a získaní špeciálneho tokenu, ktorý platí obmedzený čas pre konkrétnu stránku.
- Bol navrhnutý API Multi-Screen Window Placement, ktorý umožňuje umiestniť okná na akýkoľvek displej pripojený k aktuálnemu systému, ako aj uložiť pozíciu okna a, ak je to potrebné, maximalizovať okno na celú obrazovku. Napríklad, pomocou tohto API môže webová aplikácia na prezentáciu usporiadať zobrazovanie snímok na jednom displeji a zobraziť poznámky pre rečníka na druhom.
- Do hlavičky Cross-Origin-Embedder-Policy, ktorá spravuje režim izolácie Cross-Origin a umožňuje definovať pravidlá bezpečného používania privilegovaných operácií na stránke, bol pridaný parameter „credentialless“ na vypnutie prenosu informácií súvisiacich s údajmi o prihlásení, ako sú Cookies a klientské certifikáty.
- Pre samostatne inštalovateľné webové aplikácie (PWA, Progressive Web Apps), ktoré spravujú vykresľovanie obsahu okna a zaoberajú sa spracovaním vstupov, bol poskytnutý overlay s ovládacími prvkami okna, ako je oblasť hlavičky a tlačidlá na minimalizovanie/rozšírenie okna. Overlay rozširuje dostupnú oblasť na celé okno a umožňuje pridať vlastné prvky do oblasti hlavičky.

- Bola pridaná možnosť vytvárať PWA aplikácie, ktoré môžu slúžiť ako spracovatelia URL. Napríklad aplikácia music.example.com sa môže zaregistrovať ako spracovateľ URL https://*.music.example.com a všetky prechody z externých aplikácií prostredníctvom týchto odkazov, ako sú správy a e-mailoví klienti, otvorí danú PWA aplikáciu namiesto novej karty v prehliadači.
- Bola pridaná možnosť načítania CSS súborov pomocou výrazu „import“ analogicky k načítaniu JavaScript modulov, čo je výhodné pri vytváraní vlastných prvkov a umožňuje sa vyhnúť priraďovaniu štýlov kódom v JavaScripte. import sheet from './styles.css' assert { type: 'css' }; document.adoptedStyleSheets = [sheet]; shadowRoot.adoptedStyleSheets = [sheet];
- Bola poskytnutá nová statická metóda AbortSignal.abort(), ktorá vracia objekt AbortSignal, pre ktorý je už nastavený parameter aborted. Namiesto niekoľkých riadkov kódu na vytvorenie objektu AbortSignal v stave aborted teraz stačí jeden riadok „return AbortSignal.abort()“.
- Do prvku Flexbox bola pridaná podpora kľúčových slov start, end, self-start, self-end, left a right, ktoré dopĺňajú kľúčové slová center, flex-start a flex-end prostriedkami na zjednodušenie zarovnania pozície flex prvkov.
- V konštruktore Error() bola implementovaná nová voliteľná vlastnosť „cause“, pomocou ktorej je možné ľahko prepojiť chyby medzi sebou. const parentError = new Error('parent'); const error = new Error('parent', { cause: parentError }); console.log(error.cause === parentError); // → true
- Do vlastnosti HTMLMediaElement.controlsList bola pridaná podpora režimu noplaybackrate, ktorá umožňuje odpojiť prvky prednášaného rozhrania prehliadača na zmenu rýchlosti prehrávania multimediálneho obsahu.
- Bol pridaný hlavička Sec-CH-Prefers-Color-Scheme, ktorá umožňuje pri odosielaní požiadavky preniesť údaje o preferovanej farebnej schéme používateľa, ktorá sa používa v mediálnych dotazoch „prefers-color-scheme“, čo webovej stránke umožní optimalizovať načítanie súvisiacich CSS a vyhnúť sa viditeľným prechodom z iných schém.
- Pridaná vlastnosť Object.hasOwn, ktorá predstavuje zjednodušenú verziu Object.prototype.hasOwnProperty, implementovanú vo forme statickej metódy. Object.hasOwn({ prop: 42 }, ‘prop’) // → true
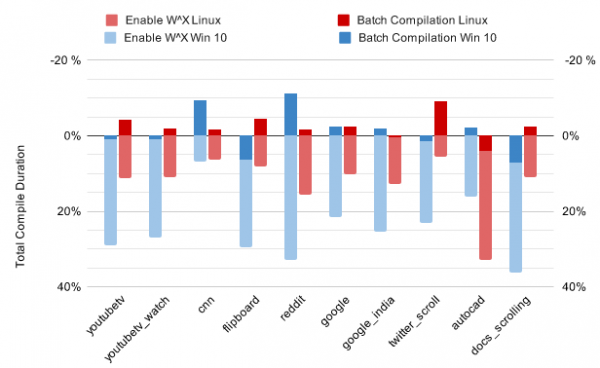
- Do JIT kompilátora Sparkplug, určeného na veľmi rýchle vykonávanie surovej kompilácie, bol pridaný režim dávkového vykonávania operácií, ktorý umožňuje znížiť režijné náklady na prepínanie stránok pamäte medzi režimom zápisu a vykonávania. Sparkplug teraz kompiluje naraz viaceré funkcie a volá mprotect raz na zmenu prístupových práv celej skupiny. Navrhnutý režim výrazne skracuje čas kompilácie (až o 44%) bez negatívneho vplyvu na výkon vykonávania JavaScriptu.

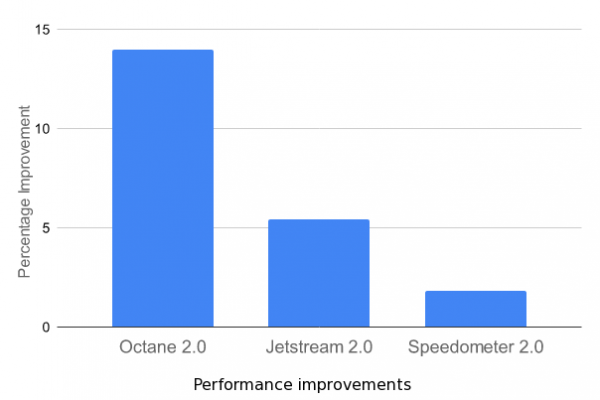
- Vo verzii pre Android boli vypnuté vstavané mechanizmy ochrany motora V8 proti útokom cez bočné kanály, ako je Spectre, ktoré sa považujú za menej efektívne ako izolácia stránok v samostatných procesoch. V desktopovej verzii boli uvedené mechanizmy vypnuté už vo vydaní Chrome 70. Vypnutie nadbytočných kontrol umožnilo zvýšiť výkon o 2-15%.

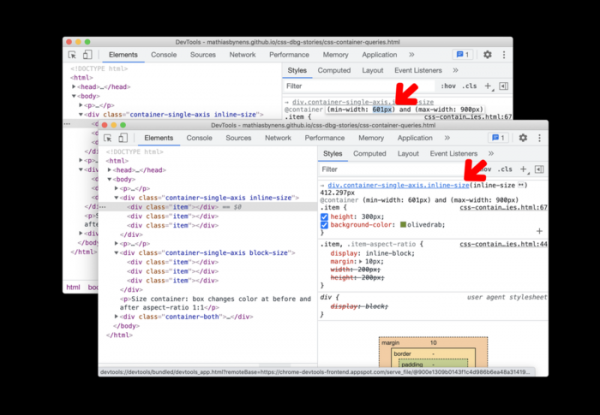
- Boli vykonané vylepšenia v nástrojoch pre webových vývojárov. V režime inšpekcie štýlových tabuliek bola pridaná možnosť úpravy dopytov vytvorených pomocou výrazu @container. V režime inšpekcie siete bol implementovaný náhľad zdrojov vo formáte Web bundle. V webovom konzole sú do kontextového menu pridané možnosti na kopírovanie riadkov vo forme literálov JavaScript alebo JSON. Zjednodušené odstraňovanie chýb súvisiacich s CORS (Cross-Origin Resource Sharing).

Okrem nových funkcií a opráv chýb vo verzii bola odstránená 27 zraniteľností. Mnohé zo zraniteľností boli odhalené prostredníctvom automatizovaného testovania pomocou nástrojov AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer a AFL. Kritické problémy, ktoré by umožnili obísť všetky úrovne ochrany prehliadača a vykonať kód v systéme mimo prostredia sandboxu, neboli zistené. V rámci programu vyplácania finančných odmien za objavené zraniteľnosti bola spoločnosťou Google vyplatená 19 odmien v celkovej výške 136500 dolárov (tri odmeny vo výške 20000 dolárov, jedna odmena vo výške 15000 dolárov, tri odmeny po 10000 dolárov, jedna odmena vo výške 7500 dolárov, tri odmeny vo výške 5000 dolárov a tri odmeny po 3000 dolárov). Výška 5 odmien zatiaľ nebola stanovená.
Zdroj: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bosnian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish
 Turkish