

Spoločnosť Google predstavila vydanie webového prehliadača Chrome 97. Zároveň je dostupná stabilná verzia voľného projektu Chromium, ktorý slúži ako základ pre Chrome. Prehliadač Chrome sa vyznačuje použitím loga Google, systémom odosielania upozornení v prípade zlyhania, modulmi na prehrávanie chráneného videa (DRM), systémom automatického inštalovania aktualizácií a prenášaním RLZ parametrov pri vyhľadávaní. Pre tých, ktorí potrebujú viac času na aktualizáciu, sa samostatne podporuje vetva Extended Stable, ktorá je sprievodcom na 8 týždňov a obsahuje aktualizáciu pre predchádzajúcu verziu Chrome 96. Nasledujúce vydanie Chrome 98 je naplánované na 1. februára.
Hlavné zmeny v Chrome 97:
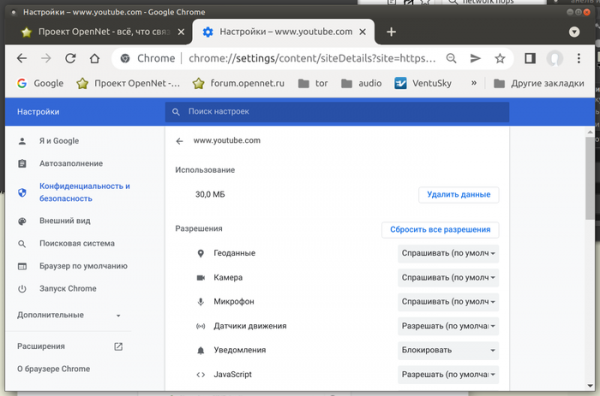
- Pre časť používateľov je v konfigurátore zrealizované nové rozhranie na správu dát uchovávaných na strane prehliadača („chrome://settings/content/all“). Kľúčovým rozdielom nového rozhrania je zameranie na nastavenie oprávnení a hromadné vymazanie všetkých Cookies z webu, bez možnosti prezerania podrobných informácií o jednotlivých Cookies a selektívneho odstraňovania Cookies. Podľa Google prístup k správe jednotlivých Cookies pre bežného používateľa, ktorý sa nevyzná v nuansách webového vývoja, môže viesť k nepredvídateľným poruchám na stránkach kvôli neuváženým zmenám v jednotlivých parametroch, ako aj k náhodnému vypnutiu mechanizmov ochrany súkromia aktivovaných prostredníctvom Cookies. Pre tých, ktorí potrebujú manipuláciu s jednotlivými Cookies, sa odporúča používať sekciu správy úložiska v nástrojoch pre webových vývojárov (Application/Storage/Cookie).

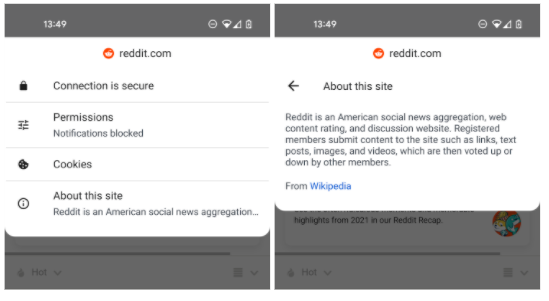
- V bloku s informáciami o stránke je implementované zobrazenie krátkeho popisu stránky (napríklad popisu z Wikipédie), ak je v nastaveniach aktivovaný režim optimalizácie vyhľadávania a navigácie (možnosť „Make searches and browsing better“).

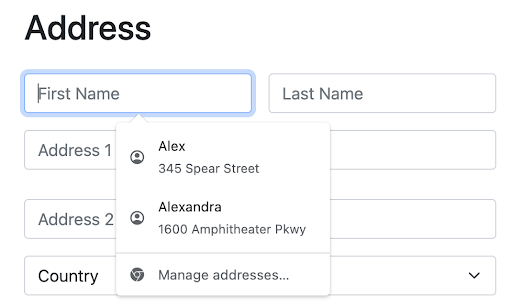
- Zlepšená podpora automatického vyplňovania polí v webových formulároch. Odporúčania s možnosťami automatického vyplnenia sa teraz zobrazujú s malým posunom a sú vybavené informačnými ikonami pre pohodlnejšie náhľady a prehľadnejšie určenie vzťahu k vyplňovanému políčku. Napríklad ikona profilu naznačuje, že ponúkané automatické vyplnenie sa týka polí, ktoré súvisia s adresou a kontaktnými informáciami.

- Zabezpečené odstránenie pamäte spracovateľov používateľských profilov po zatvorení súvisiacich okien prehliadača. Predtým profily zostávali v pamäti a pokračovali v činnostiach spojených so synchronizáciou a vykonávaním pozadí skriptov doplnkov, čo viedlo k neopodstatnenému mrhaniu zdrojmi na systémach, kde sa súčasne používa viacero profilov (napríklad hosťovský profil a pripojenie k účtu Google). Okrem toho bola zabezpečená dôkladnejšia čistota údajov, ktoré zostávajú počas práce s profilom.
- Vylepšená stránka s nastaveniami vyhľadávačov (Nastavenia>Spravovať vyhľadávače). Automatická aktivácia motorov, ktorých informácie sú uvedené pri otvorení stránky skriptom OpenSearch, bola vypnutá — nové motory na spracovanie vyhľadávacích dotazov z adresného riadku je teraz potrebné aktivovať v nastaveniach manuálne (predtým automaticky aktivované motory budú pokračovať v prevádzke bez zmien).
- Od 17. januára prestane katalog Chrome Web Store prijímať doplnky používajúce druhú verziu manifestu Chrome, avšak vývojári predtým pridaných doplnkov budú aj naďalej môcť zverejňovať aktualizácie.
- Pridaná experimentálna podpora špecifikácie WebTransport, ktorá definuje protokol a súvisiace JavaScript API na odosielanie a prijímanie údajov medzi prehliadačom a serverom. Komunikačný kanál je vytvorený nad HTTP/3 s použitím protokolu QUIC ako dopravy. WebTransport môže byť použitý namiesto mechanizmu WebSockets, ponúkajúc také dodatočné možnosti ako organizovanie prenosu v niekoľkých prúdoch, jednosmerné prúdy, doručovanie bez ohľadu na poradie odosielania paketov (out-of-order), spoľahlivé a nespolehlivé režimy doručovania. Okrem toho môže WebTransport byť použitý namiesto mechanizmu Server Push, od ktorého sa v Chrome vzdala spoločnosť Google.
- Do objektov JavaScript Array a TypedArrays boli pridané metódy findLast a findLastIndex, ktoré umožňujú vyhľadávať prvky s výstupom výsledku vo vzťahu k koncu poľa. [1,2,3,4].findLast((el) => el % 2 === 0) // → 4 (posledný párny prvok)
- Zatvorené (bez atribútu „open“) HTML prvky <details> sú teraz dostupné na vyhľadávanie a prepojenia a automaticky sa otvárajú pri používaní vyhľadávania na stránke a navigácie cez fragmenty (ScrollToTextFragment).
- Obmedzenia Content Security Policy (CSP) v hlavičkách odpovede servera teraz sa aplikujú aj na dedikované worker-y, ktoré predtým boli chápané ako samostatné dokumenty.
- Zabezpečený jasný požiadavok na oprávnenie na načítanie akýchkoľvek subzdrojov z vnútornej siete — pred prístupom k vnútornej sieti alebo k localhostu na hlavnom serveri stránky sa teraz odosiela požiadavka CORS (Cross-Origin Resource Sharing) s hlavičkou „Access-Control-Request-Private-Network: true“, ktorá vyžaduje potvrdenie operácie vrátením hlavičky „Access-Control-Allow-Private-Network: true“.
- Pridané CSS-vlastnosť font-synthesis, ktorá umožňuje spravovať možnosť syntézy chýbajúcich štýlov písma (oblique, bold a small-cap) pre vybraté rodiny písma.
- Pre CSS-transformácie vo funkcii perspective() bol implementovaný parameter ‘none’, ktorý je spracovaný ako nekonečná hodnota pri organizovaní animácie.
- Do HTTP hlavičky Permissions-Policy (Feature Policy), používanej na delegovanie oprávnení a zapínanie rozšírených funkcií, bola pridaná podpora hodnoty keyboard-map, povolujúcej použitie API Keyboard. Bol implementovaný metód Keyboard.getLayoutMap(), ktorý umožňuje určiť, ktorá klávesa je stlačená so zohľadnením rôznych klávesnicových rozložení (napríklad, či je stlačená klávesa pri ruskom alebo anglickom rozložení).
- Pridaná metóda HTMLScriptElement.supports(), unifikujúca definovanie nových možností dostupných v elemente „script“, napríklad, je možné získať zoznam podporovaných hodnôt pre atribút „type“.
- Proces normalizácie nových riadkov pri odosielaní webových formulárov bol prispôsobený prehliadačovým enginom Gecko a WebKit. Normalizácia znakových konverzií riadkových zlomov a návratu vozíka (nahradenie /r a /n na \r\n) v Chrome sa teraz vykonáva v konečnej fáze, a nie na začiatku spracovania odoslania formulára (t.j. medzičasy, ktoré používajú objekt FormData, uvidia údaje tak, ako ich pridal používateľ, a nie v normalizovanej podobe).
- Štandardizované pomenovanie vlastností pre API Client Hints, vyvíjané ako náhrada za hlavičku User-Agent a umožňujúce selektívne poskytovanie údajov o konkrétnych parametroch prehliadača a systému (verzia, platforma atď.) iba po požiadavke serverom. Vlastnosti sú teraz definované s prefixom „sec-ch-“, napríklad sec-ch-dpr, sec-ch-width, sec-ch-viewport-width, sec-ch-device-memory, sec-ch-rtt, sec-ch-downlink a sec-ch-ect.
- Bola prevedená druhá fáza ukončenia podpory API WebSQL, ktorého prístup z externých skriptov bude teraz blokovaný. V budúcnosti sa plánuje postupne úplne ukončiť podporu WebSQL, bez ohľadu na kontext jeho použitia. Spracovateľ WebSQL je založený na kóde SQLite a mohol byť zneužitý útočníkmi na vyžitie zraniteľností v SQLite.
- Pre platformu Windows bola zahrnutá verzia s kontrolami integrity toku vykonávania (CFG, Control Flow Guard), ktoré blokujú pokusy o vloženie kódu do procesu Chrome. Okrem toho sa na sieťové služby vykonávané v samostatných procesoch teraz aplikuje sandboxová izolácia, ktorá obmedzuje možnosti kódu v týchto procesoch.
- V Chrome pre Android bol aktivovaný mechanizmus dynamického aktualizovania logu vydaných a odvolaných certifikátov (Certificate Transparency), ktorý bol predtým aktivovaný v verziách pre stolné systémy.
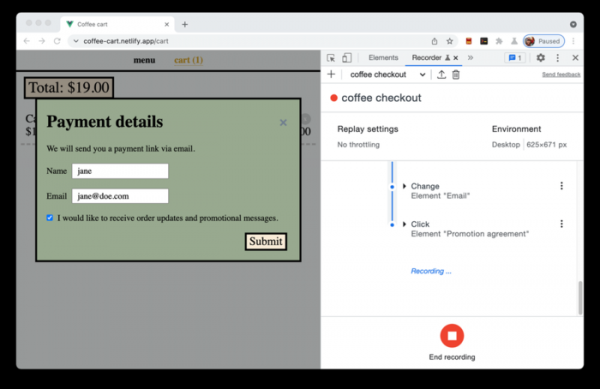
- Boli uskutočnené vylepšenia nástrojov pre webových vývojárov. Bola implementovaná experimentálna podpora synchronizácie nastavení DevTools medzi rôznymi zariadeniami. Pridaná nová panel Recorder, pomocou ktorého môžete nahrávať, prehrávať a analyzovať akcie používateľa na stránke.

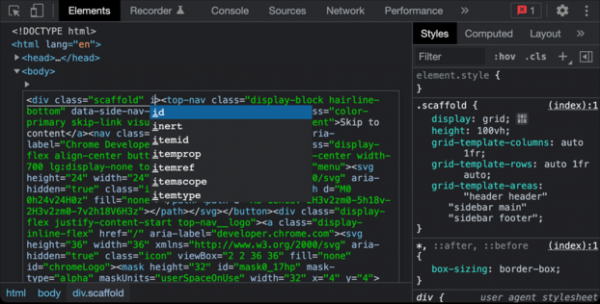
Pri zobrazovaní chýb vo webovej konzole sa teraz zobrazuje súvisiace číslo stĺpca, čo uľahčuje ladenie problémov v minifikovanom JavaScriptovom kóde. Aktualizovaný zoznam zariadení, ktoré je možné simulovať na hodnotenie zobrazenia stránky na mobilných zariadeniach. V rozhraní na úpravu HTML blokov (Edit as HTML) bola pridaná syntaxová zvýraznenie a možnosť automatického doplnenia vstupu.

Okrem noviniek a opráv chýb v novej verzii bolo odstránených 37 zraniteľností. Mnohé z týchto zraniteľností boli odhalené prostredníctvom automatizovaného testovania nástrojmi AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer a AFL. Jednej z zraniteľností bol priradený status kritickej problémy, ktorá umožňuje obísť všetky úrovne ochrany prehliadača a vykonať kód v systéme mimo sandboxového prostredia. Podrobnosti o kritickej zraniteľnosti (CVE-2022-0096) zatiaľ neboli zverejnené, známou informáciou je iba to, že súvisí s prístupom k už uvoľnenej oblasti pamäte v kóde pre prácu s internými úložiskami (API Storage).
V rámci programu vyplácania peňažných odmien za objavenie zraniteľností v aktuálnom vydaní spoločnosť Google vyplatila 24 odmien v celkovej výške 54 tisíc dolárov (tri odmeny po 10 000 dolárov, dve odmeny po 5 000 dolárov, jedna odmena 4 000 dolárov, tri odmeny po 3 000 dolárov a jedna odmena 1 000 dolárov). Výška 14 odmien zatiaľ nebola určená.
Zdroj: opennet.ru
