

Spoločnosť Google predstavila vydanie webového prehliadača Chrome 98. Zároveň je k dispozícii stabilná verzia voľného projektu Chromium, ktorý je základom Chrome. Prehliadač Chrome sa vyznačuje používaním loga Google, systémom na posielanie oznámení v prípade pádu, modulmi na prehrávanie videa chráneného proti kopírovaniu (DRM), systémom automatickej inštalácie aktualizácií a prenášaním RLZ parametrov pri vyhľadávaní. Ďalšie vydanie Chrome 99 je naplánované na 1. marca.
Hlavné zmeny v Chrome 98:
- Do prehliadača bolo integrované vlastné úložisko koreňových certifikátov certifikačných autorít (Chrome Root Store), ktoré sa bude používať namiesto externých úložísk špecifických pre jednotlivé operačné systémy. Úložisko bolo implementované podobne ako nezávislé úložisko koreňových certifikátov vo Firefoxe, ktoré sa používa ako prvý článok na overenie reťazca dôvery certifikátov pri otváraní stránok cez HTTPS. Nové úložisko zatiaľ nie je predvolene aktivované. Na uľahčenie prevodu konfigurácií viazaných na systémové úložiská a na zabezpečenie prenosnosti bude nejaký čas platiť prechodné obdobie, počas ktorého bude v Chrome Root Store zahrnutá kompletná sada certifikátov schválených na väčšine podporovaných platforiem.
- Pokračuje realizácia plánu na posilnenie ochrany pred útokmi súvisiacimi s prístupom k zdrojom v miestnej sieti alebo na používateľskom počítači (localhost) zo skriptov načítaných pri otvorení stránky. Podobné dotazy používajú útočníci na vykonávanie CSRF útokov na smerovače, prístupové body, tlačiarne, firemné webové rozhrania a ďalšie zariadenia a služby, ktoré akceptujú dotazy iba z miestnej siete.
Na ochranu pred podobnými útokmi začne prehliadač posielať explicitný požiadavok na oprávnenia na načítanie akýchkoľvek subzdrojov vo vnútornej sieti. Požiadavok na oprávnenia sa realizuje prostredníctvom odoslania na server hlavného webu pre CORS (Cross-Origin Resource Sharing) s hlavičkou „Access-Control-Request-Private-Network: true“ pred prístupom do vnútornej siete alebo k localhost. Po potvrdení operácie by server mal v odpovedi na tento požiadavok vrátiť hlavičku „Access-Control-Allow-Private-Network: true“. V Chrome 98 je kontrola implementovaná v testovacom režime a v prípade absencie potvrdenia sa v webovej konzole zobrazuje varovanie, avšak samotný požiadavok na subzdroj nie je blokovaný. Blokovanie sa plánuje zaviesť najskôr pri vydaní Chrome 101.
- Do nastavení účtu boli integrované prostriedky na správu aktivácie rozšíreného režimu ochrany pred nebezpečnými stránkami (Enhanced Safe Browsing), v ktorom sa aktivujú ďalšie kontroly na ochranu pred phishingom, škodlivou aktivitou a inými hrozbami na webe. Po aktivácii režimu sa v účte Google teraz zobrazí ponuka na aktiváciu režimu aj v Chrome.
- Bola pridaná model pre detekciu pokusov o phishing na strane klienta, implementovaná pomocou platformy strojového učenia TFLite (TensorFlow Lite), ktorá nevyžaduje odosielanie údajov na vykonanie kontroly na strane Google (preto sa odosiela telemetria s informáciami o verzii modelu a vypočítaných váhových koeficientoch pre každú kategóriu). Pri zistení pokusu o phishing sa používateľom pred otvorením podozrilej stránky zobrazí varovná stránka.
- V API Client Hints, vyvíjanom ako náhrada hlavičky User-Agent, umožňuje selektívne odosielať údaje o konkrétnych parametroch prehliadača a systému (verzia, platforma atď.) iba po požiadavke. serverom, bola implementovaná možnosť substitúcie fiktívnymi názvami do zoznamu identifikátorov prehliadača, podobne ako je to v mechanizme GREASE (Generate Random Extensions And Sustain Extensibility) používanom v TLS. Napríklad okrem „Chrome; v=98“ a „Chromium; v=98“ môže byť do zoznamu pridaný náhodný identifikátor neexistujúceho prehliadača „(Not;Browser; v=12“. Takáto substitúcia umožní odhaľovať problémy s spracovaním identifikátorov neznámych prehliadačov, ktoré nútia alternatívne prehliadače predstierať, že sú inými populárnymi prehliadačmi, aby obchádzali kontrolu zoznamov povolených prehliadačov.
- Od 17. januára sa do katalógu Chrome Web Store prestali prijímať doplnky využívajúce druhú verziu manifestu Chrome. Nové doplnky budú teraz prijímané iba s treťou verziou manifestu. Vývojári predtým pridaných doplnkov budú môcť aj naďalej publikovať aktualizácie so druhou verziou manifestu. Úplné ukončenie podpory druhej verzie manifestu je naplánované na január 2023.
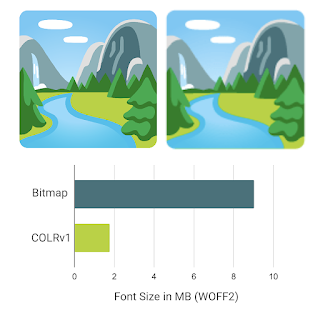
- Pridaná podpora farebných vektorových písiem vo formáte COLRv1 (podmnožina písiem OpenType, ktorá obsahuje okrem vektorových glífov aj vrstvu s informáciami o farbe), ktoré môžu byť použité napríklad na vytváranie viacfarebných emoji. Na rozdiel od predtým podporovaného formátu COLRv0 má COLRv1 možnosť používať gradienty, prekrytia a transformácie. Formát tiež poskytuje kompaktný spôsob ukladania, zaručuje efektívne kompresie a povoluje opätovné využitie obrysov, čo umožňuje značne znížiť veľkosť písma. Napríklad, písmo Noto Color Emoji v rastrovom zobrazení zaberá 9 MB, zatiaľ čo vo vektorovom formáte COLRv1 – 1.85 MB.

- V režime Origin Trials (experimentálne funkcie vyžadujúce samostatnú aktiváciu) bol implementovaný API Region Capture, ktorý umožňuje orezávať zachytávané video. Napríklad orezanie môže byť potrebné v webových aplikáciách, ktoré zaznamenávajú video z obsahu svojej karty, na vystrihovanie konkrétneho obsahu pred odoslaním. Origin Trial predpokladá možnosť práce s uvedeným API z aplikácií načítaných z localhost alebo 127.0.0.1, alebo po registrácii a získaní špeciálneho tokenu, ktorý platí obmedzený čas pre konkrétnu stránku.
- Do CSS vlastnosti „contain-intrinsic-size“ bola pridaná podpora hodnoty „auto“, pri jej uvedení sa použije posledná zapamätaná veľkosť prvku (pri použití spoločne s „content-visibility: auto“ sa vývojárovi netreba dohadovať o vykreslenej veľkosti prvku).
- Pridaná vlastnosť AudioContext.outputLatency, cez ktorú je možné získať informácie o predpokladanej latencii pred výstupom zvuku (latencia medzi požiadavkou zvuku a začiatkom spracovania prijatých údajov zariadením výstupu zvuku).
- CSS vlastnosť color-scheme umožňuje určiť, v akých farebných schémach môže byť prvok správne zobrazený ("light", "dark", "day mode" a "night mode"). Pridaný parameter "only" umožňuje vylúčiť nútenú zmenu farebnej schémy pre jednotlivé HTML prvky. Napríklad, ak uvediete "div { color-scheme: only light }", pre prvok div sa bude používať iba svetlá téma, aj keď je v prehliadači nútene zapnuté tmavé zobrazenie.
- V CSS bola pridaná podpora media dotazov 'dynamic-range' a 'video-dynamic-range' na určenie prítomnosti obrazovky, ktorá podporuje HDR (Vysoký dynamický rozsah).
- Do funkcie window.open() bola pridaná možnosť výberu otvorenia odkazu v novej karte, novom okne alebo kontextovom okne. Okrem toho, vlastnosť window.statusbar.visible teraz vracia "false" pre kontextové okná a "true" pre karty a okná. const popup = window.open('_blank', '', 'popup=1'); // Otvoriť v kontextovom okne const tab = window.open('_blank', '', 'popup=0'); // Otvoriť v karte
- Pre okná a worker-y bol implementovaný metóda structuredClone(), ktorá umožňuje vytvárať rekurzívne kópie objektov, vrátane vlastností nielen uvedeného objektu, ale aj všetkých ostatných objektov, na ktoré sa odkazuje aktuálny objekt.
- V Web Authentication API bola pridaná podpora rozšírenia špecifikácie FIDO CTAP2, ktorá umožňuje nastaviť minimálnu povolenú dĺžku PIN kódu (minPinLength).
- Pre inštalované samostatné webové aplikácie bol pridaný komponent Window Controls Overlay, ktorý rozširuje obrazovú plochu aplikácie na celé okno, vrátane oblasti hlavičky, na ktorú sa prekrývajú štandardné tlačidlá na ovládanie okna (zatvorenie, minimalizácia, maximalizácia). Webová aplikácia môže ovládať vykresľovanie a spracovanie vstupu v celom okne, okrem prekrytej oblasti s tlačidlami ovládania okna.
- V WritableStreamDefaultController bolo pridané vlastnosť spracovania signálov, ktorá vracia objekt AbortSignal, pomocou ktorého je možné okamžite zastaviť operácie zápisu do WritableStream bez čakania na ich dokončenie.
- V WebRTC bola odstránená podpora mechanizmu vyjednávania kľúčov SDES, ktorý bol organizáciou IETF v roku 2013 vyhlásený za zastaraný kvôli problémom s bezpečnosťou.
- API U2F (Cryptotoken) je predvolene vypnuté a predtým bolo vyhlásené za zastarané, pričom ho nahradilo API Web Authentication. API U2F bude úplne odstránené v Chrome 104.
- V API Directory bolo vyhlásené zastarané pole installed_browser_version, ktorého miesto zaujme nové pole pending_browser_version, ktoré obsahuje informácie o verzii prehliadača vrátane nahraných ale nepoužitých aktualizácií (t.j. verzia, ktorá bude platiť po reštarte prehliadača).
- Odstránili sa parametre, ktoré umožnili vrátiť podporu TLS 1.0 a 1.1.
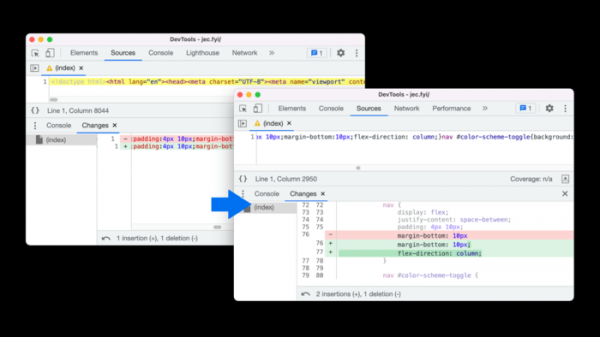
- Boli vykonané vylepšenia v nástrojoch pre webových vývojárov. Pridaná karta na hodnotenie práce cache prechodu (Back-forward cache), ktorá zabezpečuje okamžité prechody pri používaní tlačidiel „Späť“ a „Vpred“. Pridaná možnosť emulácie médiaproziev forced-colors. V editore Flexbox boli pridane tlačidlá na podporu vlastností row-reverse a column-reverse. Na karte „Changes“ bolo zabezpečené zobrazenie zmien po formátovaní kódu, čo uľahčuje analýzu minifikovaných stránok.

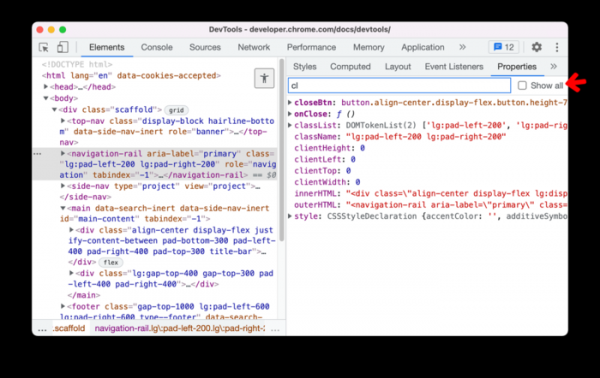
Realizácia panela pre prezeranie kódu bola aktualizovaná na vydanie editora kódu CodeMirror 6, ktorý výrazne zlepšuje výkon pri práci s veľmi veľkými súbormi (WASM, JavaScript), bolo vyriešených niekoľko problémov so náhodnými posunmi pri navigácii a zlepšené odporúčania systému automatického dopĺňania pri editácii kódu. Do panela s CSS vlastnosťami bola pridaná možnosť filtrovania výstupu podľa názvu alebo hodnoty vlastnosti.

Okrem noviniek a opravy chýb nová verzia odstránila 27 zraniteľností. Mnohé z zraniteľností boli odhalené prostredníctvom automatizovaného testovania nástrojmi AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer a AFL. Kritické problémy, ktoré by umožnili obísť všetky úrovne ochrany prehliadača a vykonať kód v systéme mimo prostredia sandbox, neboli zistené. V rámci programu odmien za objavenie zraniteľností pre aktuálne vydanie spoločnosť Google vyplatila 19 odmien v celkovej výške 88 tisíc dolárov (dve odmeny po 20000 $, jedna odmena po 12000 $, dve odmeny po 7500 $, štyri odmeny po 1000 $ a jednu odmenu po 7000 $, 5000 $, 3000 $ a 2000 $.
Zdroj: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish