

Prebehlo uvoľnenie webového prehliadača Firefox 102. Vydanie Firefox 102 patrí do kategórie vetiev s dlhodobou podporou (ESR), pre ktoré sú aktualizácie vydávané počas roka. Okrem toho bolo vytvorené aktualizovanie predchádzajúcej vetvy s dlhodobou podporou 91.11.0 (v budúcnosti sa očakávajú ešte dve aktualizácie 91.12 a 91.13). V priebehu nasledujúcich hodín sa beta testovania zúčastní vetva Firefox 103, ktorej uvoľnenie je plánované na 26. júla.
Hlavné novinky vo Firefox 102:
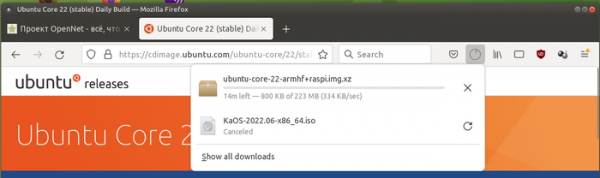
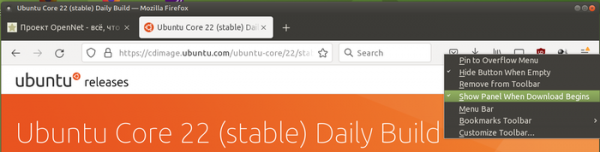
- Bola poskytnutá možnosť vypnutia automatického otvorenia panela s informáciami o sťahovaných súboroch pri každom novom sťahovaní.


- Pridaná ochrana proti sledovaniu pri prechádzaní na iné stránky prostredníctvom odstraňovania parametrov v URL. Ochrana spočíva vo vymazaní z URL parametrov, ktoré sa používajú na sledovanie (napríklad utm_source), a aktivuje sa pri zapnutí prísneho režimu blokovania nežiadúceho obsahu v nastaveniach (Enhanced Tracking Protection -> Strict) alebo pri otvorení stránky v režime súkromného prehliadania. Výberové čistenie možno tiež zapnúť cez parameter privacy.query_stripping.enabled v about:config.
- Funkcie dekódovania zvuku boli presunuté do samostatného procesu s prísnejšou sandboxovou izoláciou.
- V režime 'obrázok v obraze' bol zabezpečený zobrazenie titulkov pri sledovaní videí na stránkach HBO Max, Funimation, Dailymotion, Tubi, Disney+ Hotstar a SonyLIV. Predtým sa titulky zobrazovali iba pre YouTube, Prime Video, Netflix a stránky používajúce formát WebVTT (Web Video Text Track).
- Na platforme Linux bola poskytnutá možnosť používania DBus služby Geoclue na určenie polohy.
- Vylepšené zobrazovanie PDF dokumentov v režime vysokého kontrastu.
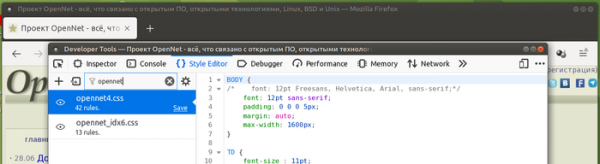
- V rozhraní pre webových vývojárov na karte Style Editor sa objavila podpora filtrovania štýlových tabuliek podľa názvu.

- Do API Streams bol pridaný trieda TransformStream a metóda ReadableStream.pipeThrough, ktoré možno použiť na vytvorenie a prenos dát vo forme prúdu (pipe) medzi ReadableStream a WritableStream s možnosťou vyvolania spracovateľov na transformáciu prúdu pre každý blok.
- Do API Streams boli pridané triedy ReadableStreamBYOBReader, ReadableByteStreamController a ReadableStreamBYOBRequest na efektívny priamy prenos binárnych údajov mimo vnútorných frontov.
- Je naplánované na odstránenie neštandardného vlastnosti Window.sidebar, ktorá je poskytovaná iba v prehliadači Firefox.
- Zabezpečená integrácia CSP (Content-Security-Policy) s WebAssembly umožňuje uplatniť obmedzenia CSP aj pre WebAssembly. Teraz dokument, pre ktorý CSP zakazuje vykonávanie skriptov, nebude môcť spustiť bajtkód WebAssembly, pokiaľ nie je nastavený parameter ‘unsafe-eval’ alebo ‘wasm-unsafe-eval’.
- V CSS v mediálnych dotazoch je implementovaná vlastnosť update, ktorá umožňuje prispôsobiť sa frekvencii aktualizácie informácií podporovanej výstupným zariadením (napríklad hodnota „slow“ sa nastavuje pre obrazovky elektronických kníh, „fast“ pre bežné obrazovky a „none“ pri výstupe na tlač).
- Pre doplnky, ktoré podporujú druhú verziu manifestu, je sprístupnený API Scripting, ktorý umožňuje spúšťať skripty v kontexte webových stránok, pridať a odstrániť CSS, a tiež spravovať registráciu skriptov pre spracovanie obsahu.
- Vo Firefoxe pre Android pri vyplňovaní formulárov s údajmi o kreditných kartách zabezpečuje zobrazenie samostatnej výzvy na uloženie zadaných informácií pre systém automatického vyplňovania formulárov. Odstránený bol problém, ktorý spôsoboval haváriu pri otvorení obrazovkovej klávesnice, ak sa v schránke nachádzala veľká dávka údajov. Riešený je problém so zastavením Firefoxu pri prepínaní medzi aplikáciami.
Okrem noviniek a opravy chýb vo Firefoxe 102 bola odstránená 22 zraniteľností, z ktorých 5 je označených ako nebezpečné. Zraniteľnosť CVE-2022-34479 umožňuje na platforme Linux zobraziť vyskakovacie okno, ktoré zakrýva adresný riadok (môže byť použité na simuláciu falošného rozhrania prehliadača, ktoré zavádza používateľa, napríklad pri phishingu). Zraniteľnosť CVE-2022-34468 umožňuje obísť obmedzenia CSP, ktoré zakazujú vykonávanie JavaScriptu v iframe, prostredníctvom substitúcie URI „javascript:“. 5 zraniteľností (zhrnuté pod CVE-2022-34485, CVE-2022-34485 a CVE-2022-34484) sú spôsobené problémami s pamäťou, ako sú preteky bufferov a prístup k už uvoľneným oblastiam pamäte. Potenciálne tieto problémy môžu viesť k vykonaniu kódu útočníka pri otvorení špeciálne pripravených stránok.
Zdroj: opennet.ru
