

Došlo k uvoľneniu webového prehliadača Firefox 103. Okrem toho boli vytvorené aktualizácie predlhej podpornej vetvy — 91.12.0 a 102.1.0. V nasledujúcich hodinách sa do fázy beta testovania presunie vetva Firefox 104, ktorej uvoľnenie je naplánované na 23. augusta.
Hlavné novinky vo Firefox 103:
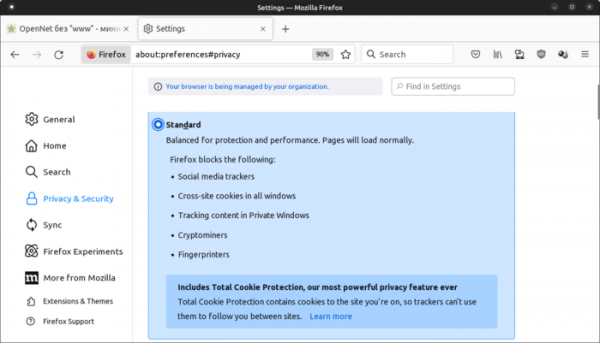
- Predvolene je aktivovaný režim úplnej ochrany Cookie (Total Cookie Protection), ktorý sa predtým používal iba pri otvorení webových stránok v režime súkromného prehliadania a pri výbere prísneho režimu blokovania neželaného obsahu. V režime Total Cookie Protection sa pre Cookie každého webu aplikuje samostatná izolovaná úložisko, čo bráni používaniu Cookies na sledovanie pohybu medzi webmi, keďže všetky Cookies z načítaných externých blokov (iframe, js a pod.) sú viazané na web, z ktorého boli tieto bloky načítané, a nie sú prenosné pri prístupe k týmto blokom z iných webov.

- Zvýšený výkon v systémoch s monitorom s vysokou obnovovacou frekvenciou (120 Hz+).
- V zabudovanom PDF prehliadači je poskytnuté zvýraznenie povinných políc na vypĺňanie pre dokumenty s vstupnými formulármi.
- V režime „obrázok v obraze“ bola pridaná možnosť zmeny veľkosti písma titulkov. Zabezpečené zobrazenie titulkov pri sledovaní videí zo stránok Funimation, Dailymotion, Tubi, Hotstar a SonyLIV. Predtým sa titulky zobrazovali iba pre YouTube, Prime Video, Netflix, HBO Max, Funimation, Dailymotion, Disney+ a stránky využívajúce formát WebVTT (Web Video Text Track).
- Na prechod medzi tlačidlami na paneli kariet je teraz možné používať klávesy na ovládanie kurzora, Tab a Shift+Tab.
- Funkcia zväčšenia textu pre ľudí so slabým zrakom („Make text bigger“) bola rozšírená na všetky prvky rozhrania a obsah (predtým sa týkala iba systémového písma).
- Z nastavení bola odstránená možnosť vrátiť podporu do certifikátov digitálnych podpisov založených na hashovaných SHA-1, ktoré sú už dostatočne dlho považované za nebezpečné.
- Pri kopírovaní textu z webových formulárov je zabezpečené zachovanie nedeliteľných medzier na zabránenie automatickému prerušeniu riadkov.
- Na platforme Linux boli vyriešené problémy s výkonom WebGL pri použití proprietárnych ovládačov NVIDIA v kombinácii s DMA-Buf.
- Opravený problém s veľmi pomalým spúšťaním spôsobený spracovaním obsahu v lokálnom úložisku.
- Do Streams API bola pridaná podpora prenosných tokov, ktoré umožňujú predávať objekty ReadableStream, WritableStream a TransformStream vo forme argumentov pri zavolaní postMessage(), aby sa operácia vykonávala v web worker s klonovaním údajov na pozadí.
- Pre stránky otvorené bez HTTPS a z blokov iframe je zakázaný prístup k API caches, CacheStorage a Cache.
- Podpora atribútov scriptminsize a scriptsizemultiplier, predtým vyhlásených za zastarané, bola ukončená.
- Vo Windows 10 a 11 bola počas inštalácie zabezpečená pripnutie ikony Firefox na panel.
- Na platforme macOS bol prechod na modernejšie API na správu zámkov, čo viedlo k zlepšeniu odozvy rozhrania pri vysokom zaťažení CPU.
- V verzii pre Android bol odstránený pád pri prechode do režimu rozdelenia obrazovky alebo pri zmene veľkosti okna. Riešil sa problém, ktorý viedol k spätnej reprodukcii videa. Opravená bola chyba, ktorá pri určitých nezvyklých okolnostiach spôsobila pád pri otvorení obrazovkovej klávesnice v prostredí Android 12.
Okrem noviniek a opravy chýb vo Firefox 103 bolo odstránených 10 zraniteľností, z ktorých 4 sú označené ako nebezpečné (podľa CVE-2022-2505 a CVE-2022-36320), spôsobené problémami s pamäťou, ako sú pretečenia bufferov a prístup k už uvoľneným oblastiam pamäte. Tieto problémy by potenciálne mohli viesť k vykonaniu kódu útočníka pri otvorení špeciálne upravených stránok. Zo zraniteľností so strednou úrovňou nebezpečenstva sa dá spomenúť možnosť zistenia polohy kurzora pomocou manipulácií s CSS vlastnosťami overflow a transform, a zamrznutie verzie pre Android pri spracovaní veľmi dlhého URL.
Zdroj: opennet.ru
