

Došlo k vydaniu webového prehliadača Firefox 104. Okrem toho boli vytvorené aktualizácie vetiev s dlhodobou podporou — 91.13.0 a 102.2.0. Na beta testovanie bude v najbližších hodinách prevedená vetva Firefox 105, ktorej vydanie je naplánované na 20. septembra.
Hlavné novinky vo Firefoxe 104:
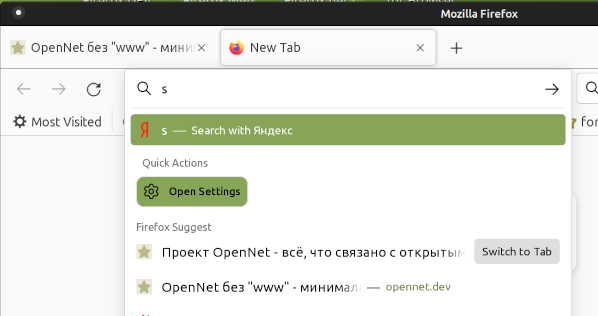
- Pridaný experimentálny mechanizmus QuickActions, ktorý umožňuje vykonávať rôzne štandardné akcie s prehliadačom priamo z adresného riadku. Napríklad na rýchly prechod k prehliadaniu doplnkov, záložiek, uložených účtov (správca hesiel) a otvoreniu režimu súkromného prehliadania môžete do adresného riadku zadať príkazy addons, bookmarks, logins, passwords a private. Po ich rozpoznaťe sa v rozbaľovacom zozname zobrazí tlačidlo na prechod k príslušnému rozhraniu. Pre aktiváciu QuickActions je potrebné nastaviť parametre browser.urlbar.quickactions.enabled=true a browser.urlbar.shortcuts.quickactions=true v about:config.

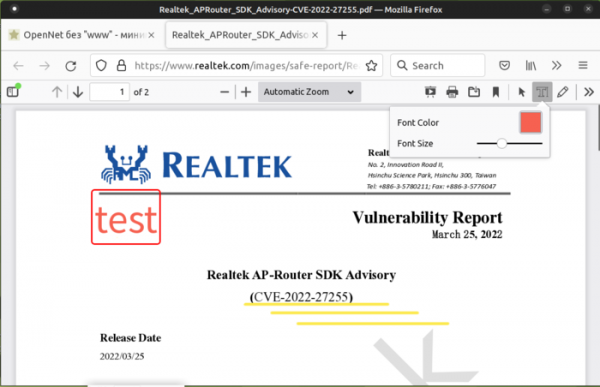
- Do zabudovaného rozhrania na prezeranie dokumentov vo formáte PDF bol pridaný režim úprav, ktorý ponúka možnosti ako kreslenie grafických označení (nákresy pomocou ruky) a pripojenie textových komentárov. Farba, hrúbka čiar a veľkosť písma sa nastavujú prostredníctvom nových tlačidiel pridaných na panel PDF prehliadača. Pre aktiváciu nového režimu je potrebné nastaviť parameter pdfjs.annotationEditorMode=0 na stránke about:config.

- Podobne ako pri regulácii zdrojov vyhradených pre pozadové záložky, používateľské rozhranie teraz prechádza do režimu úspory energie, keď je okno prehliadača minimalizované.
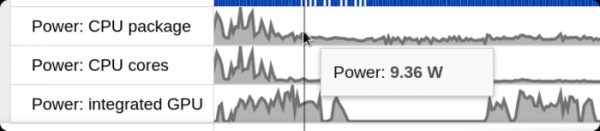
- V rozhraní profilovania bola pridaná možnosť analýzy spotreby energie súvisiacej s činnosťou webovej stránky. Analyzátor spotreby energie je zatiaľ k dispozícii iba na systémoch Windows 11 a na počítačoch Apple s čipom M1.

- V režime „obrázok v obraze“ je zabezpečené zobrazenie titulkov pri sledovaní videí zo služby Disney+. Predtým sa titulky zobrazovali iba pre YouTube, Prime Video, Netflix, HBO Max, Funimation, Dailymotion, Tubi, Hotstar a SonyLIV a webové stránky používajúce formát WebVTT (Web Video Text Track).
- Pridaná podpora CSS vlastnosti scroll-snap-stop, ktorá umožňuje nastaviť správanie pri posúvaní pomocou touchpadu: v režime 'always' sa posúvanie zastaví na každom prvku, zatiaľ čo v režime 'normal' pri inertnom posúvaní gestom je povolené preskočenie prvkov. Tiež bola implementovaná podpora úpravy polohy posúvania v prípade zmeny obsahu (napríklad na udržanie tej istej polohy po odstránení časti vyššieho obsahu).
- V JavaScript objektoch Array a TypedArrays boli pridané metódy Array.prototype.findLast(), Array.prototype.findLastIndex(), TypedArray.prototype.findLast() a TypedArray.prototype.findLastIndex(), ktoré umožňujú vyhľadávať prvky s výstupom výsledku vzhľadom na koniec poľa. [1,2,3,4].findLast((el) => el % 2 === 0) // → 4 (posledný párny prvok)
- Do metódy HTMLElement.focus() bola pridaná podpora parametra option.focusVisible, pomocou ktorého je možné zapnúť zobrazenie vizuálneho indikátora zmeny vstupného fokusu.
- Bola pridaná vlastnosť SVGStyleElement.disabled, pomocou ktorej je možné zapnúť alebo vypnúť štýlové tabuľky pre konkrétny prvok SVG alebo skontrolovať ich stav (podobne ako HTMLStyleElement.disabled).
- Zvýšená stabilita a výkon zmenšovania a obnovovania okien na platforme Linux pri použití webového rámca Marionette (WebDriver). Bola pridaná možnosť pripojenia dotykových správcov k obrazovke (touch action).
- Vo verzii pre Android bola zabezpečená podpora automatického vyplňovania formulárov s adresami na základe predtým zadaných adries. V nastaveniach je poskytnutá možnosť úpravy a pridávania adries. Bola pridaná podpora selektívneho odstraňovania histórie, ktorá umožňuje odstrániť históriu pohybov za poslednú hodinu alebo za posledné dva dni. Odstránené havarijné ukončenie pri otvorení odkazu z vonkajšej aplikácie.
Okrem noviniek a opráv chýb vo Firefox 104 bolo odstránených 10 zraniteľností, z ktorých 8 je označených za nebezpečné (6 pod CVE-2022-38476 a CVE-2022-38478) spôsobené problémami s pamäťou, ako sú pretečenia bufferov a prístup k už uvoľneným oblastiam pamäte. Potenciálne tieto problémy môžu viesť k vykonaniu kódu útočníka pri otvorení špeciálne naformátovaných stránok.
Zdroj: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish