

Vyšla verzia webového prehliadača Firefox 121 a bola vytvorená aktualizácia vetvy s dlhodobou podporou — 115.6.0. Vetva Firefox 122 bola preverená do beta testovania, pričom jej vydanie je naplánované na 23. januára.
Hlavné novinky vo Firefoxe 121:
- Na Linuxe je predvolene zapnuté používanie kompozitu servera Wayland namiesto XWayland, čo vyriešilo problémy s fungovaním touchpadu, podporou gest na dotykových obrazovkách a nastavením DPI pre každý monitor v prostrediach založených na Waylande. Používanie Waylandu tiež ukazuje zvýšenie výkonu pri práci s grafikou. Avšak z dôvodu obmedzení protokolu Wayland sú tu problémy s presúvaním okna „obrázok v obrázku“ na popredie.
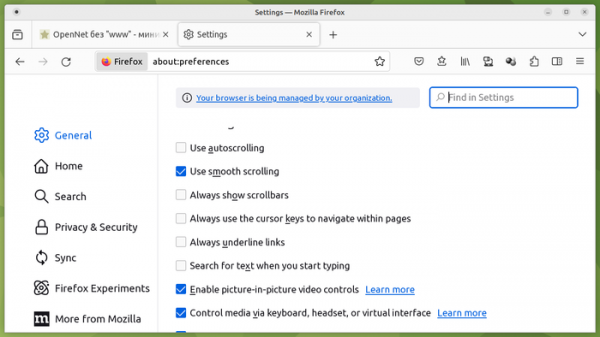
- V nastaveniach v sekcii General/Browsing bola pridaná možnosť na nútené zapnutie podčiarkovania odkazov, nezávisle od nastavení CSS na stránke (môže to byť užitočné pre ľudí s poruchami vnímania farieb).

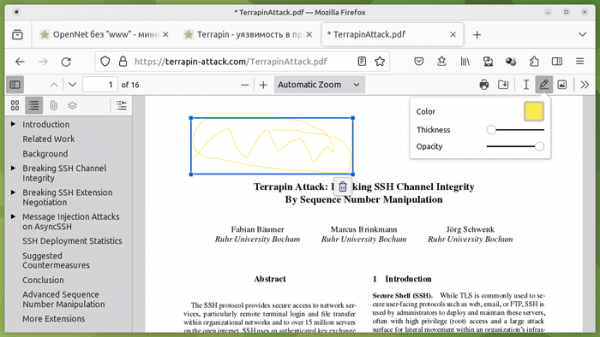
- V prehliadači PDF bola implementovaná plávajúca tlačidlo koša na odstránenie obrázkov, textu a obrázkov pridaných pri úpravách PDF.
- Na platforme Windows bola implementovaná výzva na inštaláciu balíka AV1 Video Extension, ktorý umožňuje hardvérové urýchlenie dekódovania videa vo formáte AV1.
- Na platforme macOS bola pridaná podpora ovládania pomocou hlasových príkazov.
- Bola pridaná podpora pre oneskorené načítanie blokov iframe, ktoré zabraňuje načítaniu obsahu nachádzajúceho sa mimo viditeľnej oblasti, až kým používateľ neposunie stránku na miesto bezprostredne pred týmto prvkom. Na riadenie oneskoreného načítania stránok bol do tagu „iframe“ pridaný atribút „loading“, ktorý môže mať hodnotu „lazy“ (<iframe loading=lazy>). Oneskorené načítanie zníži spotrebu pamäte, zníži prevádzku a zvýši rýchlosť počiatočného otvorenia stránok.
- Pridaný CSS-pseudoklas „:has()“ na kontrolu s ohľadom na prítomnosť podriadeného prvku v nadradenom. Napríklad „p:has(span)“ pokrýva prvky. <p>, v ktorých sa nachádza prvok <span>.
- V CSS vlastnosti text-indent boli pridané parametre „hanging“ a „each-line“, ktoré uľahčujú formátovanie štýlov odsekov, napríklad bibliografií a básní. Kombinovanie viacerých parametrov text-indent v jednom výraze, napríklad „text-indent: 3em hanging each-line“, je tiež povolené.
- Do CSS vlastnosti text-wrap boli pridané parametre: „balance“ (umožňuje zlepšiť konzistentnosť formátovania viacerých textových blokov, ako sú dlhé nadpisy) a „stable“ (zakazuje preformátovanie obsahu počas jeho úprav).
- Do funkcie Date.parse() bola pridaná podpora ďalších formátov, ako napríklad MMM-DD-YYYY, uvedenie milisekúnd, určenie dňa v týždni pred dátumom („Wed, 1970-01-01“) a ignorovanie chýb v písaní dňa v týždni („foo 1970-01-01“).
- Pridaná statická metóda Promise.withResolvers(), ktorá umožňuje používať callback funkcie resolve a reject na nastavenie spracovateľov, ktorí schvaľujú alebo odmietajú definície Promise po jeho vytvorení.
- Do WebAssembly bola pridaná podpora inštrukcií return_call a return_call_indirect na optimalizáciu tail-call rekursie, čo umožňuje znižovať spotrebu pamäte v zásobníku, zvyšovať výkon a zlepšovať podporu funkcionálnych programovacích jazykov.
- Do API WebTransport, určeného na odosielanie a prijímanie údajov medzi prehliadačom a serverom, bolo pridané vlastnosť sendOrder, ktorá umožňuje nastaviť rôzne priority na odosielanie a prijímanie v obojsmerných prúdoch.
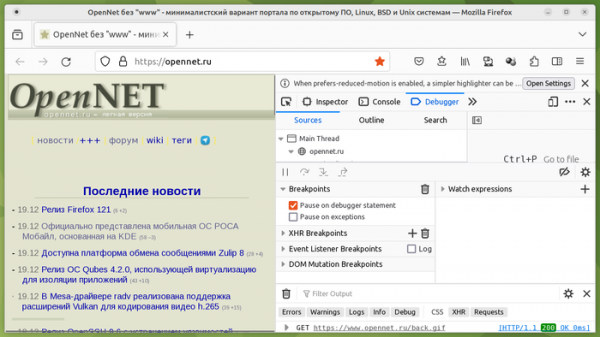
- V nástrojoch pre webových vývojárov bola vykonaná práca na zvýšení prístupnosti pre osoby so zdravotným postihnutím, napríklad bol unifikovaný a zväčšený indikátor zamerania v rôznych nástrojoch. V zabudovanom laditeľovi JavaScript bola pridaná možnosť „Pause on debugger statement“ na vypnutie laditeľa.
- V verzii pre Android boli odstránené havarijné ukončenia, ktoré sa prejavovali pri kopírovaní do schránky a zobrazení vyklenutého oznámenia. Riešené problémy s vykresľovaním na smartfónoch Google Pixel 8 a Samsung Galaxy S22. Bol uvedený do prevádzky adresár rozšírení. V režime súkromného prehliadania je zabezpečené blokovanie externých cookies a prístupu k lokálnemu úložisku. V režime manuálneho nastavenia Enhanced Tracking Protection je zapnuté blokovanie sledovacieho kódu používaného na sledovanie pohybov v sociálnych sieťach.
Okrem noviniek a opravy chýb vo Firefoxe 121 bolo odstránených 27 zraniteľností. 13 zraniteľností (11 spojených pod CVE-2023-6864 a CVE-2023-6873), ktoré sú označené ako nebezpečné, je spôsobených problémami s pamäťou, ako sú pretečenia bufra a prístupy k už uvoľneným oblastiam pamäte. Tieto problémy môžu potenciálne viesť k vykonaniu kódu útočníka pri otvorení špeciálne formátovaných stránok. Ďalšia nebezpečná zraniteľnosť (CVE-2023-6135) súvisí s vystavením knižnice NSS útoku „Minerva“, ktorý umožňuje replikáciu súkromného kľúča analyzovaním údajov cez bočné kanály.
Zdroj: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bosnian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish
 Turkish