

Bola vydaná verzia webového prehliadača Firefox 131 a boli vytvorené aktualizácie predchádzajúcich vetiev s dlhodobou podporou — 115.16.0 a 128.3.0. Do beta testovania bola prevedená vetva Firefox 132, ktorej vydanie je naplánované na 29. októbra.
Hlavné novinky vo Firefox 131:
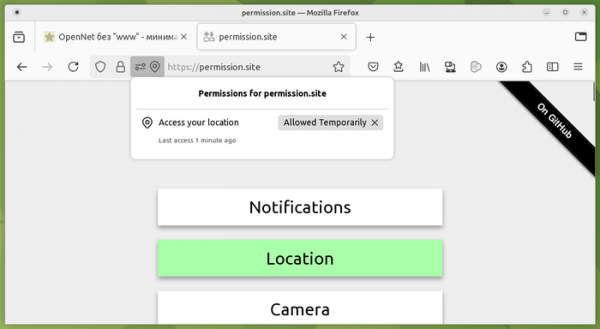
- Implementovaná možnosť poskytovania dočasných oprávnení pre webové stránky (napríklad prístup k polohe), ktoré sa zrušia po zatvorení karty alebo uplynutí hodiny od udelenia tohto oprávnenia používateľom.

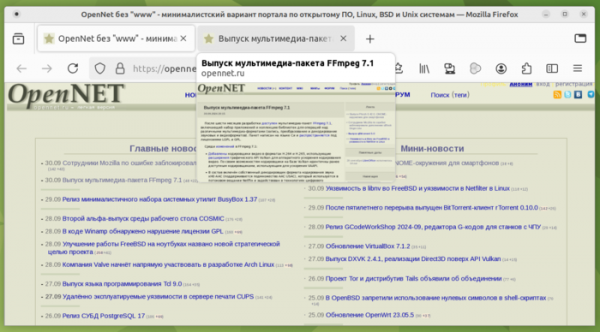
- Predvolený režim zobrazuje miniatury stránok pri nahoverovaní kurzora na tlačidlá kariet. Predpokladá sa, že miniatury pomôžu rýchlejšie nájsť potrebné stránky bez straty času prehliadaním kariet s rovnakými nadpismi.

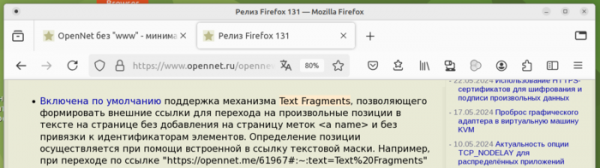
- Podpora mechanizmu Text Fragments je predvolene zapnutá, čo umožňuje vytvárať externé odkazy na konkrétne miesta v texte na stránke bez pridania štítkov na stránku. <a name> a bez viazania na identifikátory prvkov. Určenie polohy sa vykonáva pomocou textovej masky integrovej do odkazu. Napríklad, pri prechode na odkaz „https://opennet.me/61967#:~:text=TextFragments“ prehliadač posunie stránku na pozíciu s frázou „Text Fragments“ a zvýrazní ju farbou. Okrem nastavenia jednoduchej masky je podporovaná aj možnosť určenia masiek začiatku a konca zvýrazneného textu, ako aj viazania na predchádzajúce a nasledujúce masky, ktoré sa používajú na zvýraznenie požadovaného fragmentu pri viacerých zhodeniach na stránke.

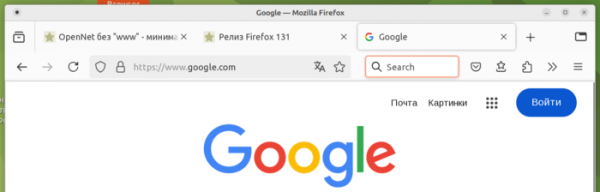
- Zabezpečené otvorenie hlavnej stránky vyhľadávača stlačením shift-enter alebo shift-click na prázdnom riadku vyhľadávania, voliteľne pridávaného do panela vedľa adresného riadku.

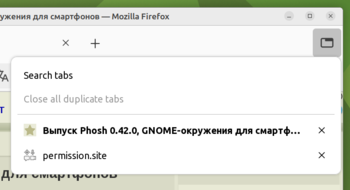
- Ikona menu so zoznamom všetkých otvorených kariet, zobrazujúca sa v pravom hornom rohu, bola zmenená (namiesto znaku „V“ sa teraz používa obrázok karty).

- V zabudovanom systéme prekladu sa teraz pri výbere jazyka predvolene používa jazyk, ktorý používateľ predtým zvolil na preklad.
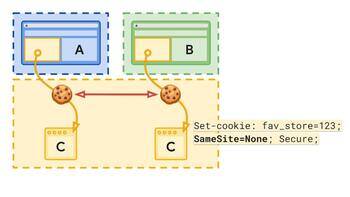
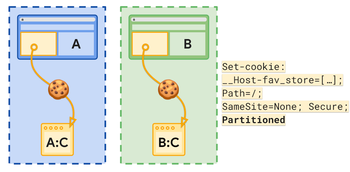
- Pridaná podpora technológie CHIPS (Cookies Having Independent Partitioned State), vytvorenej Googlom v rámci iniciatívy Privacy Sandbox, ktorá umožňuje izoláciu cookies viazaním na doméne prvú úroveň, pomocou atribútu „Partitioned“. Ak v normálnych podmienkach môže externý kód z webu „C“, ktorý je zabudovaný na weby „A“ a „B“, spracovávať cookies, ktoré sú spoločné pre tieto stránky, pri uvedení atribútu „Partitioned“ budú cookies nastavené webom „C“ pri načítaní kódu z webov „A“ a „B“ úplne oddelené.


- Hodnota SameSite=None pre cookies môže byť teraz nastavená iba v režime Secure, ktorý platí pre pripojenia cez HTTPS. SameSite=None deaktivuje obmedzenia posielania cookies pre vloženia zo štvrtých strán.
- V procese prípravy na prechod na špecifikáciu SVG 2 boli odstránené vlastnosti SVGGraphicsElement.nearestViewportElement a SVGGraphicsElement.farthestViewportElement, ktoré boli vyhlásené za zastarané v februári.
- V súlade s odporúčaním pracovnej skupiny zaoberajúcej sa štandardizáciou CSS bolo CSS vlastnosť „inset-area“ premenované na „position-area“.
- V JavaScript rozhraní Iterator bola pridaná podpora synchronne vykonávaných spracovateľov Iterator.prototype.drop(), Iterator.prototype.every(), Iterator.prototype.filter(), Iterator.prototype.find(), Iterator.prototype.flatMap(), Iterator.prototype.forEach(), Iterator.prototype.map(), Iterator.prototype.reduce(), Iterator.prototype.some() a Iterator.prototype.take(), ktoré umožňujú vykonávať na iterátoroch operácie podobné operáciám s poľami bez explicitného vytvárania medziobjektov Array, čo je užitočné pri spracovaní veľmi veľkých množín údajov.
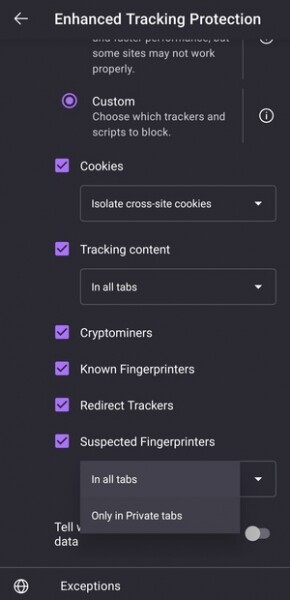
- Vo verzii pre Android sa pri ukladaní záložky teraz predvolene vyberá sekcia, do ktorej bola pridaná predchádzajúca záložka, a nie koreňová sekcia záložiek. Do nastavení bola pridaná možnosť na zapnutie ochrany pred skrytou identifikáciou používateľa (fingerprint), ktorá nie je spojená so známymi trackermi. Možnosť je dostupná pri voľbe prispôsobeného alebo rozšíreného režimu ochrany pred sledovaním.

Okrem noviniek a opravy chýb vo Firefoxe 131 bolo odstránených 24 zraniteľností. 18 zraniteľností je označených ako nebezpečné, z ktorých 14 spôsobila problém v správe pamäte, ako je pretečenie vyrovnávacej pamäte a prístup k už uvoľneným oblastiam pamäte. Potenciálne tieto problémy môžu viesť k vykonaniu kódu útočníka pri otvorení špeciálne upravených stránok.
Zdroj: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish