

Vyšiel webový prehliadač Firefox 132 a boli vytvorené aktualizácie predchádzajúcich vetiev s dlhodobou podporou — 115.17.0 a 128.4.0. Na beta testovanie bola prevedená vetva Firefox 133, ktorej vydanie je naplánované na 26. novembra.
Hlavné novinky vo Firefoxe 132:
- V režime zosilnenej ochrany (strict) proti sledovaniu pohybov (ETP, Enhanced Tracking Protection) a pri otváraní stránok v režime súkromného prehliadania je aktivované blokovanie prístupu ku všetkým externým cookie, ktoré sú nastavené pri kontakte s doménami, ktoré sa líšia od domény aktuálnej stránky. Napríklad, ak predtým mohol externý kód zo stránky „C“, vložený cez iframe na stránkach „A“ a „B“, spracovávať spoločné cookie pre tieto stránky, odteraz budú cookie nastavené stránkou „C“ pri načítaní kódu zo stránok „A“ a „B“ nedostupné. Externé cookie sa používajú na sledovanie pohybov používateľa medzi stránkami v kóde reklamných sietí, widgetov sociálnych médií a systémov webovej analytiky.
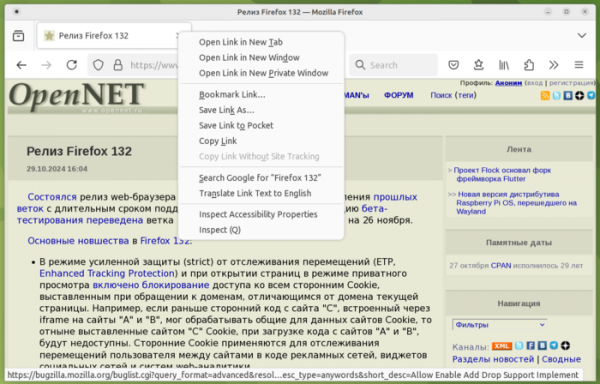
- Možnosť „Copy Without Site Tracking“ sa teraz odtieňuje v kontextovom menu, ak vybraná značka neobsahuje parametre na sledovanie prechodov medzi stránkami. Rozšírila sa škála podporovaných parametrov na sledovanie prechodov v URL, napríklad bolo zabezpečené odstránenie parametrov, ktoré sa používajú na stránkach LinkedIn a Shopee.

- Zmenila sa logika spracovania favicon-znakov pri automatickej výmene protokolu HTTP na HTTPS. Ak je ikona dostupná iba prostredníctvom HTTP, jej načítanie bude odteraz blokované.
- Do TLS 1.3 bola pridaná podpora hybridného algoritmu výmeny kľúčov „mlkem768x25519“, odolného voči pokusom o prelomenie na kvantovom počítači a predstavujúceho kombináciu X25519 ECDH a algoritmu ML-KEM (CRYSTALS-Kyber), ktorý nedávno štandardizoval Národný inštitút štandardov a technológií USA (NIST). ML-KEM používa metódy kryptografie založenej na riešení úloh teórie mriežok, pričom čas na ich vyriešenie sa na bežných a kvantových počítačoch nelíši.
- Bola implementovaná podpora TLS rozšírenia pre kompresiu certifikátov v priebehu vyjednávania spojení (RFC 8879), čo umožňuje urýchliť nadviazanie spojenia, pretože na prenášanie údajov o certifikátoch sa podieľa značná časť prevádzky počas fázy vyjednávania spojenia.
- Pre API EME (Encrypted Media Extensions) bol implementovaný modul s podporou technológie ochrany proti kopírovaniu PlayReady vyvinutý spoločnosťou Microsoft, ktorý poskytuje prvky DRM (Digital Rights Management) na prehrávanie šifrovaného videokontentu v kvalite 1080p a 4K Ultra HD na platformách podporujúcich PlayReady. Možnosť používať PlayReady je spočiatku povolená pre malý percentuálny podiel používateľov, ale v budúcnosti sa dosah používateľov bude postupne zvyšovať.
- V API WebRender pre SVG filtre eBlend, feColorMatrix, feComponentTransfer, feComposite, feDropShadow, feFlood, feGaussianBlur, feMerge a feOffset bolo zahrnuté hardvérové urýchlenie vykresľovania, čo umožnilo zvýšiť výkon pri práci s niektorými typmi grafického obsahu.
- Pre platformy Windows a macOS bola implementovaná podpora farebného priestoru Wide-gamut, ktorá je zatiaľ obmedzená iba na profily P3 s 8-bitovou reprezentáciou farby na kanál.
- V zostavách pre macOS boli rozšírené prostriedky na obnovenie relácie (Firefox sa teraz automaticky spúšťa, ak bola relácia prerušená z dôvodu reštartu systému) a bola pridaná možnosť zdieľania obrazovky.
- V API HTMLVideoElement bola pridaná metóda requestVideoFrameCallback(), ktorá umožňuje realizovať spracovanie videa po snímkach.
- V API MediaStreamTrack bola pridaná metóda getCapabilities() na určenie rozsahu povolených hodnôt vlastností súvisiacich so zvukovým a video obsahom (sampling rate, latencia, počet kanálov, pomer strán, veľkosť, FPS atď.);
- V elementoch <link>, <script> и <img> добавлен атрибут «fetchpriority», позволяющий выставить относительный приоритет загрузки того или иного ресурса, который будет учтён при планировании порядка загрузки ресурсов, загружаемых через HTTP/2 и HTTP/3. Для установки приоритетов в API HTMLLinkElement, HTMLScriptElement и HTMLImageElement также реализовано свойство fetchPriority, а в конструктор Request() добавлена поддержка параметра «options.priority». Среди допустимых значений приоритета: auto, low и high.
- Podobne ako v iných prehliadačoch, vo Firefoxe bola ukončená podpora technológie Server Push, ktorá je definovaná v štandardoch HTTP/2 a HTTP/3 a umožňuje serveru posielať zdroje klientovi bez toho, aby ich musel explicitne požadovať.
- Do nástrojov pre vývojárov webu bola vrátená možnosť ladenia externých zariadení pripojených cez USB. V webovej konzole bola obnovená podpora logovania činnosti Service Worker-ov pomocou API console.log.
- Vo verzii pre platformu Android sa v nových inštaláciách predvolená adresná lišta presunula do hornej časti obrazovky. Pre presunutie adresnej lišty dole môžete využiť nastavenie „Customize > Toolbar“. V meta-tag „viewport“ bola predvolene nastavená hodnota „resizes-visual“ pre parameter „interactive-widget“, pri ktorej zobrazenie obrazovky na klávesnici vedie k zmene veľkosti viditeľnej oblasti (visual viewport), ale nemení veľkosť výkresovej oblasti (layout viewport), čo pomáha predchádzať náročnému prekresľovaniu obsahu.
Okrem noviniek a opravy chýb v Firefox 132 bolo odstránených 17 zraniteľností. Dve zraniteľnosti sú označené ako nebezpečné, avšak ďalších 7 zraniteľností, zhromaždených pod CVE-2024-10467, je spôsobených problémami s pamäťou, ako sú pretečenia vyrovnávacej pamäte a prístup k už oslobodeným oblastiam pamäte. Potenciálne tieto problémy môžu viesť k vykonaniu kódu útočníka pri otvorení špeciálne upravených stránok.
V preklade do beta testovacej fázy vydania Firefox 133 sa objavila možnosť prehliadania kariet z iných zariadení cez menu v pravom hornom rohu. V zostavách pre platformu Linux bola pridaná podpora ďalších gest na touchpade (napríklad dotyk dvoma prstami pre pozastavenie inertného rolovania). Vo verzii pre Android na zariadeniach s veľkými obrazovkami je predvolene aktivovaný desktopový režim.
Zdroj: opennet.ru
