

Bola vydaná verzia webového prehliadača Firefox 134 a boli vytvorené aktualizácie predchádzajúcich vetiev s dlhodobou podporou - 115.19.0 a 128.6.0. Na beta testovanie bola prevzatá vetva Firefox 135, ktorej vydanie je naplánované na 4. februára.
Hlavné novinky vo Firefoxe 134:
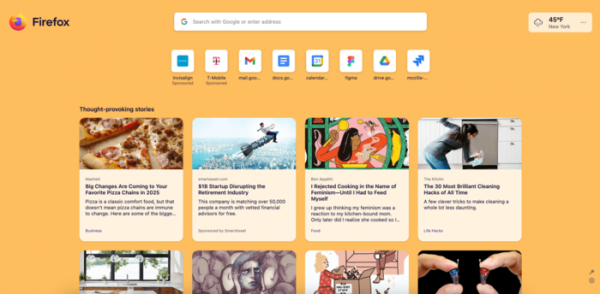
- Pre niektorých používateľov bola navrhnutá nová podoba stránky, ktorá sa zobrazuje pri otvorení novej karty. Nová verzia sa odlišuje prítomnosťou vyhľadávacieho poľa, widgetu s predpoveďou počasia a zoznamom odporúčaných stránok. Najčastejšie navštevované a pripnuté stránky sa zobrazujú nie v mriežke, ale v jednom riadku. Počet stĺpcov s obsahom sa vyberá v závislosti od šírky okna, čo umožňuje efektívne využiť všetok dostupný priestor na obrazovke. Nové rozhranie je zatiaľ sprístupnené iba pre používateľov z USA a Kanady. Pre aktiváciu v iných krajinách je potrebné na stránke about:config zadať „newtab“ a do polí s hodnotou „US, CA“ pridať kód svojej krajiny.

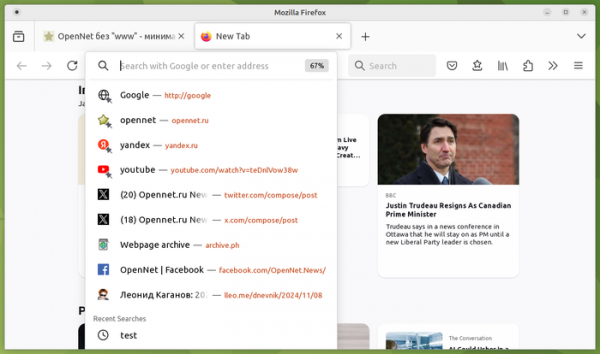
V rozbaľovacej ponuke, ktorá sa zobrazuje po presunutí vstupného fokusu na prázdny adresný riadok, sa teraz zobrazujú nielen odporúčané a predtým otvorené stránky, ale aj zoznam nedávno vykonaných vyhľadávaní, čo umožňuje ich rýchlu úpravu alebo opakovanie v inej vyhľadávač. V rozbaľovacej ponuke sa tiež objavili tlačidlá na vykonanie ďalších akcií, ako je tlač stránky alebo prechod na inú kartu.

- Pre platformu Linux bola zrealizovaná podpora dodatočných gest na touchpade (napríklad dotyk dvoma prstami na pozastavenie inertného rolovania).
- Pre platformu Windows bola pridaná podpora hardvérového dekódovania videa vo formáte HEVC (H.265).
- Pre Nemecko, Rakúsko, Belgicko, Taliansko, Holandsko, Španielsko, Švédsko a Švajčiarsko je k dispozícii možnosť využiť meta-vyhľadávaciu službu Ecosia, ktorá sa zasadzujú za ochranu prírody a väčšinu zisku investuje do sadenia stromov. Pre poskytovanie serverov spoločnosť využíva obnoviteľné zdroje energie. Výsledky vyhľadávania sa vytvárajú prostredníctvom vyhľadávačov Bing a Google.
- Zabezpečené presnejšie dodržiavanie špecifikácie pri určovaní stavu aktivácie používateľa. Aktivácia signalizuje začiatok interakcie používateľa so stránkou, ako je pohyb myšou, kliknutia na tlačidlá alebo prechody v menu. Po aktivácii sa sprístupnia niektoré Web API, napríklad pred aktiváciou je blokované zobrazenie vyskakovacích dialógov. Navrhované zmeny v novom vydaní podmienok aktivácie znižujú prísnosť blokovania vyskakovacích dialógov a zmenšujú počet falošných upozornení na blokovanie.
- Pre prvky s absolútnym pozicionovaním (pre ktoré je nastavená vlastnosť „position: absolute“) je povolené používanie CSS vlastností align-self, justify-self a place-self.
- V JavaScripte bola pridaná podpora metódy RegExp.escape(), určená na únik znakov používaných pri vytváraní regulárnych výrazov v reťazci. Takto uniknuté reťazce je možné bezpečne používať ako vzor v konštruktore RegExp().
- Pridaná metóda Promise.try(), ktorá umožňuje previesť na Promise výsledok vykonania akéhokoľvek callback volania, aby sa zjednodušilo spracovanie chýb pri vykonávaní funkcií, ktoré sa vykonávajú ako v asynchrónnom, tak aj v synchrónnom režime.
- V WebRTC pre Simulcast video pri vysielaní obsahu okien alebo celej obrazovky bola pridaná podpora kodeku VP8.
- Pridaná experimentálna podpora HTML atribútu autocorrect a JavaScript vlastnosti HTMLElement.autocorrect, ktoré zahŕňajú automatickú korekciu textu zadaného do vstupných prvkov, ako sú „<input>“ a „<textarea>“. Pre povolenie v about:config je potrebné nastaviť príznak „dom.forms.autocorrect“.
- Vylepšené nástroje na ladenie doplnkov. Napríklad zabezpečené automatické preloženie kódu doplnku v ladení po reštarte samotného doplnku.
- V ladení JavaScriptu je zabezpečené automatické prevádzanie bodov logovania (log-point, ako body zastavenia, ale pre výstup informácií do logu) na značky profileru, čo umožňuje priamo z ladenia pridávať takéto značky do systému profilovania.
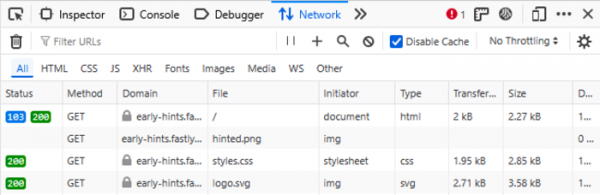
- V paneli sledovania sieťovej aktivity v nástrojoch pre webových vývojárov bol implementovaný prehľad informácií o údajoch prenášaných v odpovediach s kódom 103 „Early Hints“.

Okrem noviniek a opravy chýb v prehliadači Firefox 134 bolo odstránených 20 zraniteľností. 11 z nich je označených ako nebezpečné. 10 nebezpečných zraniteľností je spôsobených problémami s pamäťou, ako sú pretečenia zásobníka a prístup k už uvoľneným oblastiam pamäte. Tieto problémy môžu potenciálne viesť k vykonaniu kódu útočníka pri otvorení špeciálne upravených stránok. Ďalšia nebezpečná zraniteľnosť (CVE-2025-0244) súvisí s možnosťou spoofiovania adresného riadku vo verzii pre Android, používajúca nesprávnu schému protokolu.
Zdroj: opennet.ru
