

Bol uvoľnený webový prehliadač Firefox 148 a boli vytvorené aktualizácie predchádzajúcich vetiev s dlhodobou podporou — 140.8.0 a 115.33.0 (posledná v sérii 115.x). V nasledujúcich hodinách prejde vetva Firefox 149 do fázy beta testovania, pričom jej vydanie je naplánované na 24. marca.
Hlavné novinky vo Firefoxe 148 (1, 2, 3):
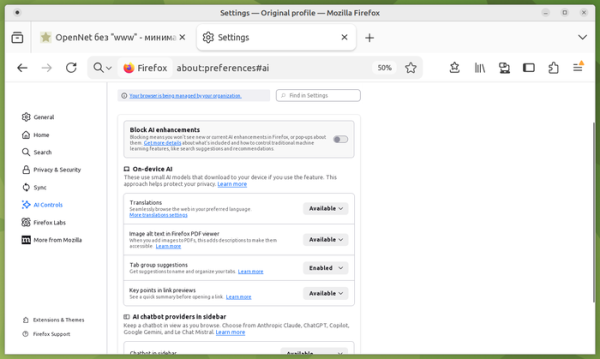
- Do nastavení bola pridaná predtým sľúbená sekcia „AI Controls“ na riadenie používania AI. Používateľ môže naraz vypnúť všetky funkcie AI alebo selektívne aktivovať len potrebnú funkcionalitu. Pre selektívne vypnutie sú dostupné funkcie spojené s AI, ako preklad do iného jazyka, rozpoznávanie textu na obrázkoch a v naskenovaných PDF dokumentoch, odporúčania a štítky pri skupinovaní tabuliek, generovanie stručného obsahu stránky pri náhľade odkazov a rozhranie na komunikáciu s chatbotmi. Každá z funkcií môže byť zapnutá, deaktivovaná alebo zablokovaná. Pri blokovaní sa lokálne nainštalované AI modely odstránia a prvky rozhrania sa skryjú.

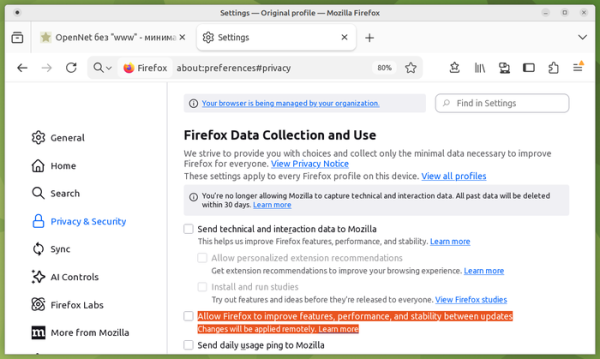
- Do nastavení bola pridaná samostatná možnosť na zapnutie nenahláseného vzdialeného použitia opráv a zmien v intervale medzi vydaniami. Predtým bola táto možnosť viazaná na zapnutie telemetrie a účasť na testovaní experimentálnych funkcií (Privacy & Security” > “Firefox Data collection” > “Install and run studies”), ale počnúc Firefoxom 148 ju možno zapnúť nezávisle od nich.
- Pozadové obrázky vybrané pre stránku, ktorá sa zobrazuje pri otvorení novej karty, sa teraz aplikujú ako pre nové karty predvolene, tak aj pre nové karty kontajnerov.
- Pre používateľov Windows 10 a 11 bola pridaná funkcia Firefox Backup, ktorá umožňuje vytvárať zálohy údajov uložených prehliadačom, ako sú záložky, nastavenia a heslá. Záloha nezahŕňa údaje, ktoré si používateľ vybral na vymazanie pri zatvorení prehliadača. Vytvorenú zálohu je možné použiť na obnovenie stavu po preinštalovaní operačného systému alebo na inom počítači.
- Zaručená webová kompatibilita pôvodného dokumentu „about:blank“, ktorý sa teraz vytvára synchronne a pri začatí navigácie na stránke nie je nahradený asynchrónne druhým prázdnym dokumentom generovaným parserom (takéto nahradenie spôsobovalo podmienku závodu, ktorá občas viedla k strate zmien zapísaných cez JavaScript bezprostredne po volaní window.open()).
- Do mechanizmu Service Worker bola pridaná podpora API WebGPU, ktorá umožňuje spúšťať operácie WebGPU na pozadí, napríklad v doplnkoch alebo pri vykonávaní spoločných úloh pre rôzne záložky jednej stránky.
- V JavaScripte boli pridané metódy Iterator.zip() a Iterator.zipKeyed() na zlučovanie viacerých polí. Tieto metódy umožňujú na základe viacerých iterátorov vytvoriť nový iterátor, kde každý prvok predstavuje pole alebo objekt s hodnotami iterátorov na tej istej pozícii. const str1 = "abc"; const str2 = "1234"; const it = Iterator.zip([Iterator.from(str1), Iterator.from(str2)]); for (const [char1, char2] of it) { console.log(`${char1} — ${char2}`); } // Výstup: // a — 1 // b — 2 // c — 3 const table = { name: ["Caroline", "Danielle", "Evelyn"], age: [30, 25, 35], city: ["New York", "London", "Hong Kong"], }; for (const { name, age, city } of Iterator.zipKeyed(table)) { console.log(`${name}, aged ${age}, lives in ${city}.`); } // Výstup: // Caroline, aged 30, lives in New York. // Danielle, aged 25, lives in London. // Evelyn, aged 35, lives in Hong Kong.
- Bol implementovaný API Trusted Types, vyvíjaný na ochranu pred manipuláciou s DOM, ktorá vedie k medziwebovému skriptovaniu (DOM XSS). Napríklad nesprávne spracovanie dát prijatých od používateľa vo funkciách eval() alebo vkladaní „.innerHTML“ môže viesť k vykonaniu JavaScript kódu v kontexte určitej stránky. Trusted Types vyžaduje používanie špeciálnych objektov TrustedHTML namiesto holých reťazcov v nebezpečných volaniach, ako sú element.innerHTML, document.write() a setTimeout(). Na druhej strane sú objekty TrustedHTML vytvorené funkciami napísanými vývojárom, ktoré vykonávajú overenie a čistenie dát.
- Pridaný API Sanitizer, ktorý poskytuje metódy na manipuláciu s HTML a odstránenie HTML prvkov z obsahu, ktoré ovplyvňujú zobrazenie a vykonávanie. Na bezpečné vloženie HTML obsahu bol navrhnutý metóda element.setHTML(), ktorá je podobná element.innerHTML, ale chráni pred medziwebovým skriptovaním (XSS). Na bezpečné spracovanie HTML je implementovaná metóda document.parseHTML(). API môže byť užitočné na čistenie prichádzajúcich údajov a odstraňovanie HTML značiek, ktoré môžu byť použité na vykonávanie XSS útokov. const unsanitizedString = «abc def»; const sanitizer1 = new Sanitizer({ elements: [«div», «p», «button», «script»], }); const target = document.getElementById(«target»); target.setHTML(unsanitizedString, { sanitizer: sanitizer1 });
- Pridaná podpora pre vlastnosť „location.ancestorOrigins“, ktorá obsahuje zoznam pôvodov (origin) všetkých rodičovských prvkov dokumentu spojených s uvedeným objektom Location. V praxi možno túto vlastnosť využiť napríklad na zistenie, či bol dokument načítaný prostredníctvom iframe na inej stránke.
- Do API Navigation bol pridaný objekt NavigationPrecommitController s metódou addHandler(), ktorá umožňuje pripojiť obslužnú rutinu, ktorá sa aktivuje pri navigácii v štádiu „post-commit“, keď je nový URL už zobrazený v adresnom riadku.
- Pridané CSS vlastnosť position-try-order, ktoré určuje prioritu výberu záložných pozícií, keď sa prvok s ukotveným pozicionovaním nezmestí na obrazovku. Vlastnosť patrí do súboru CSS Anchor Positioning, ktorý umožňuje ovládať zobrazenie prvkov viazaných na polohu iných prvkov bez použitia JavaScriptu, napríklad na pripevnenie na prvky pop-up okien (popover), ktoré sa objavujú podobne ako pop-up tipy.
- Do CSS bola pridaná funkcia shape(), ktorá umožňuje formovať tvary pomocou CSS vlastností clip-path a offset-path. Funkcia shape() podporuje príkazy na formovanie tvarov, ekvivalentné funkcii path(), ale umožňuje používať pre ne štandardnú syntax CSS.
- Vo verzii Firefox pre Android bola zmenená prezentácia panela s nástrojmi, vylepšené nastavenie obsahu panela s nástrojmi a pridaná možnosť rýchlej kopírovania viditeľného textu odkazu bez otvorenia stránky.
Okrem noviniek a opráv chýb vo Firefoxe 148 bolo odstránených 60 zraniteľností (6-krát viac ako v predchádzajúcej verzii). 48 zraniteľností je spôsobených problémami s pamäťou, ako sú pretečenia bufferov a prístup k už uvoľneným oblastiam pamäte. Potenciálne tieto problémy môžu viesť k vykonaniu škodlivého kódu pri otvorení špeciálne upravených stránok. 5 zraniteľností umožňuje obísť izoláciu sandboxu kvôli nesprávnemu overeniu hraníc a celistvému pretečeniu v komponente pre prácu s grafikou.
Zdroj: opennet.ru
