

Bol sa uvedený webový prehliadač Firefox 151 a boli vytvorené aktualizácie pre predchádzajúce vetvy s dlhodobou podporou — 140.11.0 a 115.36.0. Na beta testovanie sa čoskoro posunie vetva Firefox 152, ktorej vydanie je naplánované na 16. júna.
Hlavné novinky vo Firefoxe 151 (1, 2, 3, 4):
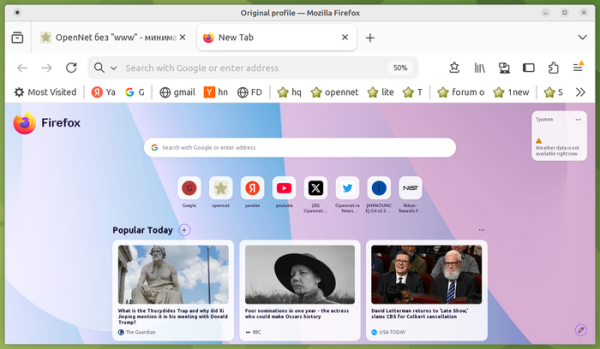
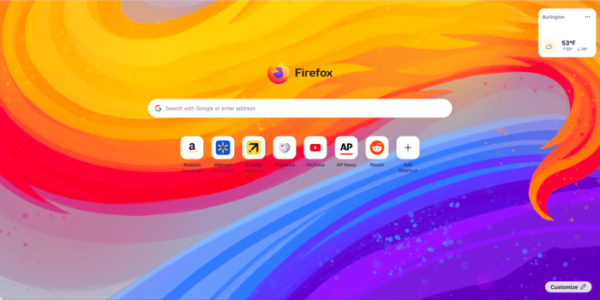
- Bol aktualizovaný vzhľad stránky, ktorá sa zobrazuje pri otvorení novej karty (logo bolo presunuté do stredu, vyhľadávací riadok bol posunutý nadol, pridaný bol pozadí, ktoré je možné zmeniť v nastaveniach). Nový dizajn je optimalizovaný na integráciu na stránku nových funkcionalít (napríklad widgety a zlepšená práca s skratkami), ktorých zapracovanie sa očakáva v ďalšom vydaní.


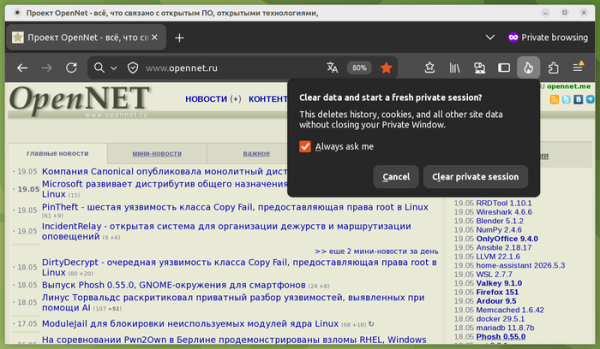
- V režime súkromného prehliadania bola implementovaná nová tlačidlo „Koniec súkromnej relácie“ (ikona s obrazom ohňa na pravej strane adresného riadku), prostredníctvom ktorého môžete okamžite vymazať všetky údaje aktuálnej súkromnej relácie, bez zatvorenia okna prehliadača (webové stránky otvorené v režime súkromného prehliadania sa zatvorí a zostane prázdna relácia).
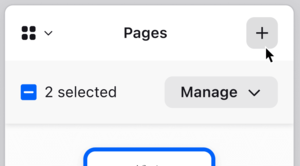
- Vo vstavanom prehliadači PDF bola realizovaná funkcia spájania viacerých stránok do jedného dokumentu.

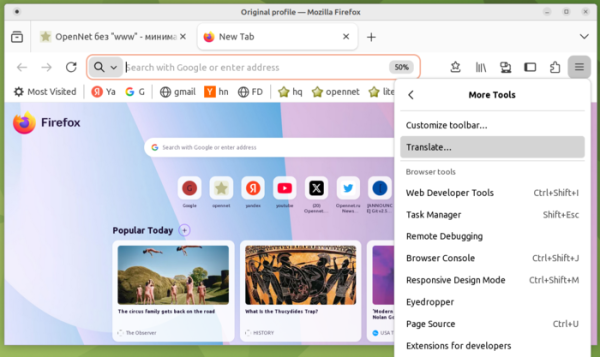
- Vstavané rozhranie pre preklad z jedného jazyka do druhého je teraz dostupné cez sekciu „Ďalšie nástroje“ v hlavnom menu.

- Vyhľadávací riadok v konfigurátora (about:preferences) bol rozšírený a teraz zaberá celú dostupnú šírku.
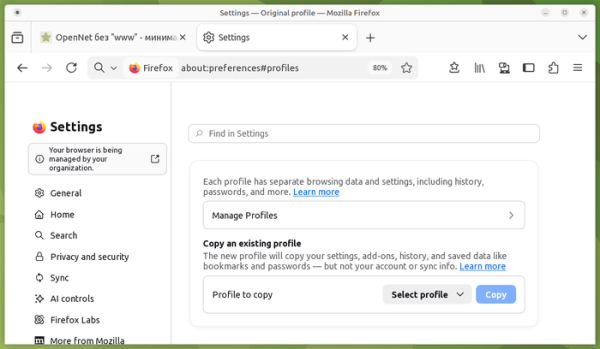
- Vo verziách pre Linux bola implementovaná podpora zálohovania profilov, ktorá umožňuje uložiť vybraný profil do súboru, ktorý sa následne môže použiť na obnovenie nastavení na inom systéme. Predtým bola táto funkcia dostupná iba vo Windows.
- Pri prenose adresára s profilom Firefox do iných častí súborového systému alebo na systémy s inými operačnými systémami je zabezpečené obnovenie nainštalovaných doplnkov a tém.
- Bol posilnený ochranný mechanizmus proti skrytej identifikácii používateľa (Fingerprinting Protection), ktorý sa uplatňuje pri zapnutí štandardnej ochrany proti sledovaniu (ETP, Enhanced Tracking Protection => Standard). Uvádza sa, že urobené zmeny umožnili v priemere o 14% (49% pre macOS) znížiť podiel používateľov identifikovaných pomocou typických metód skrytej identifikácie v porovnaní s predchádzajúcou ochranou.
- Do integrované bezplatné VPN služby Firefox VPN byla přidána možnost výběru země použitých VPN serverů. Služba umožňuje přistupovat na webové stránky nikoli přímo, ale prostřednictvím mezilehlých proxy-servery v různých zemích, které skrývají IP adresu uživatele. Je možné zapínat VPN pouze pro vybrané weby. Pro aktivaci VPN je třeba se registrovat v účtu Mozilla. V VPN službě platí omezení na 50 gigabajtů dat za měsíc.
- Při žádosti webové aplikace o přístup k datům o poloze na platformě Windows nyní zohledňují systémová nastavení pro tento typ přístupu.
- Byla přidána možnost použití API Web Serial pro ovládání mikroprocesorů připojených prostřednictvím sériového portu. Například po potvrzení oprávnění je možné z webové aplikace programovat ESP čipy, desky Raspberry Pi Picos, 3D tiskárny a zařízení s CNC. API Web Serial lze také používat v prohlížečových doplňcích, ale nikoli z kontextu moz-extension.
- Pro všechny uživatele je zavedená specifikace LNA (Local Network Access) pro omezení přístupu na místní systém (loopback, 127.0.0.0/8) nebo interní síť (192.168.0.0/16, 10.0.0.0/8 atd.) při interakci s veřejnými weby. Pro přístup k interním zdrojům musí uživatel poskytnout webové aplikaci speciální oprávnění, protože taková aktivita je zneužívána útočníky k provádění CSRF útoků na směrovače, přístupové body, tiskárny, firemní webové rozhraní a další zařízení a služby, které přijímají požadavky pouze z místní sítě. Kromě toho může skenování interních zdrojů být použito k nepřímé identifikaci nebo shromažďování informací o místní síti. Dříve taková ochrana platila pouze při zapnutí režimu posílené ochrany sledování aktiv (ETP, Enhanced Tracking Protection => Strict).
- Bylo implementováno API Fullscreen Keyboard Lock, které přidává do metody requestFullscreen argument keyboardLock, umožňující aplikacím webové aplikace v režimu celé obrazovky zachytávat zpracování určitých kláves a klávesových kombinací, například je možné zachytit stisknutí klávesy Esc (v tomto případě pro opuštění režimu celé obrazovky bude třeba klávesu Esc podržet, nikoli ji pouze stisknout).
- Vylepšené vykresľovanie prvkov s absolútnym pozicionovaním v rámci viacstĺpcových blokov alebo pri tlači.
- V pravidlách „@container“ je povolené súčasné uvedenie viacerých podmienok analogicky k mediálnym dotazom.
- V rámci pravidiel @container je povolené používať funkciu style() na kontrolu vypočítaných hodnôt CSS vlastností kontajnera.
- Pridaná vlastnosť CSSContainerRule.conditions, ktorá obsahuje zoznam všetkých podmienok kontajnerového dotazu. Staré vlastnosti CSSContainerRule.containerName a CSSContainerRule.containerQuery sú označené ako zastarané.
- Zmenené správanie ukotveného pozicionovania v CSS (CSS Anchor Positioning). Vlastnosť position-anchor teraz predvolene prijíma hodnotu „normal“, a pri použití vlastnosti position-area sa implicitné kotvy aplikujú automaticky. Vyskakovacie okná (popovers), ktoré používajú anchor() alebo anchor-center, teraz vyžadujú explicitné uvedenie vlastnosti „position-anchor: auto“.
- Pridaná podpora API Pictute-in-Picture pre otvorenie akéhokoľvek HTML obsahu v režime „obrázok v obrázku“, nielen videí. Na rozdiel od otvorenia okna cez volanie window.open() sa okná vytvorené prostredníctvom nového API vždy zobrazujú nad inými oknami, nezostávajú po zatvorení pôvodného okna, nepodporujú navigáciu a nemôžu explicitne určovať pozíciu výstupu.
- V API Permissions je zabezpečené správne spracovanie dočasných oprávnení udelených webovej stránke.
- Poskytla sa možnosť používať deklaratívny syntax na určenie, ako sa prvky rozdeľujú do slotov v rámci Shadow DOM.
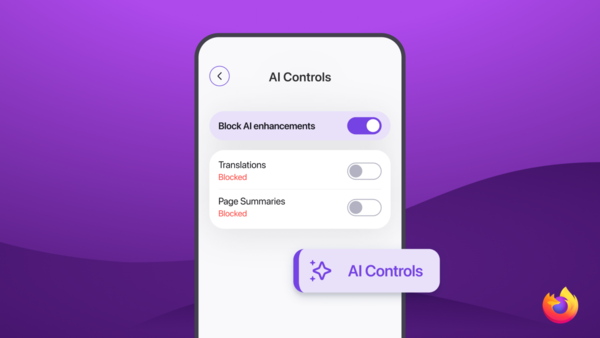
- Vo Firefoxe pre Android bola pridaná podpora rýchleho prechodu medzi kartami pomocou vertikálneho šmýkania v oblasti panelu. Do konfigurátora bola pridaná prepínač na vypnutie všetkých funkcií využívajúcich AI, ako aj realizované nastavenia na selektívne zapínanie jednotlivých AI funkcií.

Okrem noviniek a opravy chýb vo Firefoxe 151 bolo opravených 154 zraniteľností (65 pod CVE-2026-8973, 54 pod CVE-2026-8974 a 7 pod CVE-2026-8975). 146 zraniteľností je spôsobených problémami s pamäťou, ako sú pretečenia bufferov a prístup k už uvoľneným oblastiam pamäte. Potenciálne tieto problémy môžu viesť k vykonávaniu kódu útočníka pri otvorení špeciálne upravených stránok.
V nočných zostavách Firefoxu sa začalo testovanie prepracovaného rozhrania konfigurátora, v ktorom boli rozšírené prostriedky na vyhľadávanie nastavení, zlepšená navigácia, aktualizované štítky a popisy nastavení.
Zdroj: opennet.ru
