

Vyšiel webový prehliadač Firefox 87. Okrem toho bola vytvorená aktualizácia pre verziu s dlhodobou podporou 78.9.0. Verzia Firefox 88 bola prevedená do beta testovania, pričom jej vydanie je naplánované na 20. apríla.
Hlavné novinky:
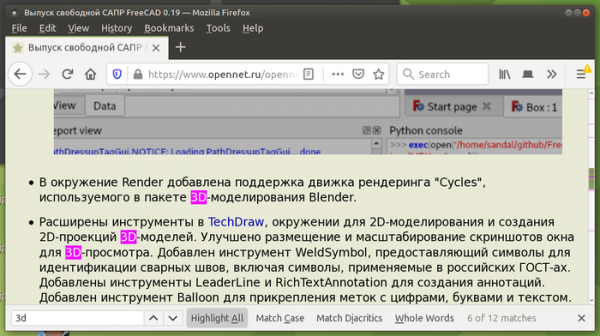
- Pri používaní funkcie vyhľadávania a aktivácii režimu zvýraznenia všetkých nájdených zhody (Highlight All) sa na posuvníku teraz zobrazujú štítky na indikáciu pozície nájdených kľúčových slov.

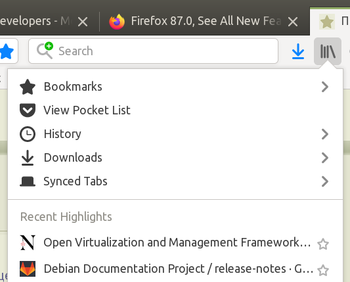
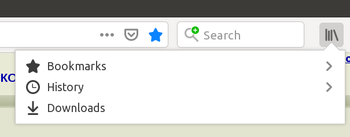
- Rarely used items were removed from the Library menu. The Library menu now only retains links to bookmarks, history, and downloads (synchronized tabs, recent bookmarks, and the Pocket list have been removed). The screenshot below shows the state as it was on the left, and how it looks in Firefox 87 on the right:


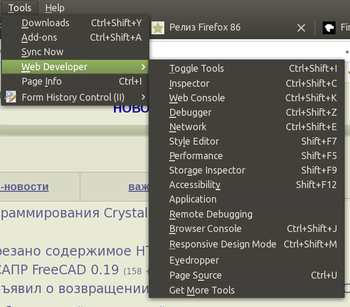
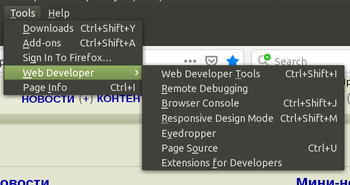
- Menu Web Developer was significantly simplified — individual links to tools (Inspector, Web Console, Debugger, Network Style Error, Performance, Storage Inspector, Accessibility, and Application) have been replaced with a single item, Web Developer Tools.


- The Help menu has been simplified, with links to support pages, keyboard shortcuts, and the overview tour removed. These are now accessible on the common Get Help page. The import button from another browser has been removed.
- Pridaný mechanizmus SmartBlock, ktorý rieši problémy na stránkach spôsobené blokovaním externých skriptov v režime súkromného prehliadania alebo pri aktivácii prísneho blokovania neželaného obsahu (strict). SmartBlock tiež umožňuje výrazne zvýšiť výkon niektorých stránok, ktoré spomalia kvôli nemožnosti načítať kód skriptov na sledovanie. SmartBlock automaticky nahrádza sledovacie skripty zástupnými skriptmi, ktoré zabezpečujú správne načítanie stránok. Zástupné skripty sú pripravené pre niektoré populárne sledovacie skripty, ktoré sú zahrnuté na zozname Disconnect, vrátane skriptov s widgetmi Facebook, Twitter, Yandex, Vkontakte a Google.
- Spracovanie klávesy Backspace mimo kontextu vstupných formulárov je predvolene vypnuté. Odstránenie spracovania je vysvetlené tým, že klávesa Backspace sa aktívne používa pri písaní textu vo formulároch, ale mimo zaostrenia na formulár sa spracováva ako prechod na predchádzajúcu stránku, čo môže viesť k strate zadaného textu v dôsledku neúmyselného presunu na inú stránku. Pre návrat starého správania bola do about:config pridaná možnosť browser.backspace_action.
- Zmenila sa politika formovania HTTP hlavičky Referer. Predvolená politika je „strict-origin-when-cross-origin“, čo znamená, že cesty a parametre sú odstránené pri zasielaní požiadavky na iné hostiteľské servery pri použití HTTPS, Referer sa odstráni pri prechode z HTTPS na HTTP a pre interné prechody v rámci jednej stránky sa odovzdáva plný Referer. Zmena sa bude uplatňovať na bežné navigačné požiadavky (prechody cez odkazy), automatické presmerovania a pri načítaní externých zdrojov (obrázky, CSS, skripty). Napríklad pri prechode na odkaz na iný web cez HTTPS sa namiesto „Referer: https://www.example.com/cesta/?argumenty“ odovzdáva „Referer: https://www.example.com/“.
- Pre malý percentuálny podiel používateľov je povolený režim Fission s implementáciou modernizovanej viacprocesorovej architektúry pre prísnejšiu izoláciu stránok. Pri aktivácii Fission sa stránky rôznych webov vždy ukladajú do pamäte rôznych procesov, pričom každý z nich má svoju vlastnú izolovanú pieskovnicu (sandbox). Rozdelenie podľa procesov sa uskutočňuje nie podľa záložiek, ale podľa domén, čo navíc umožňuje dodatočne izolovať obsah externých skriptov a iframe blokov. Režim Fission je možné manuálne zapnúť na stránke about:preferences#experimental alebo cez premennú „fission.autostart=true“ v about:config. Skontrolovať zapnutie je možné na stránke about:support.
- Experimentálna implementácia mechanizmu rýchleho otvárania TCP spojení (TFO — TCP Fast Open, RFC 7413), ktorý umožňuje skrátiť počet krokov pri vytváraní spojenia skombinovaním prvého a druhého kroku tradičného 3-krokového procesu do jedného požiadavky a umožňuje odosielanie dát počas počiatočného vytvárania spojenia, bola odstránená. Predvolene bol režim TCP Fast Open vypnutý a vyžadoval si zmenu v about:config na aktiváciu (network.tcp.tcp_fastopen_enable).
- V súlade so zmenami v špecifikáciách bol zastavený prenos elementu do kontrol pomocou pseudo-druhov „:link“, „:visited“ a „:any-link“.
- Boli odstránené nestandardné hodnoty CSS parametra caption-side — left, right, top-outside a bottom-outside (na obnovu je k dispozícii nastavenie layout.css.caption-side-non-standard.enabled).
- Predvolene sú udalosti „beforeinput“ a metóda getTargetRanges(), pomocou ktorých webové aplikácie môžu predefinovať správanie pri úprave textu vo fáze pred zmenou stromu DOM prehliadačom a získať väčšiu kontrolu nad udalosťami vstupu. Udalosť „beforeinput“ sa odošle do spracovateľa alebo iného prvku s nastaveným atribútom „contenteditable“ predtým, ako sa hodnota prvku zmení. Metóda getTargetRanges(), poskytovaná objektom inputEvent, vracia pole s hodnotami, ktoré umožňujú posúdiť, ktorá časť DOM bude zmenená, ak udalosť vstupu nebude zrušená.
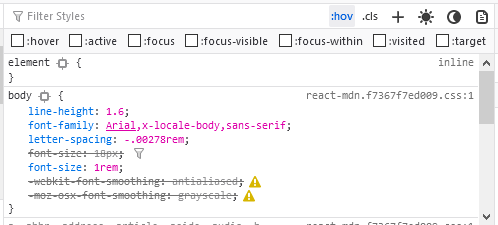
- Pre webových vývojárov v režime inspekcie stránok bola implementovaná možnosť simulovať mediálne dotazy „prefers-color-scheme“ na testovanie tmavého a svetlého rozhrania bez prepnúť témy v operačnom systéme. Pre aktiváciu simulácie tmavej a svetlej témy boli na pravom hornom rohu nástrojovej lišty pre webových vývojárov pridané tlačidlá s obrazom slnka a mesiaca.
- Do režimu inspekcie bola pridaná možnosť aktivovať pseudo triedu „:target“ pre vybraný prvok v súlade s predtým podporovanými pseudo triedami „:hover“, „:active“, „:focus“, „:focus-within“, „:focus-visible“ a „:visited“.

- V režime inspekcie CSS bola zlepšená správa neaktívnych CSS pravidiel. Najmä vlastnosť „table-layout“ sa teraz stáva neaktívnou pre prvky, ktoré nie sú tabuľkami, a vlastnosti „scroll-padding-*“ sú označené ako neaktívne pre prvky, ktoré nepodporujú posúvanie. Chybné označenie vlastností „text-overflow“ pre niektoré hodnoty bolo odstránené.
Okrem noviniek a opravy chýb vo Firefox 87 bolo odstránených 12 zraniteľností, z ktorých 7 je označených ako nebezpečné. 6 zraniteľností (zhromaždených pod CVE-2021-23988 a CVE-2021-23987) je spôsobených problémami s pamäťou, ako sú pretečenia bufferov a prístupy k už uvoľneným oblastiam pamäte. Tieto problémy môžu potenciálne viesť k vykonaniu kódu útočníka pri otvorení špeciálne upravených stránok.
Bbranch prešiel do beta testovania, Firefox 88 je pozoruhodný podporou zoomovania pomocou pinčovania na touchpadoch v Linuxe s grafickými prostrediami založenými na protokole Wayland a predvoleným zapnutím podpory obrazového formátu AVIF (AV1 Image Format), ktorý využíva technológie intra-frame kompresie z formátu kódovania videa AV1.
Zdroj: opennet.ru
