

Sformulovaná verzia nástroja na správu balíkov APT 3.0.0 (Advanced Package Tool), ktorá zahrnula zmeny nazbierané v experimentej vetve 2.9. Nové vydanie bolo prijaté do vetvy Debian Unstable a čoskoro bude integrované do repozitára Debian Testing, v ktorom sa vyvíja vydanie Debian 13 a už sa používa experimentálna vetva APT 2.9, a tiež bude pridané do balíkovej databázy Ubuntu.
Medzi najdôležitejšími zmenami sú:
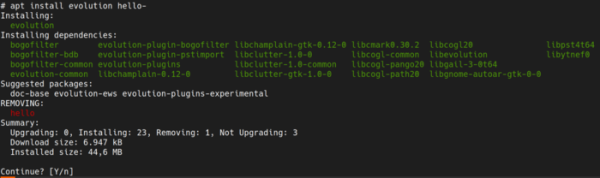
- Prepracované používateľské rozhranie, ktoré ponúka prehľadnejšie zobrazenie zoznamu závislostí potrebných na stiahnutie pri inštalácii balíka. Predtým sa názvy balíkov so závislosťami zobrazovali ako súvislý zoznam, teraz sú rozdelené do stĺpcov štýlu „ls -C“ a rôzne bloky výstupu sú zvýraznené svojimi farbami (napríklad, mazané balíky sú zvýraznené červenou farbou, zatiaľ čo inštalované sú v zelenej). Pri výstupe boli odstránené duplicitné zmienky o dodatočných a nových balíkoch (sekcie „NEW packages“ a „additional packages“ boli zlúčené). Pre správu farieb boli pridané nastavenia „APT::Color::*“ a „APT::Configuration::color“, ako aj možnosti „—color“ a „—no-color.“

- Bol zavedený automatický mechanizmus stránkovania výstupov príkazov „show“, „policy“, „list“, „search“ a „showsrc“. Stránkovanie sa aktivuje cez nastavenie Binary::apt::Pager a aplikácia na stránkovanie sa určuje cez premennú prostredia PAGER.
- Bol zavedený vylepšený motor na riešenie závislostí Solver3 (aktivuje sa cez voľbu „—solver 3.0“), v ktorom je na riešenie konfliktov medzi závislosťami použitý algoritmus vyhľadávania s návratom (backtracking). V novom motore bol tiež vylepšený výber verzií, zabezpečená podpora pre vykonávanie aktualizácií v niekoľkých fázach, výrazne zvýšený výkon (apt-test sa teraz vykonáva dvakrát rýchlejšie), pridaná voľba „—no-strict-pinning“ pre inštaláciu experimentálnych verzií, pridaná ochrana pred ručným odstránením nainštalovaných balíkov, zvýšená agresivita automatického odstraňovania nepoužívaných závislostí. Pridané sú zrozumiteľnejšie vysvetlenia pre bežných používateľov týkajúce sa chýb spojených so závislosťami.
- Použitie nástroja apt-key na správu kľúčov používaných na overenie digitálnych podpisov balíkov bolo ukončené. Nástroj apt-key bol pred niekoľkými rokmi označený za zastaraný kvôli prechodu od starej modelovej kontroly integrity balíkov, ktorá využívala spoločný sklad kľúčov (/etc/apt/trusted.gpg) a neexistovala väzba kľúčov na repozitáre, t.j. kľúč pridaný pre nejaký externý repozitár bol vhodný na overenie balíkov vo všetkých repozitároch. Prístup, ktorý nahradil apt-key, predpokladá rozdelenie skladov kľúčov pre každý repozitár (/etc/apt/trusted.gpg.d/ alebo /etc/apt/keyrings/).
- Pridaná možnosť využitia nástroja sqv z projektu Sequoia na overovanie digitálnych podpisov miesto volania gpgv. Do zoznamu ciest na volanie gpg bol pridaný nástroj gpg-sq napísaný v jazyku Rust, ktorý prijíma tie isté argumenty ako nástroj gpg, ale imituje jeho fungovanie cez Sequoia, implementáciu OpenPGP v jazyku Rust. Volanie gpg-sq má vyšší prioritu ako gpg, t.j. na používanie gpg-sq miesto gpg stačí nainštalovať príslušný balík.
- Pridaný kryptografický backend pre knižnicu OpenSSL, ktorá nahradila GnuTLS a Gcrypt.
- Zabezpečená väzba typov kľúčov na prípony súborov: prípona „.asc“ je spojená s ascii-armored kľúčmi, „.gpg“ — vždy s binárnymi kľúčmi, a všetky ostatné súborové prípony vyvolajú chybu. Napríklad, pri použití súboru s kľúčom „/etc/apt/keyrings/winehq-archive.key“, bude potrebné premenovať ho na „/etc/apt/keyrings/winehq-archive.gpg“ a opraviť cestu v súbore v „/etc/apt/sources.list.d/“. Implementovaná podpora na samostatné overenie skladov kľúčov (keyring) a vykonanie operácie dearmor (prevod kľúča v ascii-armored formáte na binárny formát) bez volania na apt-key.
- Mnohé funkcie boli preložené na používanie triedy „std::string“ namiesto „const char *“ (určenej v štandarde C++17 triedy std::string_view, ktorá efektívnejšie pracuje s reťazcami využitím referencií na existujúce údaje a eliminovaním zbytočného kopírovania údajov, pokiaľ nie je zapojená v kóde).
- Navrhnuté abstraktne rozhranie pre prácu s hashmi, realizované v rámci práce na zbavení sa pevného väzby na jednu kryptografickú knižnicu.
- Do príkazu „apt show —full“ bola pridaná informácia o pripnutí balíkov (pinning), získavaná z polí APT-Pin, APT-Candidate a APT-Release.
- Oficiálne sa odporúča pomenúvať súbory v adresári /etc/apt/sources.list.d/ názvom aktuálneho dodávateľa malými písmenami („$(dpkg-vendor —query Vendor | tr A-Z a-z).sources“).
- Do pkgDepCache bola pridaná podpora transakcií a čítačov aktualizácií.
- Bola pridaná možnosť „—comment“ na zanechanie poznámky, ktorá sa uloží do histórie vykonaných operácií.
- Bola pridaná podpora HTTP hlavičky Retry-After na optimalizáciu obnovenia prerušených sťahovaní.
- Do príkazu „apt list“ bola pridaná možnosť „—target-release“.
- Bol pridaný nový level chýb „audit“, ktorý sa aktivuje cez možnosť „—audit“.
Dodatky si zaslúžia aj zmeny, ktoré sa objavili v experimentálnej vetve APT 2.7 (vývoj vetvy 2.7 hladko prešiel do vývoja vetvy 2.9), ktoré budú dostupné v Debian 13 (v Debian 12 sa používa vydanie APT 2.6):
- Bola pridaná podpora snímok, riadená možnosťou „—snapshot“ („-S“), pomocou ktorej sa dá obrátiť na servery repozitárov, ktoré podporujú snímky a vybrať konkrétny stav archívu repozitára. Napríklad, zadaním „—snapshot 20250405T081400Z“ môžete pracovať s rezom stavu repozitára, zachyteným 5. apríla 2025 o 08:14:00. Snímky sa nastavujú v sekcii APT::Snapshot v súboroch sources-list.
- Bola implementovaná možnosť „—update“ („-U“), ktorá umožňuje počas vykonávania príkazov inštalácie alebo aktualizácie balíkov (apt install alebo apt upgrade) automaticky spustiť operáciu „apt update“ na synchronizáciu indexov pred otvorením cache a spracovaním sources.list.
- Bola pridaná príkaz ‘dist-clean’ na odstránenie uložených v cache balíkov a zoznamov stiahnutých balíkov.
Zdroj: opennet.ru
