

Výskumníci z Technickej univerzity v Grazi (Rakúsko) objavili sériu útokov cez vonkajšie kanály (PDF), ktoré sa realizujú prostredníctvom mechanizmov sledovania zmien v súborovom systéme. Útoky umožňujú sledovať aktivitu iných používateľov na základe analýzy udalostí týkajúcich sa prístupu k súborom a adresárom cez API, ako sú inotify v Linuxe, FileObserver v Androide, ReadDirectoryChangesW vo Windows a File System Events v macOS. Získané informácie môžu byť použité na rekonštrukciu údajov zadávaných používateľom z klávesnice, na zisťovanie navštevovaných webových stránok alebo na usporiadanie clickjacking útokov, ktoré prekrývajú obsah na aktívnom okne v momente pred kliknutím. Kód s implementáciou metód útokov bol zverejnený pod licenciou MIT.
Prvá metóda útoku bola demonštrovaná v Linuxe a je spôsobená možnosťou určiť prístup k súborom v rámci adresára, ktoré nie sú priamo dostupné na čítanie a sledovanie. Pomocou funkcie inotifywatch je možné nepriame sledovanie zmien súborov v rámci adresára prostredníctvom monitorovania samotného adresára.
Priamo nemá neprivilegovaný používateľ práva na prístup k obsahu a sledovanie aktivity zariadenia /dev/input/event4, ktoré zobrazuje udalosti klávesnicového vstupu. Avšak udalosti, ktoré sa vyskytujú s súborom /dev/input/event4, ovplyvňujú stav nadriadeného adresára a môžu byť sledované cez monitorovanie zmien metadát adresára /dev/input. Zmena stavu /dev/input/event4 nastáva pri zadávaní údajov a oneskorenia medzi udalosťami zaznamenávanými cez inotify korelujú s oneskoreniami medzi stlačeniami klávesov na klávesnici.
Použitím metód štatistickej analýzy a s ohľadom na to, že pri písaní textu sú oneskorenia medzi stlačeniami závislé od umiestnenia kláves na klávesnici, je možné s určitou pravdepodobnosťou rekonštruovať zadávané informácie. Napríklad reakcia pri zadávaní písmena „F“ je rýchlejšia ako pri zadávaní „Q“ alebo „X“, pretože na stlačenie je potrebné menej pohybov prstov, ako aj rýchlejšie sa uskutočňuje opätovné stlačenie jedného klávesu a stlačenie klávesov umiestnených vedľa seba (napríklad „s“ po „a“ sa stláča omnoho rýchlejšie ako „g“ po „s“).
Metóda je tiež použiteľná na reprodukciu vstupu v SSH reláciách pri pripojení dvoch rôznych používateľov k jednému SSH serveru. V tomto prípade môže jeden z používateľov sledovať udalosti, ktoré nastávajú pri zadávaní údajov druhým používateľom, prostredníctvom monitorovania súboru zariadenia /dev/pts. Problém bol vyriešený vo januárových aktualizáciách jadra 5.10.248, 5.15.198, 6.1.160, 6.6.120, 6.12.65 a 6.18.3 zakázaním generovania udalostí ACCESS a MODIFY pre rodičovský adresár pri prístupe alebo zmene špeciálnych súborov v ňom.
Druhý spôsob útoku umožňuje určiť okamih výstupu dialógu so žiadosťou o parametre autentifikácie subsystémom Polkit prostredníctvom sledovania prístupu k spustiteľnému súboru /usr/bin/pkexec. V tomto okamihu môže útočník vytvoriť falošné okno, štýlizované ako dialóg na zadanie hesla, a zobraziť ho nad skutočnou žiadosťou o heslo. Nezaznamenávajúci podvodný používateľ môže zadať heslo potvrdzujúce operáciu do okna útočníka. Možnosť vykonania takéhoto útoku bola demonštrovaná v distribúciách so desktopovým prostredím KDE Plasma.
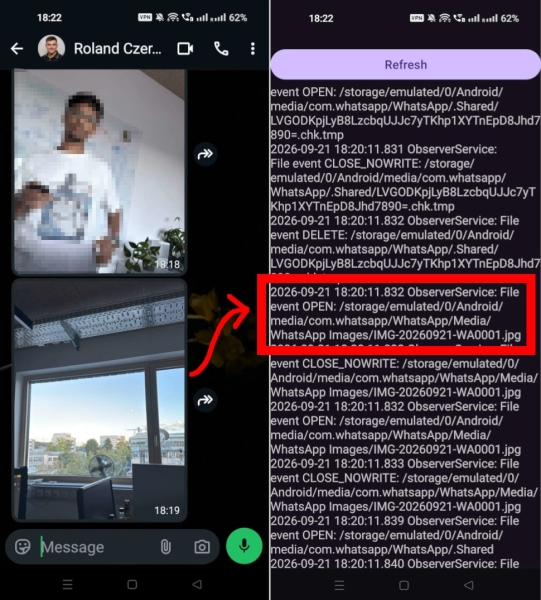
Poskytované platformou Android API FileObserver môže byť použité na sledovanie aktivity so súbormi v súkromných adresároch iných aplikácií. Napríklad, analýzou aktivity v adresári /sdcard/Android/media/com.whatsapp/WhatsApp je možné sledovať fakty o odstraňovaní, odosielaní a prijímaní súborov, videí alebo obrázkov v WhatsAppe, ako aj zistiť mená odoslaných alebo prijatých súborov.
Vo Windows sa zistilo, že zapnutie sledovania udalostí pre koreňový adresár (C:\) prenáša informácie, vrátane celej cesty k súborom, o akýchkoľvek udalostiach so všetkými súbormi v súborovom systéme, bez ohľadu na prístupové práva k súborom. Výskumníci demonštrovali možnosť využitia tejto funkcie na sledovanie v reálnom čase, ktoré stránky používatelia otvárajú vo Firefoxe (pre databázu IndexedDB a cache vo Firefoxe je pre každú stránku vytvorený samostatný adresár s názvom stránky, ktorého prístup je možné sledovať). Reakcia spoločnosti Microsoft na tento problém so zabezpečením bola nominovaná na cenu Pwnies Award 2026 v kategórii najneprimeranejšia reakcia výrobcu (Lamest Vendor Response), keďže zástupcovia spoločnosti pôvodne uviedli, že to nie je zraniteľnosť, ale nedokumentovaná funkcia.
Zdroj: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish