

Výskumníci z firiem Intezer a BlackBerry objavili malware s kódovým názvom Simbiote, ktorý sa používa na zavádzanie backdoorov a rootkitov do kompromitovaných serverov bežiacich na operačnom systéme Linux. Malware bol identifikovaný na systémom finančných inštitúcií v niekoľkých krajinách Latinskej Ameriky. Na inštaláciu Simbiote do systému musí útočník získať root-prístup, čo môže byť dosiahnuté napríklad zneužitím neopraviteľných zraniteľností alebo únikom prihlasovacích údajov. Simbiote umožňuje udržať si prítomnosť v systéme po útoku na ďalšie útoky, skrývanie aktivity iných škodlivých aplikácií a organizovanie odpočúvania dôverných údajov.
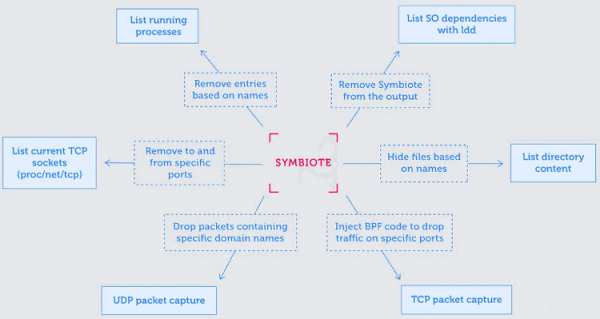
Zaujímavosťou Simbiote je, že sa šíri vo forme zdieľanej knižnice, ktorá sa načítava pri spúšťaní všetkých procesov pomocou mechanizmu LD_PRELOAD a nahrádza niektoré volania štandardnej knižnice. Spracovatelia nahradených volaní skrývajú s aktivitou backdooru súvisiace aktivity, napríklad vylučujú jednotlivé položky zo zoznamu procesov, blokujú prístup k určitým súborom v /proc, skrývajú súbory v adresároch a vylučujú škodlivú zdieľanú knižnicu vo výstupe ldd (vykonáva sa zachytenie funkcie execve a analýza volaní s premennou prostredia LD_TRACE_LOADED_OBJECTS), neukazujú súvisiace so škodlivou aktivitou sieťové sokety.
Na ochranu pred inspekciou prevádzkovanej dopravy sa vykonáva predefinovanie funkcií knižnice libpcap, filtrovanie čítania /proc/net/tcp a nahrávanie eBPF programov do jadra, ktoré bránia činnosti analyzátorov prevádzky a odmietajú cudzích požiadaviek na vlastné sieťové spracovatele. eBPF program sa spúšťa medzi prvými spracovateľmi a vykonáva sa na najnižšej úrovni sieťového zásobníka, čo umožňuje skryť sieťovú aktivitu backdooru, a to aj pred analyzátormi, ktoré sú spustené neskôr.
Simbiote tiež umožňuje obísť niektoré analytické nástroje aktivity v súborovom systéme, pretože krádež citlivých dát môže prebiehať nie na úrovni otvárania súborov, ale prostredníctvom zachytávania operácií čítania z týchto súborov v legitímnych aplikáciách (napríklad podmienky knižnicových funkcií umožňujú zachytiť vstup používateľom hesla alebo dáta načítané zo súboru s prístupovým kľúčom). Pre zabezpečenie vzdialeného prístupu Simbiote zachytáva niektoré volania PAM (Pluggable Authentication Module), čo umožňuje pripojiť sa k systému cez SSH s určitými útočnými prihlasovacími údajmi. Zvažuje sa aj skrytá možnosť zvýšenia svojich oprávnení na používateľa root prostredníctvom nastavenia premennej prostredia HTTP_SETTHIS.
Zdroj: opennet.ru
