

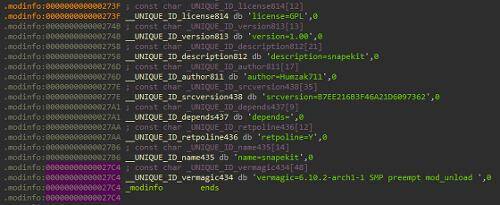
Výskumníci z Gen Threat Labs identifikovali nový sofistikovaný rootkit Snapekit, ktorý cílí na systém Arch Linux verzie 6.10.2-arch1-1 na architektúre x86_64. Snapekit umožňuje útočníkom získať neautorizovaný prístup do systému a kontrolovať ho, pričom zostáva nepozorovaný.
Rootkit sa integruje do prevádzky operačného systému, zachytávajúc a meniac 21 systémových volaní — mechanizmus komunikácie medzi aplikáciami a jadrom operačného systému. Snapekit používa špeciálny dropper na nasadenie. Rootkit je schopný rozpoznať a vyhnúť sa populárnym nástrojom na analýzu a ladenie, ako sú Cuckoo Sandbox, JoeSandbox, Hybrid-Analysis, Frida, Ghidra a IDA Pro. Pri zistení jedného z nástrojov Snapekit mení svoje správanie, aby sa vyhol detekcii.
Hlavná úloha Snapekit je skrývať škodlivý kód a zostávať v užívateľskom priestore, a nie v viac kontrolovanom priestore jadra. Tento prístup výrazne sťažuje detekciu a analýzu hrozby. Okrem toho rootkit aplikuje ochranné mechanizmy PTrace na odhaľovanie pokusov o ladenie, čo pridáva zložitosti analytikom a odborníkom na IT bezpečnosť.
Snapekit má viacúrovňové prostriedky obchádzania, ktoré umožňujú vyhnúť sa nielen automatizovaným prostriedkom analýzy (pieskoviskám a virtuálních strojů), ale aj sťažiť ručnú analýzu. Tvorca rootkitu, známy pod prezývkou Humzak711, plánuje čoskoro zverejniť projekt Snapekit s otvoreným zdrojovým kódom na GitHub.
Zdroj: linux.org.ru
