

Nedávno výskumná spoločnosť «Javelin Strategy & Research» zverejnila správu «The State of Strong Authentication 2019». Jej autori zhromaždili informácie o tom, aké metódy autentifikácie sa používajú v korporátnom prostredí a používateľských aplikáciách, a tiež urobili zaujímavé zistenia o budúcnosti silnej autentifikácie.
Preklad prvej časti so závermi autorov správy sme . A teraz vám predstavujeme druhú časť — s údajmi a grafikami.
Od prekladateľa
Nebudem úplne kopírovať celý rovnomenný blok z prvej časti, ale jeden odsek predsa len zopakujem.
Všetky čísla a fakty sú uvedené bez najmenších zmien, a ak s nimi nesúhlasíte, je lepšie sa hádať nie s prekladateľom, ale s autormi správy. Moje komentáre (ktoré sú zarovnané ako citáty a v texte označené kurzívou) sú môjmi hodnoteniami a o každom z nich budem rád diskutovať (ako aj o kvalite prekladu).
Používateľská autentifikácia
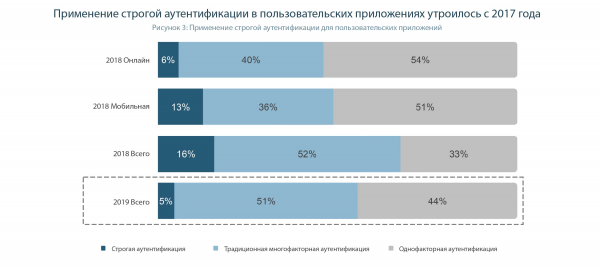
Od roku 2017 sa používanie silnej autentifikácie v používateľských aplikáciách prudko zvýšilo, predovšetkým vďaka dostupnosti kryptografických metód autentifikácie na mobilných zariadeniach, aj keď len o niečo menšie percento spoločností používa silnú autentifikáciu pre internetové aplikácie.
Celkovo sa percento spoločností, ktoré používajú silnú autentifikáciu vo svojom podnikaní, zvýšilo trikrát z 5 % v roku 2017 na 16 % v roku 2018 (obrázok 3).
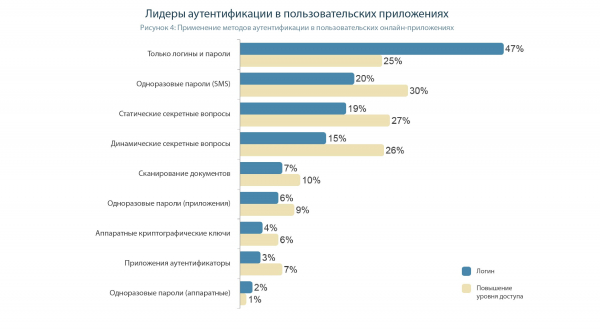
Možnosti využitia silnej autentifikácie pre webové aplikácie sú stále obmedzené (pretože len úplne nové verzie niektorých prehliadačov podporujú interakciu s kryptografickými tokenmi, avšak tento problém sa rieši inštalovaním dodatočného softvéru, ako je ), preto mnohé spoločnosti používajú alternatívne metódy online autentifikácie, ako sú aplikácie pre mobilné zariadenia, ktoré generujú jednorazové heslá.
Hardvérové kryptografické kľúče (tu sa má na mysli len spĺňajúce štandardy FIDO), ako sú tie, ktoré ponúkajú Google, Feitian, One Span a Yubico, môžu byť použité na silnú autentifikáciu bez inštalácie dodatočného softvéru na stolných počítačoch a prenosných počítačoch (pretože väčšina prehliadačov už podporuje štandard WebAuthn od FIDO), ale len 3 % spoločností využíva túto možnosť na prihlásenie svojich používateľov.
Porovnanie kryptografických tokenov (ako napríklad ) a tajných kľúčov pracujúcich podľa štandardov FIDO presahuje nielen rámec tejto správy, ale aj moje komentáre k nej. Ak to mám zhrnúť, oba typy tokenov používajú podobné algoritmy a princípy fungovania. Tokeny FIDO sú v súčasnosti lepšie podporované výrobcami prehliadačov, pričom situácia sa čoskoro zmení, keď čoraz viac prehliadačov začne podporovať . Zato klasické kryptografické tokeny sú chránené PIN kódom, môžu podpisovať elektronické dokumenty a používať sa na dvojfaktorovú autentifikáciu vo Windows (akákoľvek verzia), Linuxe a Mac OS X. Majú API pre rôzne programovacie jazyky, ktoré umožňuje implementovať 2FA a ECD v desktopových, mobilných a webových aplikáciách, pričom tokeny vyrobené v Rusku podporujú ruské algoritmy GOST. V každom prípade, kryptografický token, bez ohľadu na to, podľa akého štandardu bol vytvorený, je najspoľahlivejšou a najpohodlnejšou metódou autentifikácie.
Okrem bezpečnosti: ďalšie výhody prísnej autentifikácie
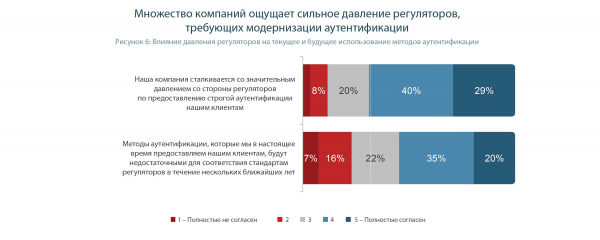
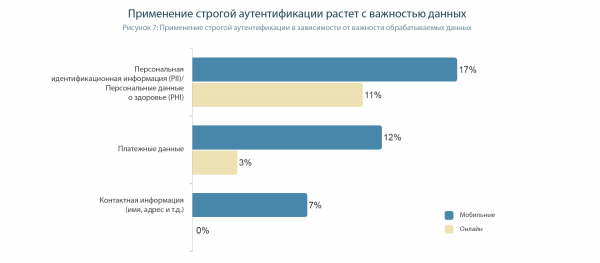
Nie je prekvapením, že uplatnenie prísnej autentifikácie úzko súvisí s dôležitosťou údajov, ktoré sú v podnikoch uložené. S najvyšším právnym a regulačným tlakom sa stretávajú spoločnosti, ktoré uchovávajú dôverné osobné údaje (Personally Identifiable Information – PII), ako sú čísla sociálneho zabezpečenia alebo osobné zdravotné informácie (Personal Health Information – PHI). Práve takéto spoločnosti sú najagresívnejšími zástancami prísnej autentifikácie. Tlak na podniky sa zvyšuje očakávaniami zákazníkov, ktorí chcú vedieť, že organizácie, ktorým dôverujú svoje najdôvernejšie údaje, používajú spoľahlivé metódy autentifikácie. Organizácie, ktoré spracovávajú citlivé PII alebo PHI, používajú prísnu autentifikáciu viac ako dvakrát častejšie ako organizácie, ktoré uchovávajú iba kontaktné informácie používateľov (obrázok 7).
Napokon firmy zatiaľ nechcú zavádzať spoľahlivé metódy autentifikácie. Takmer tretina rozhodujúcich osôb v podnikaní považuje heslá za najefektívnejšiu metódu autentifikácie zo všetkých uvedených na obrázku 9, pričom 43 % považuje heslá za najjednoduchšiu metódu autentifikácie.
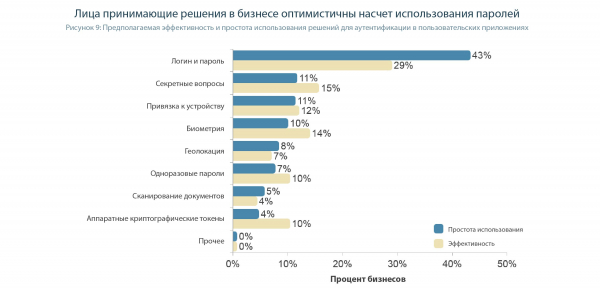
Tento diagram nám dokazuje, že vývojári podnikových aplikácií po celom svete sú si podobní... Nevidia profit v implementácii pokročilých mechanizmov ochrany prístupu k účtom a zdieľajú rovnaké omyly. Iba opatrenia regulátorov môžu zmeniť situáciu.
Necháme von z hry heslá. Ale v čo sa treba veriť, aby sme považovali, že kontrolné otázky sú bezpečnejšie než kryptografické tokeny? Efektivita kontrolných otázok, ktoré sú jednoducho uhádnuteľné, bola odhadnutá na 15 %, zatiaľ čo nezlomeniteľné tokeny iba na 10. Aspoň si pozrite film „Ilúzia podvodu“, tam síce v alegorickej forme, ale ukazuje sa, ako ľahko iluzionisti vymanili od podvodníka všetky potrebné odpovede a nechali ho bez peňazí.
A jeden fakt, ktorý veľa hovorí o kvalifikácii tých, ktorí zodpovedajú za bezpečnostné mechanizmy v používateľských aplikáciách. V ich chápaní je proces zadávania hesla jednoduchšou operáciou než autentifikácia pomocou kryptografického tokenu. Hoci sa môže zdať, že čo môže byť jednoduchšie, než pripojenie tokenu do USB portu a zadanie jednoduchého PIN kódu.
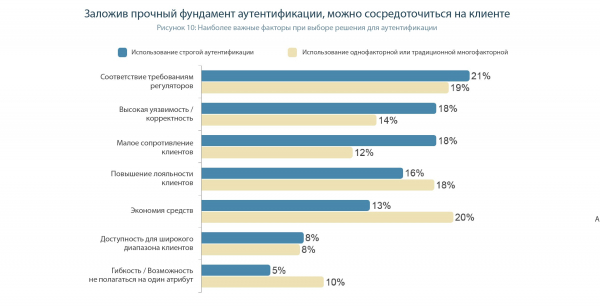
Je dôležité poznamenať, že zavedenie prísnej autentifikácie umožňuje firmám už nemyslieť na metódy autentifikácie a pravidlá práce potrebné na zablokovanie podvodných schém, a to k uspokojeniu skutočných potrieb svojich klientov.
Zatiaľ čo dodržiavanie regulačných požiadaviek je rozumnou prioritou ako pre podniky, ktoré používajú prísnu autentifikáciu, tak aj pre tých, ktorí ju nepoužívajú, firmy, ktoré už zaviedli prísnu autentifikáciu, s oveľa väčšou pravdepodobnosťou povedia, že zvýšenie lojalnosti klientov je najdôležitejším ukazovateľom, ktorý zohľadňujú pri hodnotení metódy autentifikácie. (18 % oproti 12 %) (obrázok 10).
Korporátna autentifikácia
Od roku 2017 sa zavádzanie prísnej autentifikácie vo firmách zvyšuje, ale je to o niečo skromnejšie než pri spotrebiteľských aplikáciách. Podiel firiem, ktoré používajú prísnu autentifikáciu, vzrástol zo 7 % v roku 2017 na 12 % v roku 2018. Na rozdiel od používateľských aplikácií je v podnikateľskom prostredí používanie metód autentifikácie bez hesla v webových aplikáciách mierne rozšírenejšie ako na mobilných zariadeniach. Približne polovica firiem hlási, že na autentifikáciu svojich používateľov pri prihlásení do systému používa iba používateľské mená a heslá, pričom každý piaty (22 %) sa spolieha výlučne na heslá pre druhú autentifikáciu pri prístupe k mimoriadne dôležitým údajom (to znamená, že používateľ sa najprv prihlási do aplikácie pomocou jednoduchšej metódy autentifikácie, a ak chce získať prístup k kritickým údajom, vykoná ešte jeden autentifikačný proces, a to zvyčajne pomocou spoľahlivejšej metódy.).
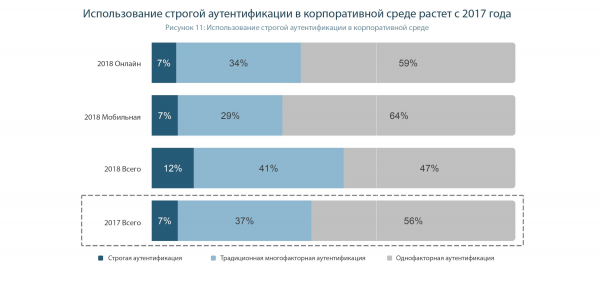
Je potrebné chápať, že v správe nie sú zohľadnené použitia kryptografických tokenov pre dvojfaktorovú autentifikáciu v operačných systémoch Windows, Linux a Mac OS X. A to je v súčasnosti najrozšírenejšie využitie 2FA. (Bohužiaľ, tokeny vytvorené podľa štandardov FIDO dokážu realizovať 2FA iba pre Windows 10).
A keďže ochrana prihlásenia na pracovný počítač a doménu je dôležitým prvkom ochrany firemných údajov, počty zavedení dvojfaktorovej autentifikácie neustále rastú.
Nasledujúcimi dvoma najbežnejšími metódami autentifikácie používateľov pri prihlásení do systému sú jednorazové heslá, ktoré sú poskytované prostredníctvom samostatnej aplikácie (13 % firiem), a jednorazové heslá zasielané prostredníctvom SMS (12 %). Napriek tomu, že percento využívania oboch metód je veľmi podobné, OTP SMS sa najčastejšie používa na zvýšenie úrovne autorizácie (v 24 % spoločností). (Obrázok 12).
Nasledujúcimi dvoma najbežnejšími metódami autentifikácie používateľov pri prihlásení do systému sú jednorazové heslá, ktoré sú poskytované prostredníctvom samostatnej aplikácie (13 % firiem), a jednorazové heslá zasielané prostredníctvom SMS (12 %). Napriek tomu, že percento využívania oboch metód je veľmi podobné, OTP SMS sa najčastejšie používa na zvýšenie úrovne autorizácie (v 24 % spoločností). (Obrázok 12).
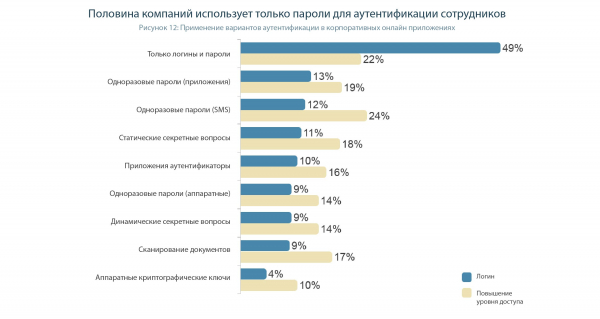
Nárast používania prísnej autentifikácie v podnikoch možno pravdepodobne vysvetliť zvýšenou dostupnosťou implementácií kryptografických metód autentifikácie na platformách na správu identít podnikov (jednoducho povedané – firemné systémy SSO a IAM sa naučili používať tokeny).
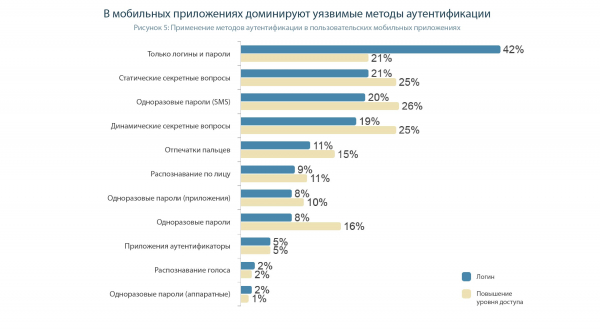
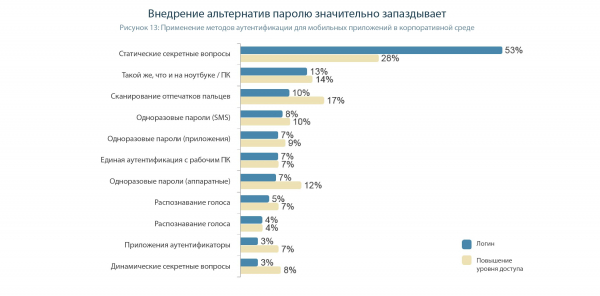
Pre mobilnú autentifikáciu zamestnancov a dodávateľov sa podniky oveľa viac spoliehajú na heslá, než pri autentifikácii v spotrebiteľských aplikáciách. O niečo viac ako polovica (53%) podnikov používa heslá pri autentifikácii prístupu používateľov k firemným údajom prostredníctvom mobilného zariadenia (obr. 13).
V prípade mobilných zariadení by sa dalo veriť vo veľkú silu biometrie, keby neexistovalo množstvo prípadov sfalšovania odtlačkov prstov, hlasov, tvárí a dokonca dúhoviek. Jeden dopyt v vyhľadávači ukáže, že spoľahlivý spôsob biometrickej autentifikácie jednoducho neexistuje. Skutočne presné snímače samozrejme existujú, ale sú veľmi drahé a veľké — a nezapadajú do smartfónov.
Preto je jedinou fungujúcou metódou 2FA v mobilných zariadeniach používanie kryptografických tokenov, ktoré sa pripájajú k smartfónu prostredníctvom rozhraní NFC, Bluetooth a USB Type-C.
Ochrana finančných údajov spoločnosti je hlavnou príčinou investícií do bezheslovej autentifikácie (44%) s najrýchlejším rastom od roku 2017 (nárast o osem percentuálnych bodov). Nasleduje ochrana duševného vlastníctva (40%) a personálnych (HR) údajov (39%). A nie je divu — nielenže je hodnota spojená s týmito typmi údajov široko uznávaná, ale s nimi pracuje aj relatívne malé množstvo zamestnancov. To znamená, že náklady na implementáciu nie sú také vysoké a naučiť pracovať s náročnejším systémom autentifikácie potrebuje iba niekoľko ľudí. Naopak, typy údajov a zariadení, ku ktorým sa väčšina zamestnancov podniku obvykle obracia, sú naďalej chránené výlučne heslami. Zamestnanecké dokumenty, pracovné stanice a firemné portály elektronickej pošty sú oblasti s najvyšším rizikom, pretože iba štvrtina podnikov chráni tieto aktíva pomocou bezheslovej autentifikácie (obr. 14).
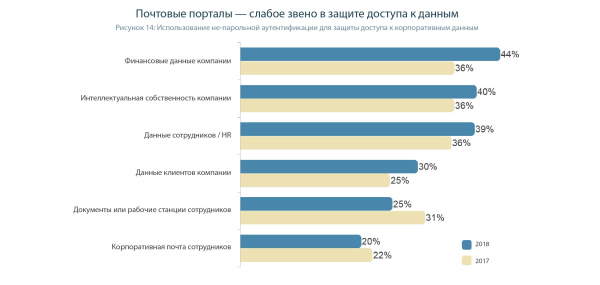
Vo všeobecnosti je firemná elektronická pošta veľmi nebezpečná a "deravá" záležitosť, pričom potenciálnu hrozbu jej väčšina IT riaditeľov podceňuje. Zamestnanci denne dostávajú desiatky emailov, takže prečo sa medzi nimi nemôže objaviť aspoň jedna phishingová správa (teda podvodná). Tento email bude navrhnutý v štýle správ spoločnosti, a preto zamestnanec bez obáv klikne na odkaz v ňom. A potom sa môže stať čokoľvek, napríklad sťahovanie vírusu do infikovaného zariadenia alebo odcudzenie hesiel (vrátane metód sociálneho inžinierstva, cez zadaní údajov do falošného autentifikačného formulára vytvoreného páchateľom).
Aby sa takéto veci nestávali, elektronické správy by mali byť podpísané. Potom bude okamžite jasné, ktorý email vytvoril legálny zamestnanec a ktorý útočník. V Outlook / Exchange je elektronický podpis založený na kryptografických tokenech zapínaný dosť rýchlo a jednoducho a môže byť použitý spoločne s dvojfaktorovou autentifikáciou na počítačoch a doménach Windows.
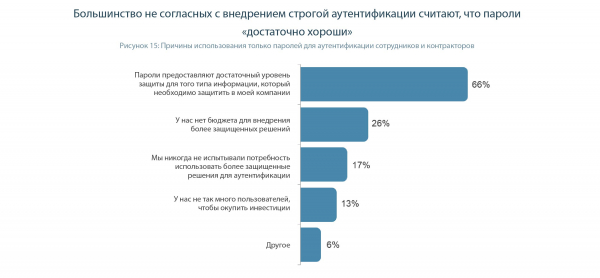
Medzi tými manažérmi, ktorí sa spoliehajú výlučne na autentifikáciu pomocou hesla v rámci podniku, dve tretiny (66%) to robí preto, že si myslia, že heslá poskytujú dostatočnú bezpečnosť pre typ informácií, ktoré musí ich spoločnosť chrániť (obrázok 15).
Ale metódy prísnej autentifikácie sa stávajú čoraz bežnejšími. Najmä kvôli tomu, že sa stávajú dostupnejšími. Čoraz viac systémov riadenia identít a prístupu (IAM), prehliadačov a operačných systémov podporuje autentifikáciu pomocou kryptografických tokenech.
Prísna autentifikácia má aj ďalšiu výhodu. Keďže sa už heslo nepoužíva (nahradené jednoduchým PIN kódom), nie sú žiadne požiadavky od zamestnancov na zmenu zabudnutého hesla. To na oplátku znižuje záťaž na IT oddelenie podniku.
Zhrnutia a závery
- Riaditelia často nemajú potrebné znalosti na posúdenie skutočnej efektívnosti rôznych možností autentifikácie. Sú zvyknutí veriť takým zastaralým metódam ochrany ako sú heslá a tajné otázky len preto, že "to predtým fungovalo".
- Používatelia tieto znalosti majú ešte v menšej miere, pre nich je najdôležitejšie – jednoduchosť a pohodlie. Dovtedy nemajú pádne dôvody vybrať si bezpečnejšie riešenia.
- Vývojári používateľských aplikácií často nemajú dôvody, aby zavádzal dvojfaktorovú autentifikáciu namiesto heslovej. Konkurencia na úrovni zabezpečenia v používateľských aplikáciách neexistuje.
- Celá zodpovednosť za hackovanie je prenesená na používateľa. Povedal jednorazové heslo útočníkovi – si na vine. Tvoje heslo bolo zachytené alebo odpozorované – si na vine. Nevyžiadal si od vývojára, aby v produkte používal spoľahlivé metódy autentifikácie – si na vine.
- Správny regulátor by mal najprv požadovať od spoločností zavádzanie riešení, ktoré blokujú úniky dát (najmä dvojfaktorovú autentifikáciu), a nie trestať za už sa uskutočnené úniky dát.
- Niektorí vývojári softvéru sa snažia predávať spotrebiteľom staré a nie veľmi spoľahlivé riešenia v peknom obale „inovatívneho“ produktu. Napríklad autentifikácia spojením s konkrétnym smartfónom alebo použitím biometrie. Ako je uvedené v správe, naozaj spoľahlivé môže byť iba riešenie založené na prísnej autentifikácii, teda na kryptografických tokenoch. Rovnaký
- kryptografický token sa môže použiť na celú škálu úloh : naprísnu autentifikáciu v operačnom systéme podniku, v firemnej a používateľskej aplikácii, pre elektronický podpis finančných transakcií (dôležité pre bankové aplikácie), dokumentov a e-mailov. Matryoshka C. Viacvrstvový systém programovacieho jazyka
Zdroj: habr.com
