

Vo utilite sort, ktorá je súčasťou balíka GNU Coreutils, bola zistená zraniteľnosť (CVE-2025-5278), ktorá vedie k prístupu k údajom mimo hranice pamäte pri triedení s použitím syntaxe "+POS1[.C1][OPTS]". Problém je spôsobený pretečením celého čísla (wraparound) v funkcii begfield(), čo umožňuje prečítať obsah jedného bajtu údajov mimo pamäte. Zraniteľnosť môže byť zneužitá na vyvolanie havárie aplikácií alebo na únik informácií z procesu pri odovzdávaní špeciálne zostavených parametrov triedenia útočníkom. Problém sa začal prejavovať od verzie 7.2 (2009) a zatiaľ bol vyriešený formou opravy.
Problém je možné reprodukovať pokusom o triesenie súboru obsahujúceho riadok "aa\nbb" príkazom "./sort +0.18446744073709551615R poc_input.txt". Pri tom by mala byť utilita sort skompilovaná s povolením Address Sanitizer (voľba "-fsanitize=address").
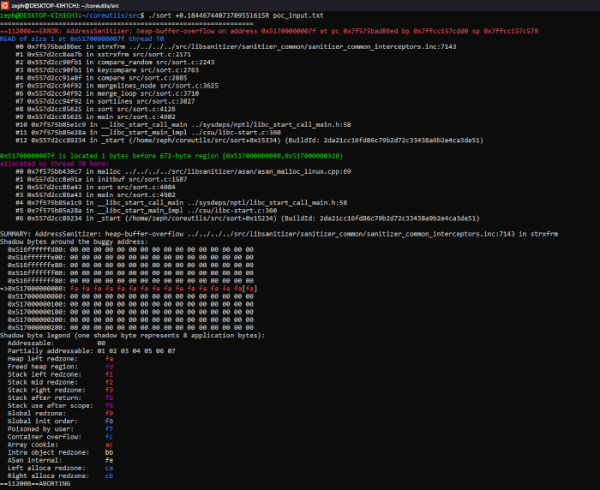
Zdroj: opennet.ru
