

V kancelárskom balíku LibreOffice zraniteľnosť (), ktorú je možné využiť na vykonanie ľubovoľného kódu pri otvorení dokumentov pripravených útočníkom.
Zraniteľnosť je spôsobená tým, že komponent LibreLogo, určený na učenie programovania a vkladanie vektorových obrázkov, prevádza svoje operácie do kódu na jazyku Python. Majúc možnosť vykonávať inštrukcie LibreLogo, môže útočník dosiahnuť vykonanie akéhokoľvek kódu na jazyku Python v kontexte aktuálnej relácie používateľa, využijúc v LibreLogo príkaz „run“. Z jazyka Python pomocou funkcie system() je následne možné vyvolať ľubovoľné systémové príkazy.
LibreLogo je voliteľný komponent, no v LibreOffice sú predvolene ponúkané makrá, ktoré umožňujú vyvolať LibreLogo a nevyžadujú potvrdenie pri svojom vykonaní, ani nezobrazujú upozornenie, aj keď je aktivovaný mód maximálnej ochrany makier (výber úrovne „Very High“).
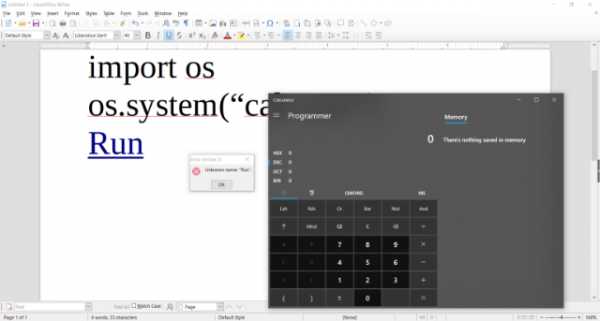
Na útok je možné pripojiť také makro k obsluhovateľovi udalosti, ktorý sa spustí, napríklad pri umiestnení kurzora myši na určitú oblasť alebo pri aktivácii vstupného fokusu na dokumente (udalosti onFocus). Výsledkom je, že pri otvorení pripravovaného dokumentu útočníkom môže dôjsť k skrytému vykonaniu kódu Python bez pričinenia používateľa. Napríklad v predvedenom príklade exploitovania sa pri otvorení dokumentu bez upozornenia spúšťa systémový kalkulačka.
Zraniteľnosť bola bez nadmerného publicity odstránená v aktualizácii LibreOffice 6.2.5, vydanej 1. júla, ale ako sa ukázalo, problém nebol úplne vyriešený (zablokovaný bol len prístup LibreLogo z makier) a iné vektory na vykonanie útoku. Okrem toho, problém nebol vyriešený v vydaní 6.1.6, ktoré je odporúčané pre podnikových používateľov. Úplné odstránenie zraniteľnosti sa plánuje v vydaní LibreOffice 6.3, očakávanom na budúci týždeň. Do vydania plnohodnotnej aktualizácie sa používateľom odporúča jasne deaktivovať komponent LibreLogo, ktorý je predvolene dostupný vo viacerých distribúciách. Čiastočne bola zraniteľnosť odstránená v , , a .
Zdroj: opennet.ru
